Omar Babba
EN

Réalisations · 11 projets documentés

Conçus pour apprendre. Éprouvés pour défendre.

Pipelines de détection, investigations de malwares, émulation d'adversaires et audits de sécurité. Chaque projet est livré avec son architecture, ses preuves et les enseignements tirés de sa mise en œuvre.

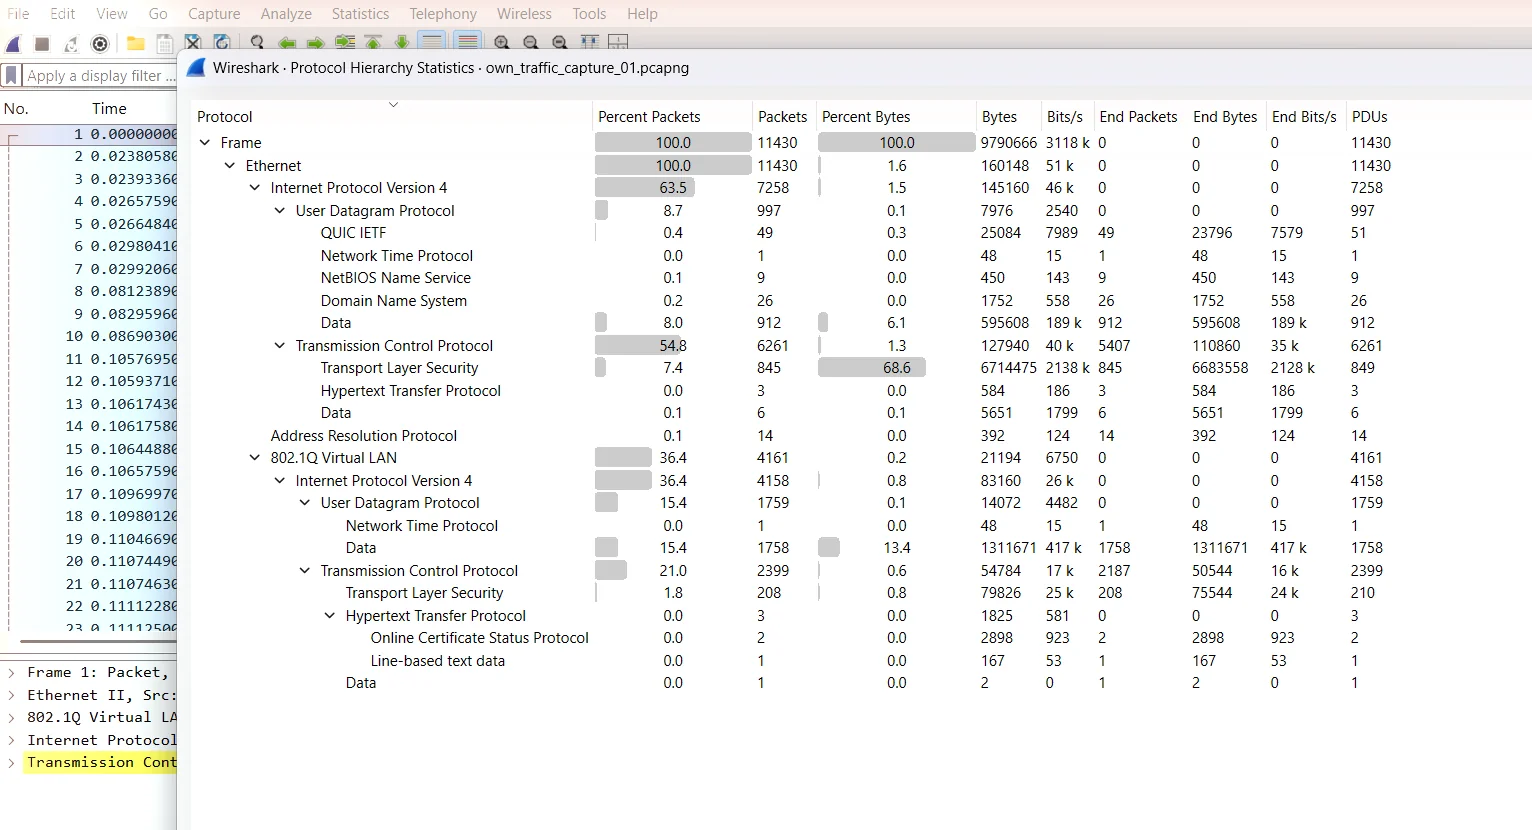
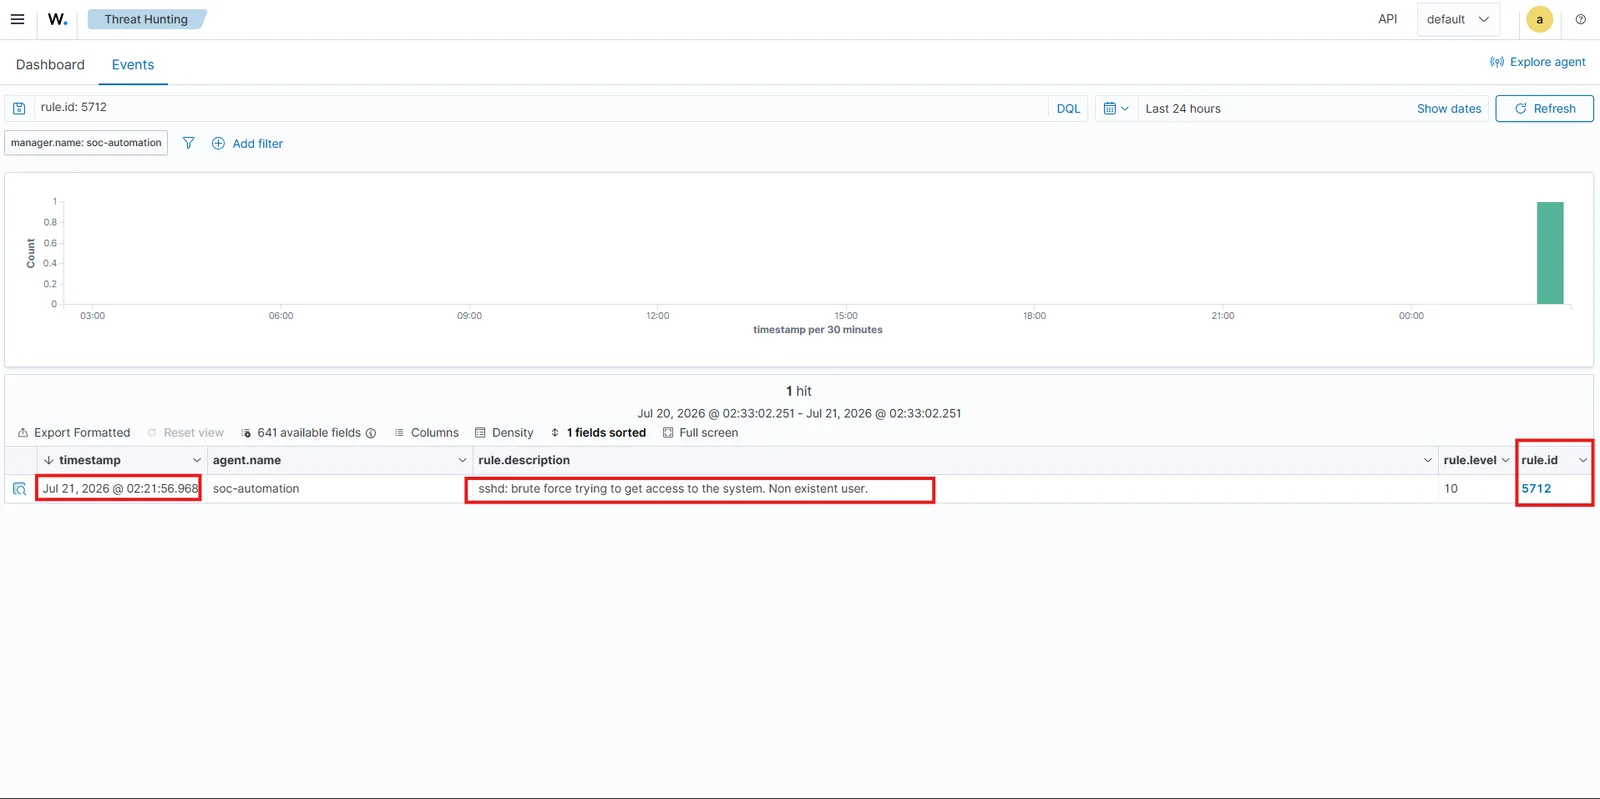
Tableau de bord Wazuh affichant une règle de détection déclenchée
Automatisation SOC01

Wazuh → n8n SOC Pipeline

Un pipeline d'alertes en temps réel qui transforme les détections Wazuh brutes en notifications dédupliquées et routées selon leur sévérité — construit avec n8n pour que le triage ne commence pas face à une boîte de réception saturée.

PythonWazuhn8nGmail API
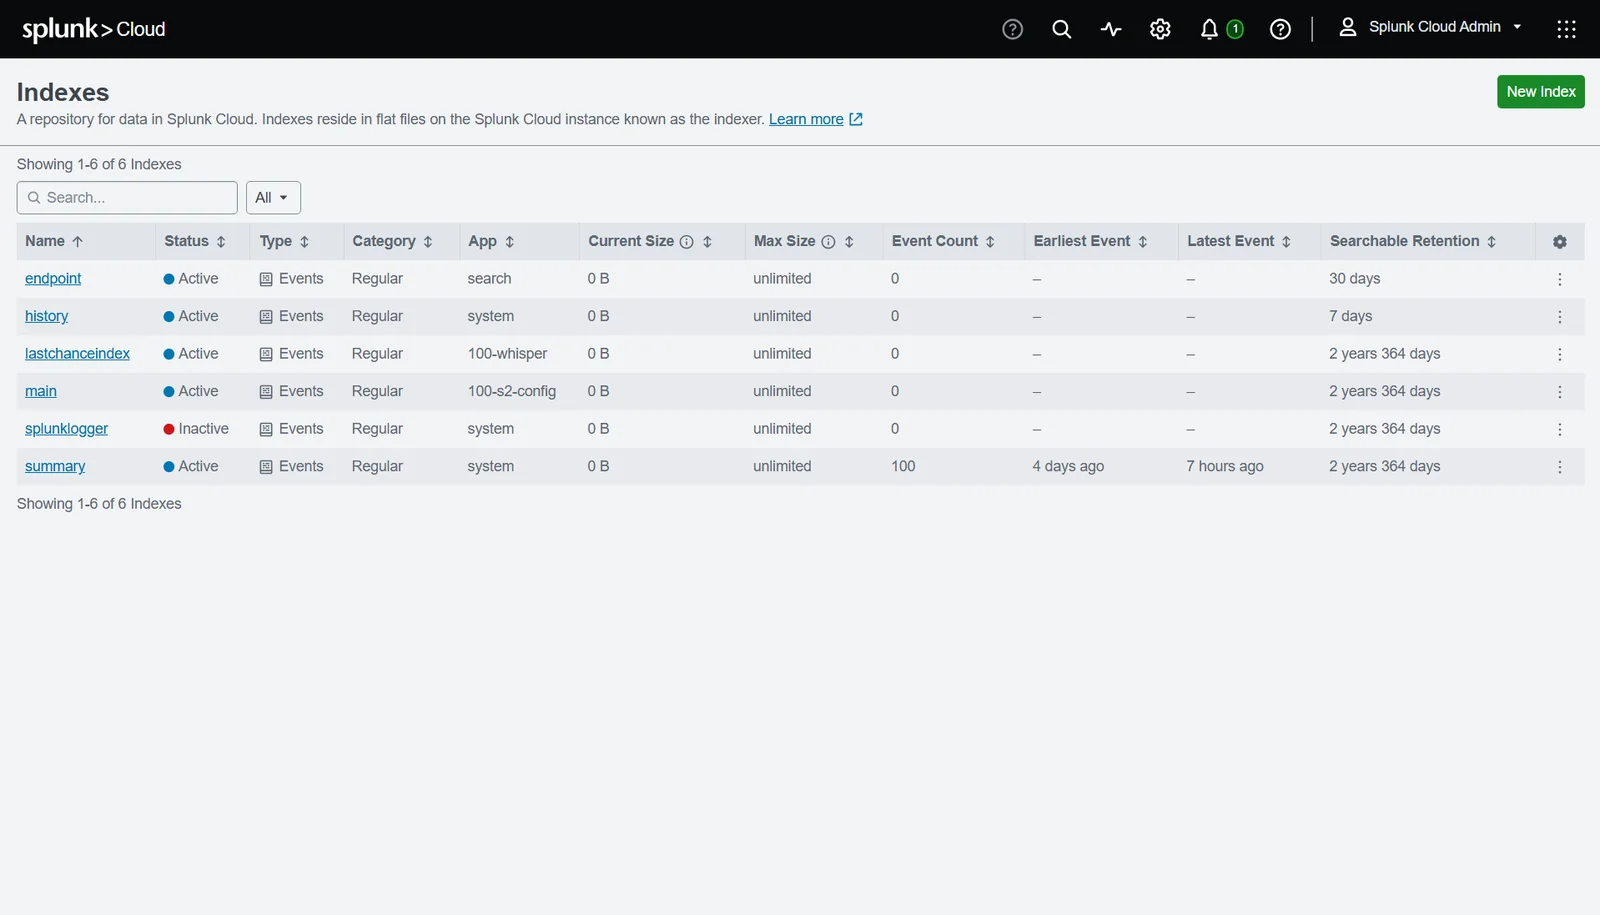
Splunk Cloud affichant l'index endpoint créé pour l'ingestion des journaux
Détection SIEM04

Splunk SIEM Detection Lab

Un laboratoire Splunk Cloud documentant l'ingestion des journaux Windows et la transmission Sysmon, avec des recherches de détection de force brute et d'usage abusif de PowerShell rédigées et testées de bout en bout.

Splunk CloudSysmonPowerShellJournaux Windows
Purple team05

APT-Simulator

Un environnement d'émulation sans risque pour le laboratoire, qui rejoue de véritables playbooks d'adversaires pour répondre à la seule question qui compte : l'aurions-nous réellement détecté ?

PythonMITRE ATT&CKJSONLDocker
Audit de sécurité blockchain06

MediChain-plus

Une plateforme pharmaceutique à double chaîne que j'ai développée puis auditée — 19 constats identifiés et corrigés, dont une faille de réentrance, avec des analyses de sécurité intégrées à la CI.

SolidityHyperledger FabricSlitherSemgrepGitleaks
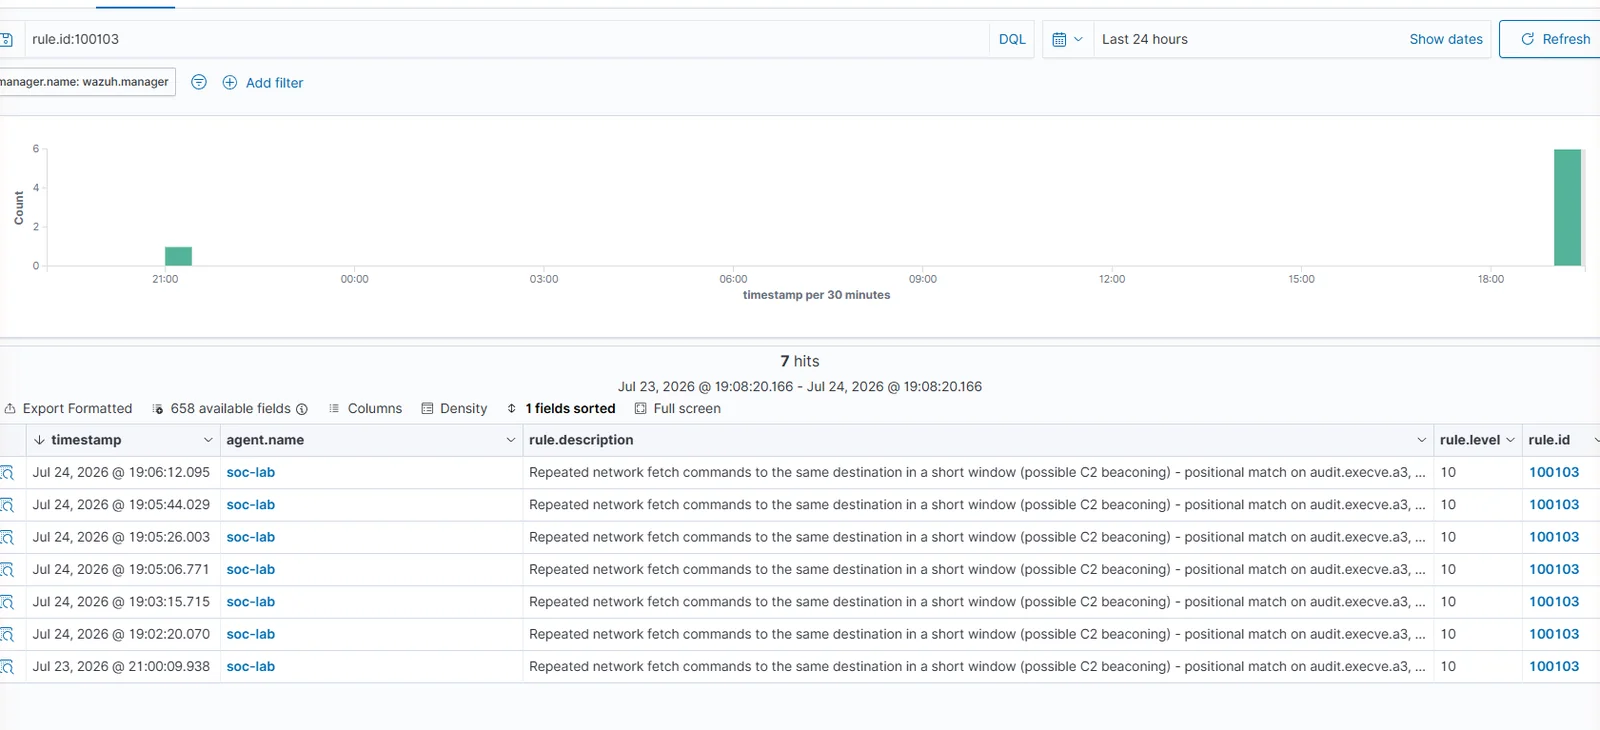
Détail d'une alerte Wazuh pour une détection de beaconing C2, règle 100103
SOC augmenté par l'IA07

PFA-SOC-IA

Réalisé lors de mon stage SOC 2026 chez Amendis : un modèle Gemma2 9B local trie de véritables détections Wazuh et transmet à TheHive, Cortex et MISP — 100 % de correspondance MITRE contre 40 % pour le SIEM seul, le routage par sévérité restant strictement indépendant de la sortie du LLM.

WazuhShuffleGemma2 9BTheHiveMISP
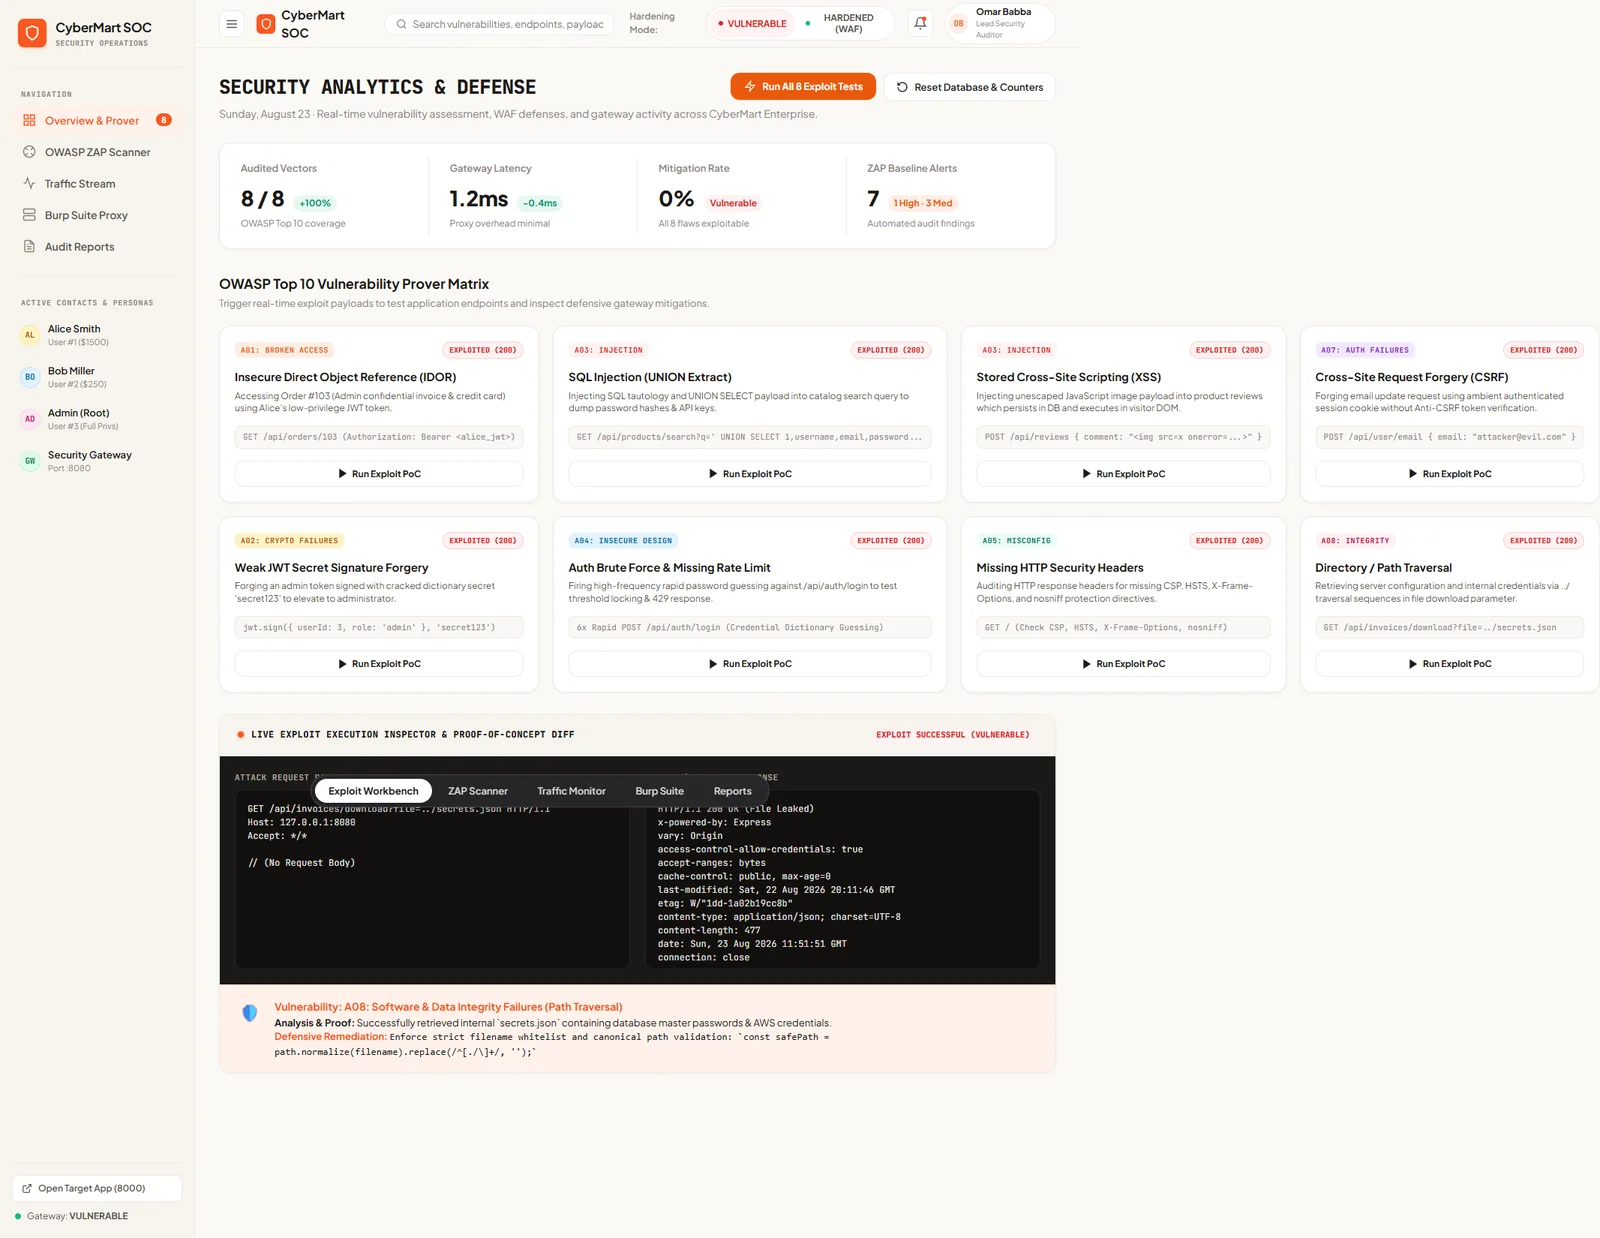
Dashboard SOC montrant une exploitation réussie contre le mode vulnérable de la passerelle
Sécurité des applications web08

Web App Testing Playground

Une passerelle de durcissement à double mode qui lance les mêmes exploits OWASP Top 10 contre une version vulnérable et une version durcie d'une même application — avec en prime une RCE drive-by sur localhost découverte par mes soins et un moteur de corrélation SIEM à états.

OWASP Top 10OWASP ZAPNode.jsDocker
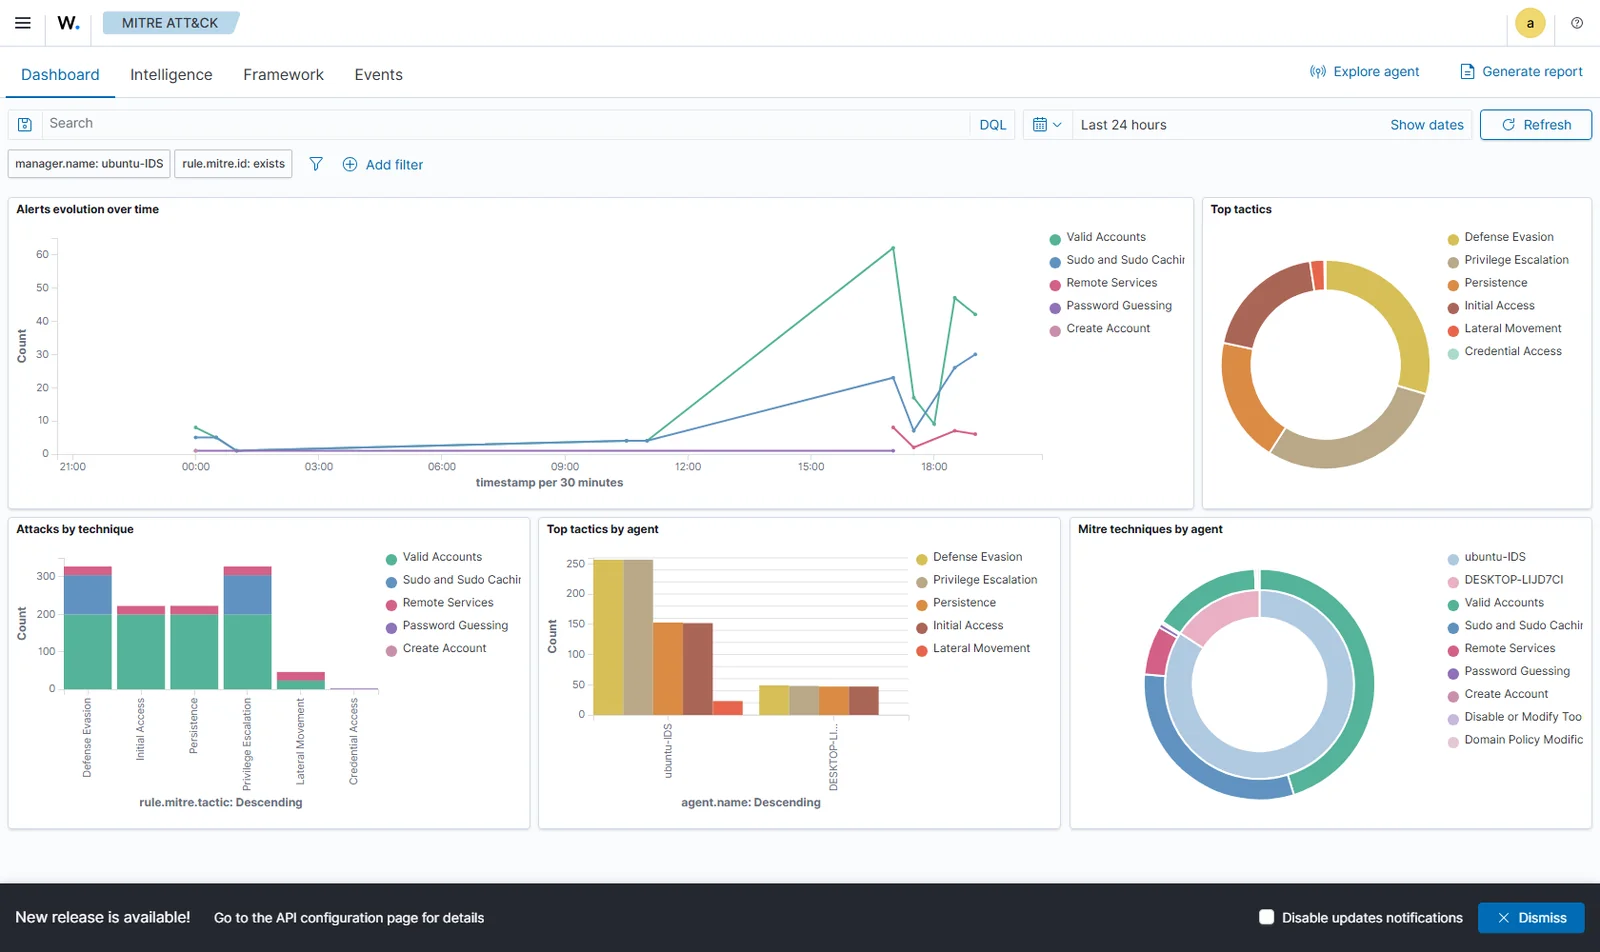
Tableau de bord MITRE ATT&CK de Wazuh présentant la répartition des tactiques par agent
Détection sur les postes (EDR)09

Sysmon + Wazuh Endpoint Monitoring Lab

Un poste Windows 10 réel supervisé de bout en bout : télémétrie Sysmon vers un SIEM Wazuh, validée par une kill chain ATT&CK en 6 phases réellement causale et 6 règles de détection personnalisées, dont chaque déclenchement a été vérifié sur l'indexeur en production.

SysmonWazuhMITRE ATT&CK
Réponse aux incidents10

Incident Response Playbooks

Cinq runbooks alignés sur NIST SP 800-61 / SANS — hameçonnage, malware, compromission de compte, fuite de données, DDoS — chacun conçu comme un arbre de décision, et non une simple checklist, afin que tout analyste de permanence le traite de la même manière.

NIST SP 800-61SANSMarkdownArbres de décision
Sécurité de l'IA / des LLM11

LLM Security Lab

Un système RAG/agent construit deux fois — en version vulnérable et en version durcie — afin que chaque correctif de l'OWASP Top 10 pour les LLM soit démontré face à exactement la même attaque, plutôt que décrit dans l'abstrait.

FastAPIPythonRAGPrompt injectionRBAC

Envie de connaître l'histoire derrière les captures d'écran ?

Je serai ravi de vous présenter l'architecture, les tentatives infructueuses ou les choix de conception.

Me contacter