
Environnement
REMnux (basé sur Ubuntu 24.04), 4 vCPU / 6 Go de RAM sous VirtualBox, sur une carte réseau en mode host-only — ni NAT, ni route vers Internet, quelle que soit l'erreur de configuration. L'isolement a été vérifié, et non supposé :
$ ping -c 3 8.8.8.8
ping: connect: Network is unreachable
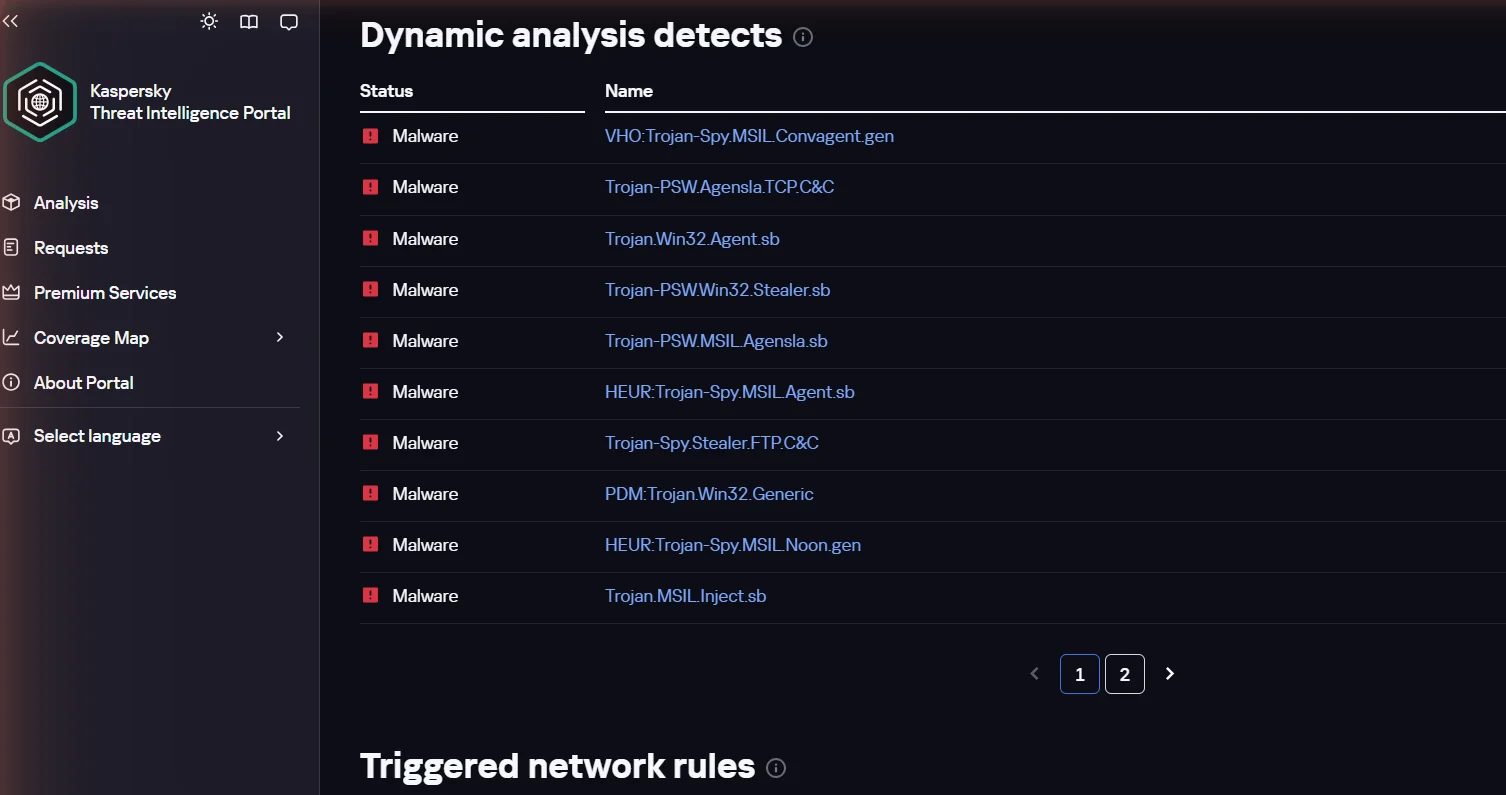
Les échantillons ont été récupérés sur MalwareBazaar sous forme d'archives protégées par mot de passe, transférés via le réseau isolé, extraits uniquement dans la VM, puis leur empreinte a été vérifiée par rapport au SHA256 publié avant le début de l'analyse. Aucun échantillon n'a jamais été exécuté face à une véritable infrastructure de commande et de contrôle : le comportement dynamique provient des exécutions multi-sandbox de VirusTotal (CAPE, C2AE, Dr.Web vxCube, Zenbox, Yomi Hunter) portant sur le même hash, d'une seconde source indépendante (Kaspersky OpenTIP) et, pour un échantillon, d'une véritable détonation menée par mes soins dans une VM victime Windows isolée, sous surveillance de Process Monitor.
Chaque échantillon ci-dessous a suivi le même pipeline : analyse des métadonnées et de l'entropie → détection des capacités → recoupement du comportement multi-sandbox → seconde source de détonation indépendante → extraction des IOC. Lorsque deux outils divergeaient sur la famille d'un échantillon, ce désaccord est documenté en toute transparence plutôt que passé sous silence.
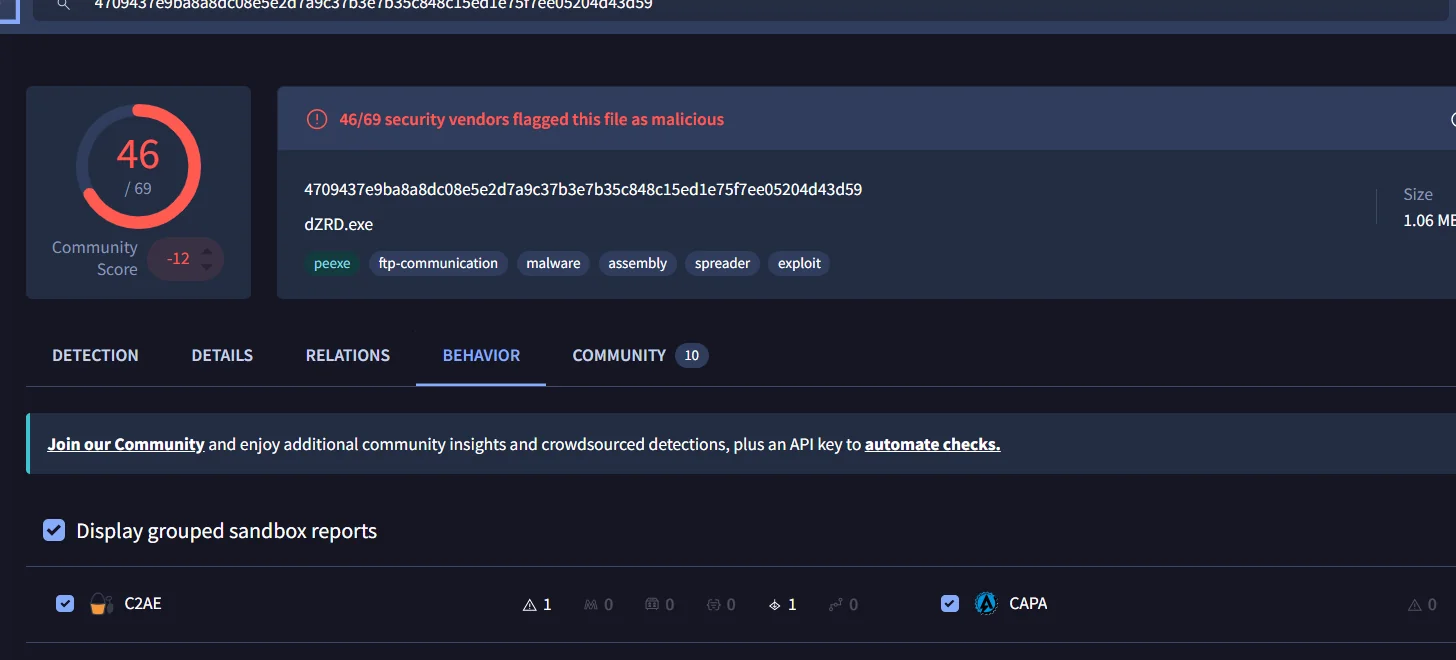
4709437e9ba8a8dc08e5e2d7a9c37b3e7b35c848c15ed1e75f7ee05204d43d59Échantillon 1 — AgentTesla (libellé majoritaire VT : FormBook)
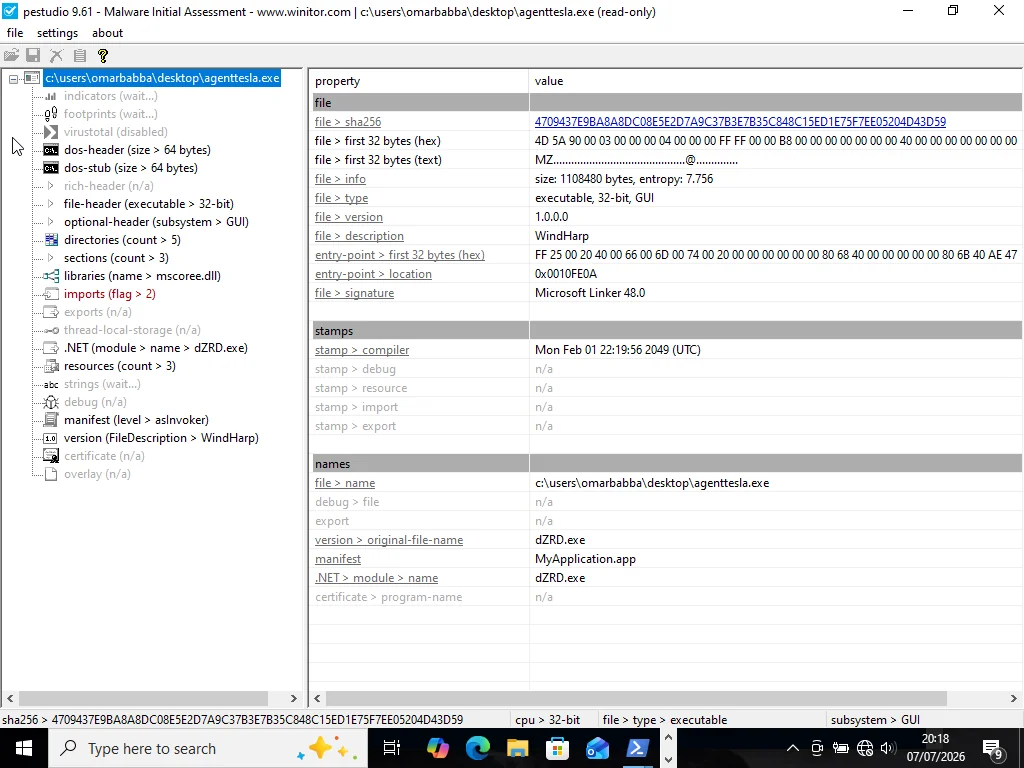
L'en-tête PE porte un horodatage de compilation délibérément falsifié au 1er février 2049 — une technique d'anti-forensique. Métadonnées usurpées sous la forme Company: Audacity. Une entropie de section de 7,76/8,0 confirme le packing. capa a signalé des chaînes anti-analyse et la préparation d'une charge utile dissimulée dans les ressources .NET.
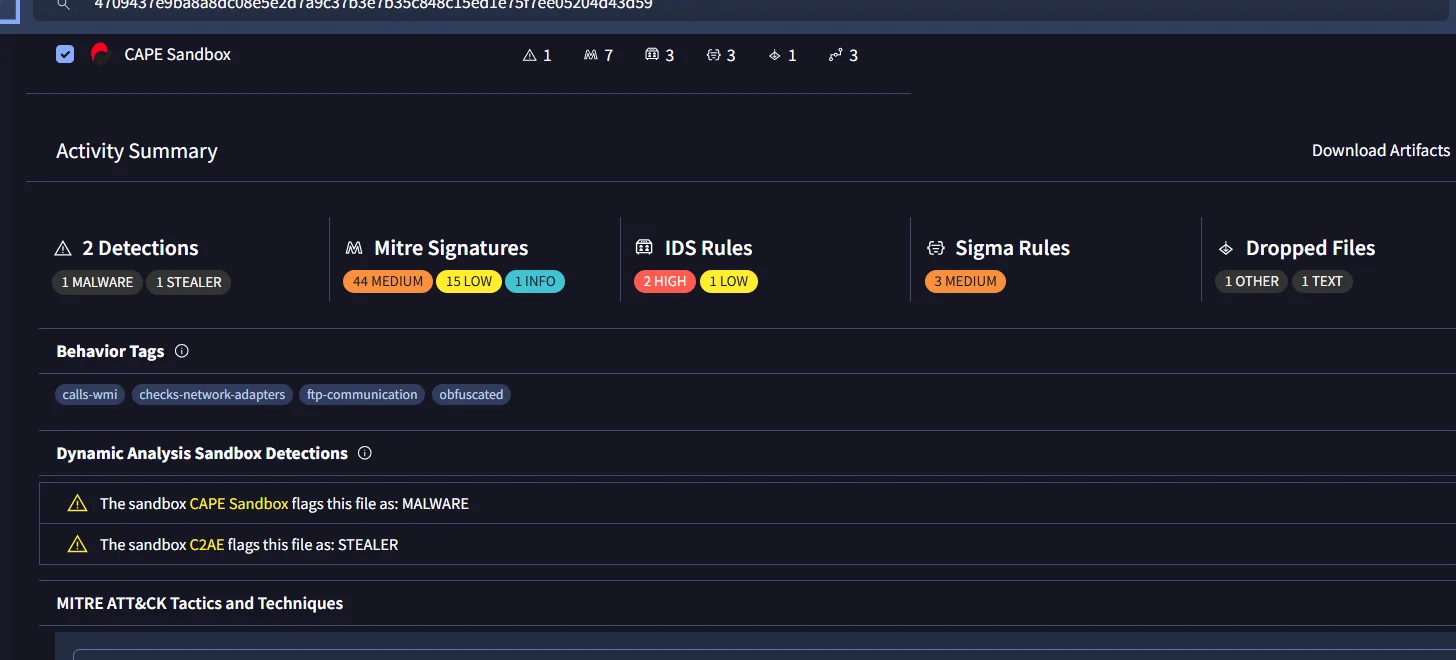
Le conflit AgentTesla / FormBook a été tranché par des preuves réseau, et non par des suppositions : les règles IDS communautaires déclenchées s'intitulent littéralement "ET MALWARE Agent Tesla CnC Exfil via TCP" et "...AgentTesla Exfil via FTP." La sandbox l'a également surpris en train d'ouvrir des configurations de clients FTP et les dossiers de profils Chrome/Brave/Amigo — un balayage classique de collecte d'identifiants.
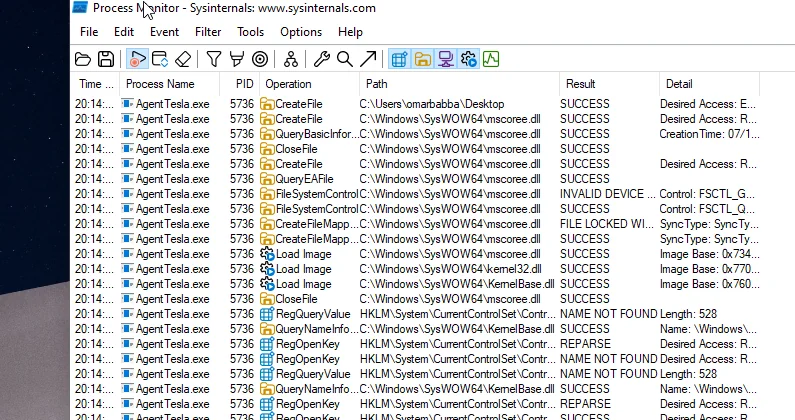
Au-delà des sandboxes tierces : cet échantillon a aussi été exécuté par mes soins dans la VM Windows10-Victim isolée du laboratoire, avec capture en direct par Process Monitor — une véritable séquence d'amorçage du CLR .NET observée directement, et non le résumé du rapport de quelqu'un d'autre.
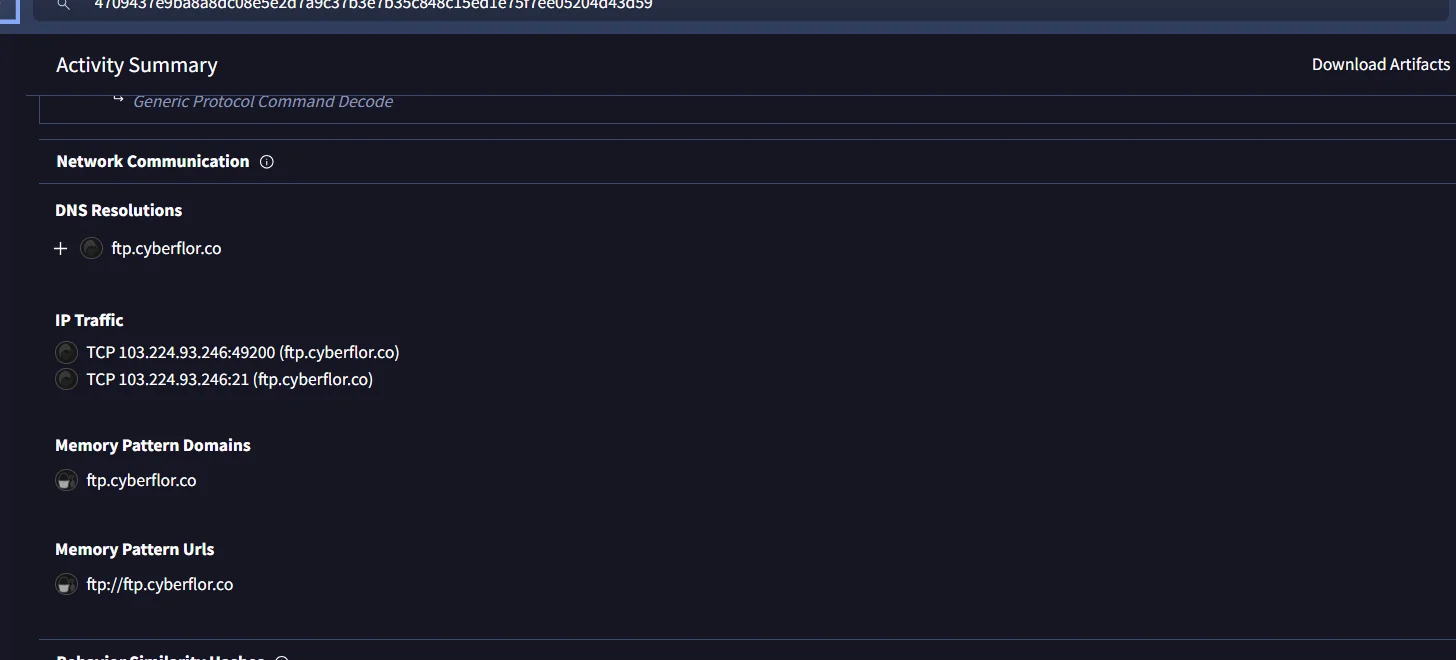
ftp.cyberflor.co · 103.224.93.246:21 / :49200cbb753220731503e7974588a48305dcf19d8528d7299f695e05211f845a8f720Échantillon 2 — RedLineStealer
Le binaire divulgue son propre chemin de compilation via une référence PDB intégrée, située dans un dossier temporaire au nom aléatoire — ce qui est cohérent avec le modèle de builder « stealer-as-a-service » connu de RedLine. Il se fait passer pour CNCToolpathSimulator, une catégorie réelle de logiciels légitimes d'usinage CNC.
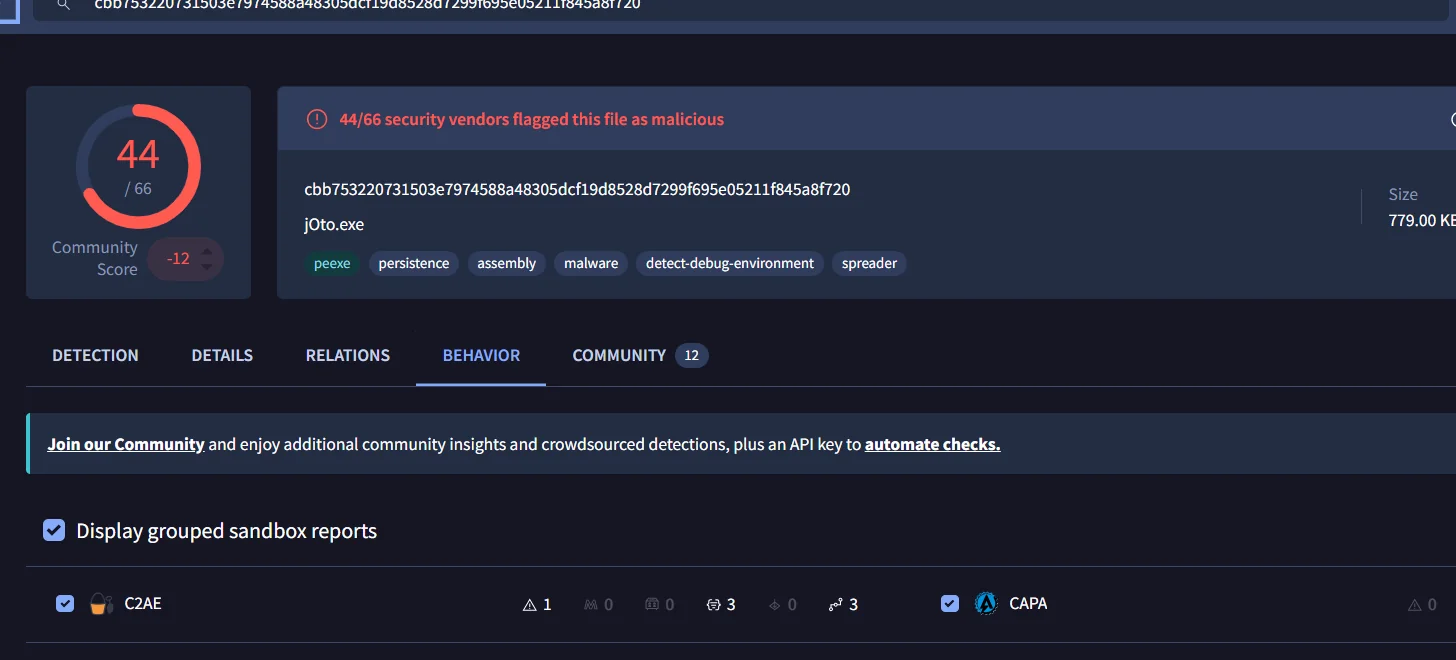
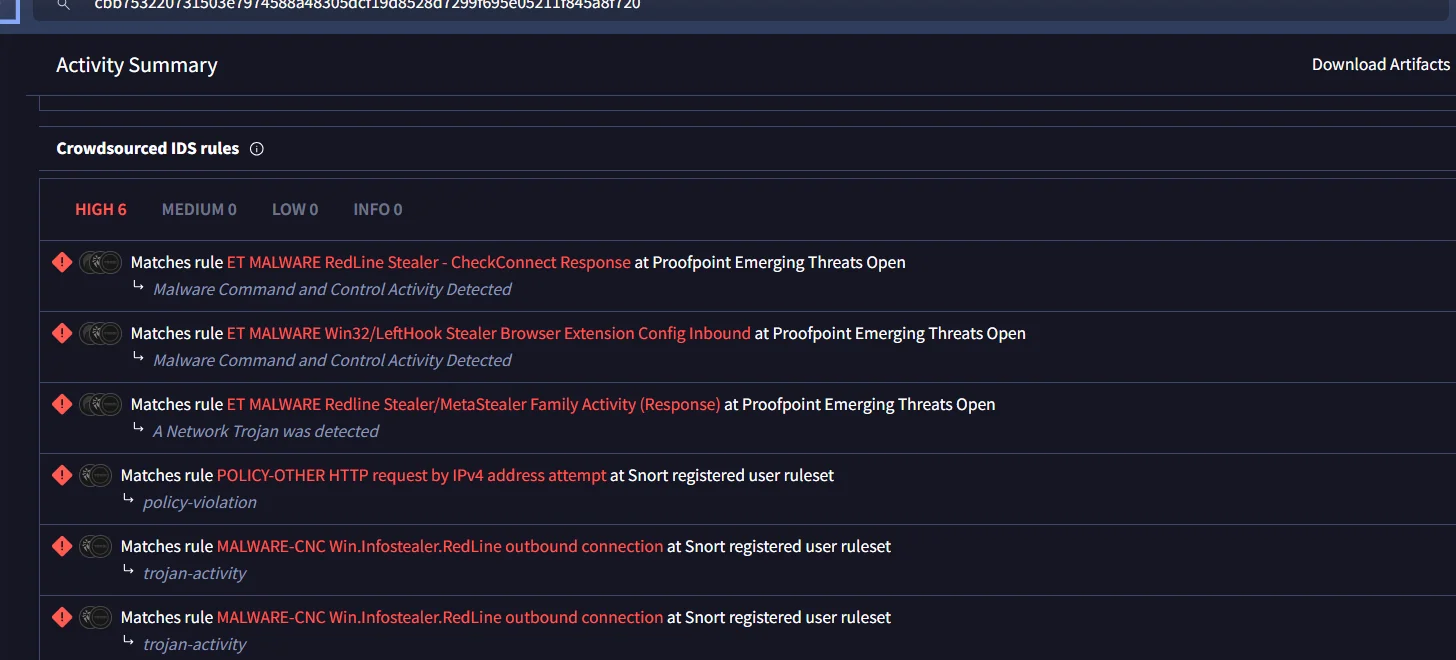
Avant l'exfiltration, l'échantillon vérifie l'adresse IP publique de l'hôte infecté via api.ip.sb et ipinfo.io, puis envoie les données dérobées par POST à son véritable C2. Trois sandboxes sur quatre l'ont explicitement classé STEALER/MALWARE. Laissé plus longtemps en exécution sous Process Monitor, il a produit une boucle de beacon TCP soutenue de reconnexions/déconnexions vers le même préfixe de C2 que celui déjà identifié via VirusTotal.
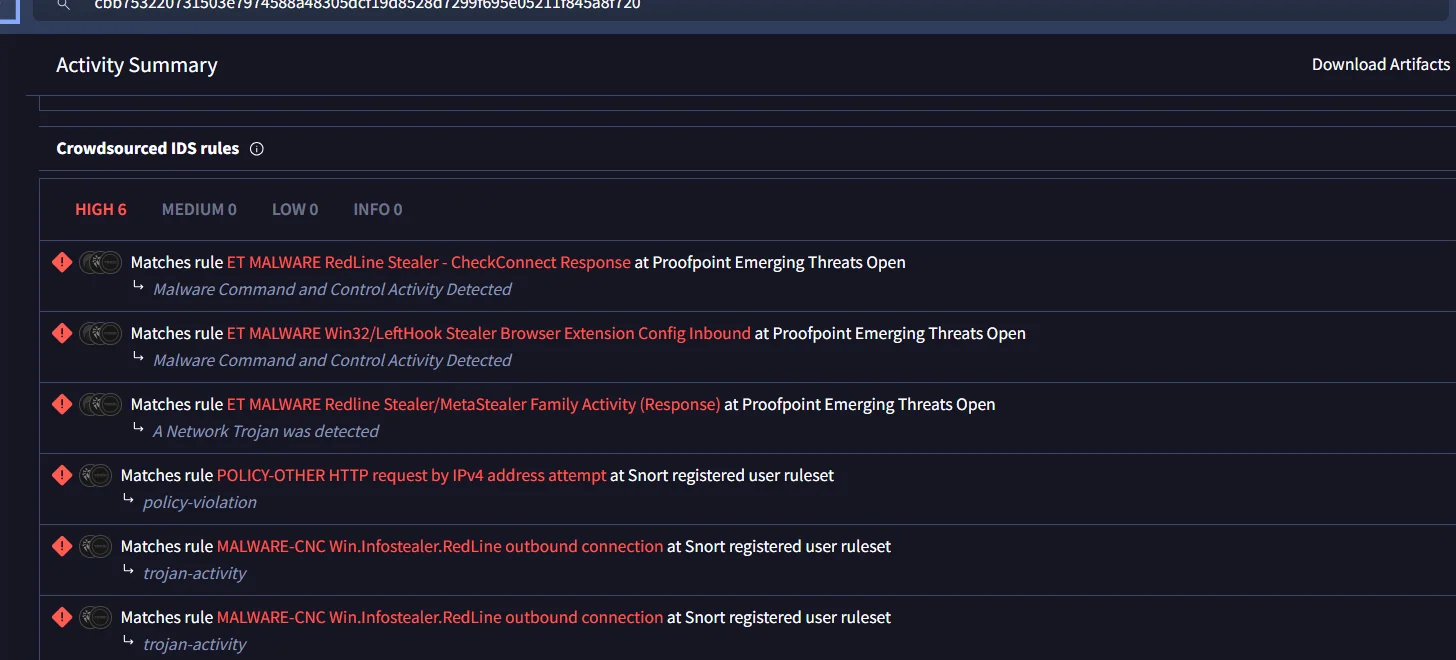
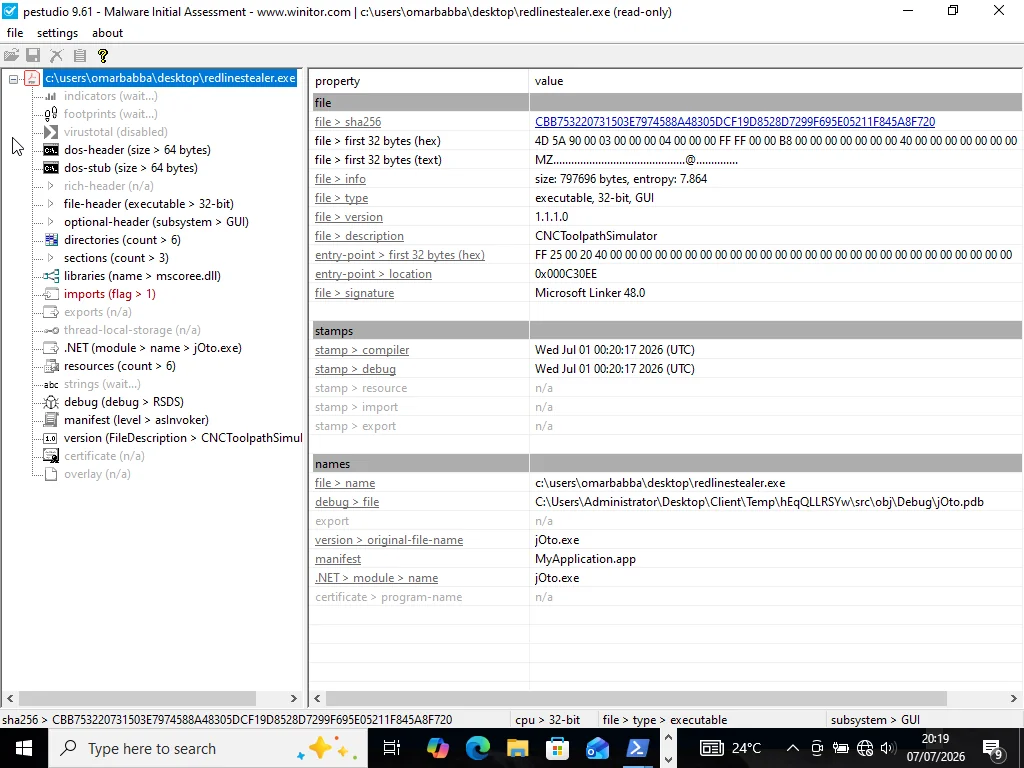
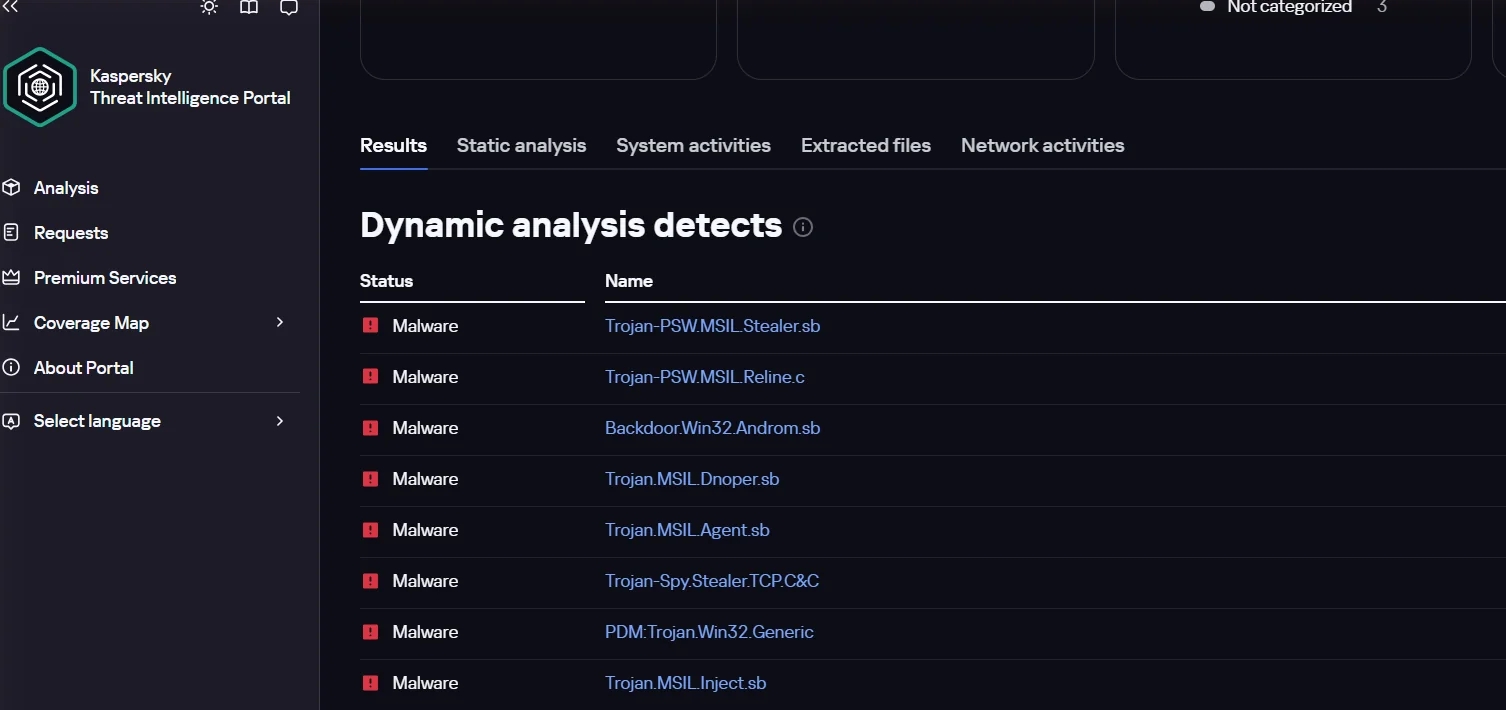
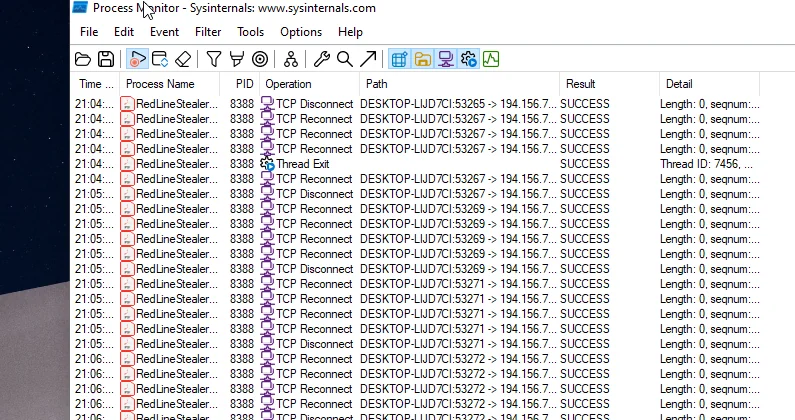
194.156.79.16:55615 · reconnaissance via api.ip.sb, ipinfo.ioc559ae3589ef6275ab17974827435d17215a4f81b35da976a98299021addcc93Échantillon 3 — njRAT / Bladabindi
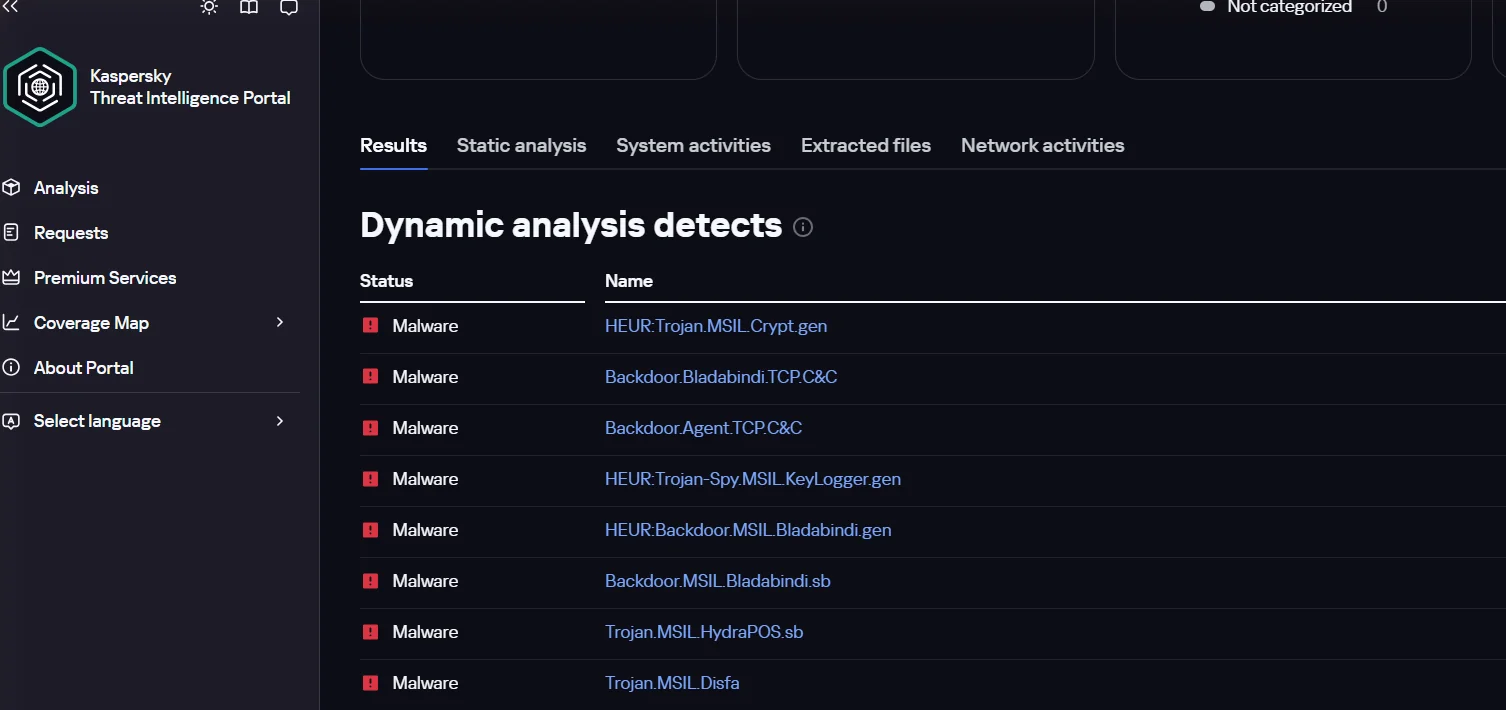
Contrairement aux autres échantillons, celui-ci n'est pas packé (entropie de 5,62/8,0) — sa table de chaînes est entièrement lisible, et elle contient une liste codée en dur d'outils d'analyse qu'il recherche avant de s'exécuter : procexp, Sandboxie, Wireshark, Process Hacker et — fait notable — VBoxService, précisément le type de VM utilisé dans ce laboratoire. On y trouve également de véritables API de keylogging, la capture d'écran et de webcam, une exception de pare-feu auto-installée et le schéma classique d'auto-suppression.
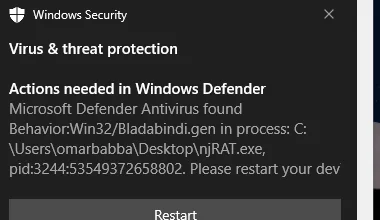
Pour l'exécuter moi-même, il a fallu ajouter temporairement le NAT afin d'installer une dépendance .NET Framework manquante via Windows Update — puis le retirer pour rétablir complètement l'isolement avant de lancer l'échantillon. Une véritable détection Windows Defender en temps réel s'est déclenchée en cours de capture : Behavior:Win32/Bladabindi.gen.
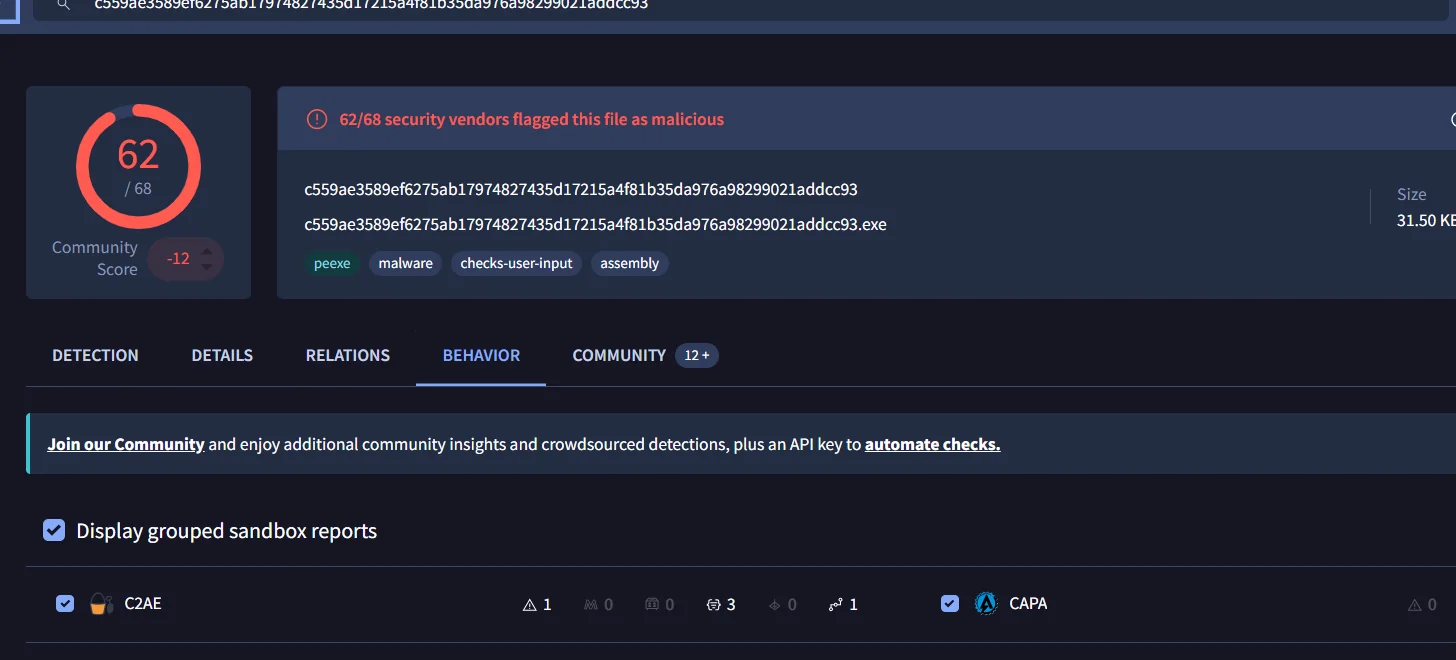
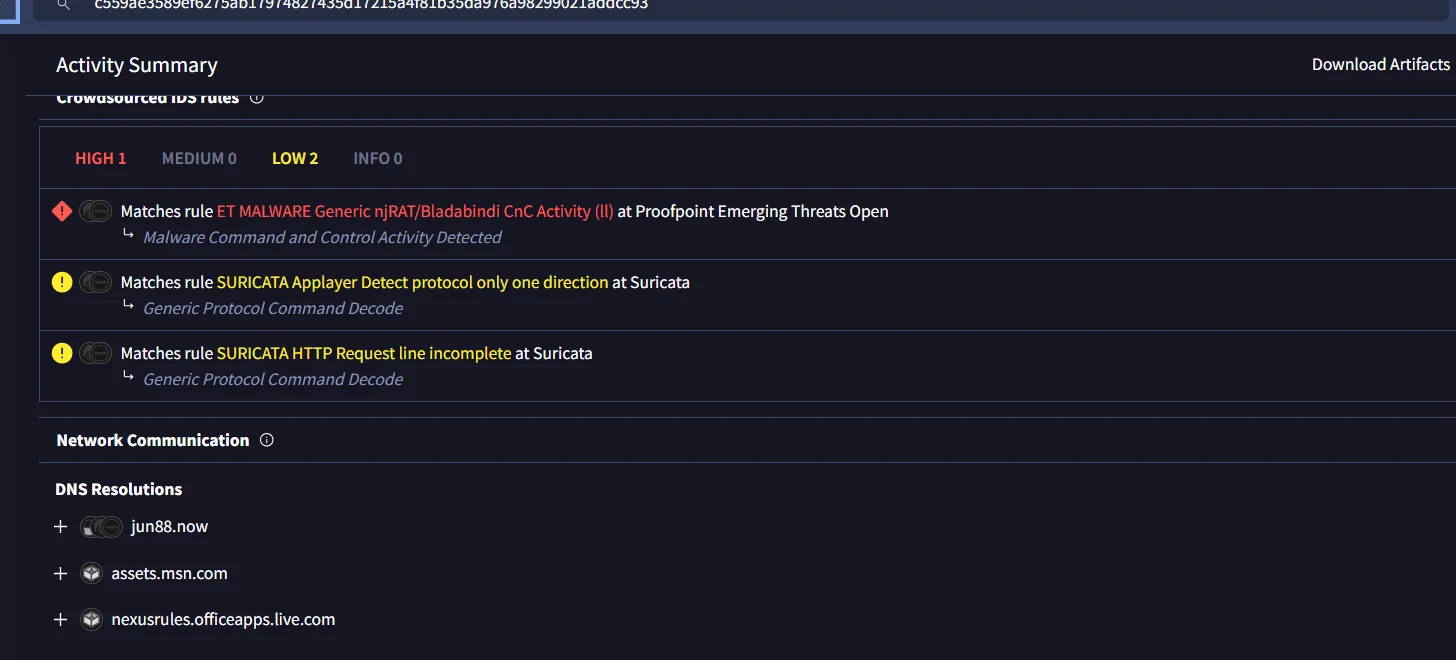
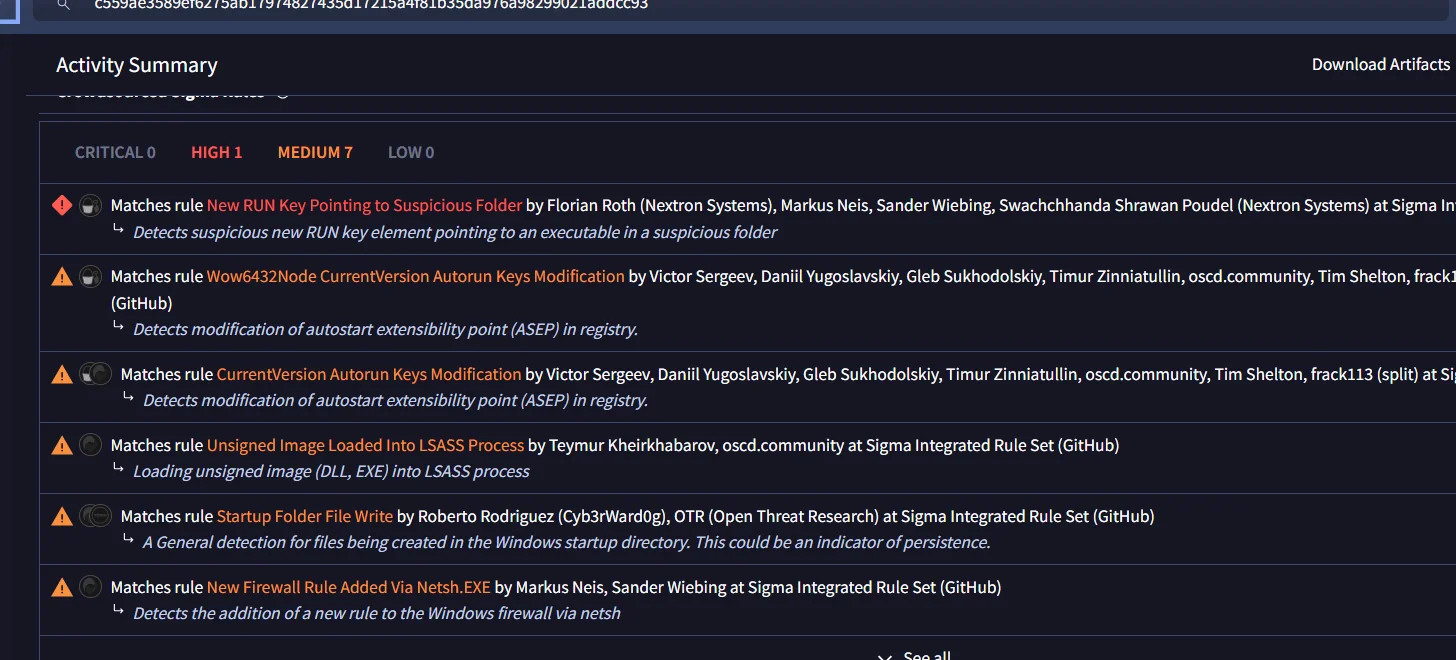
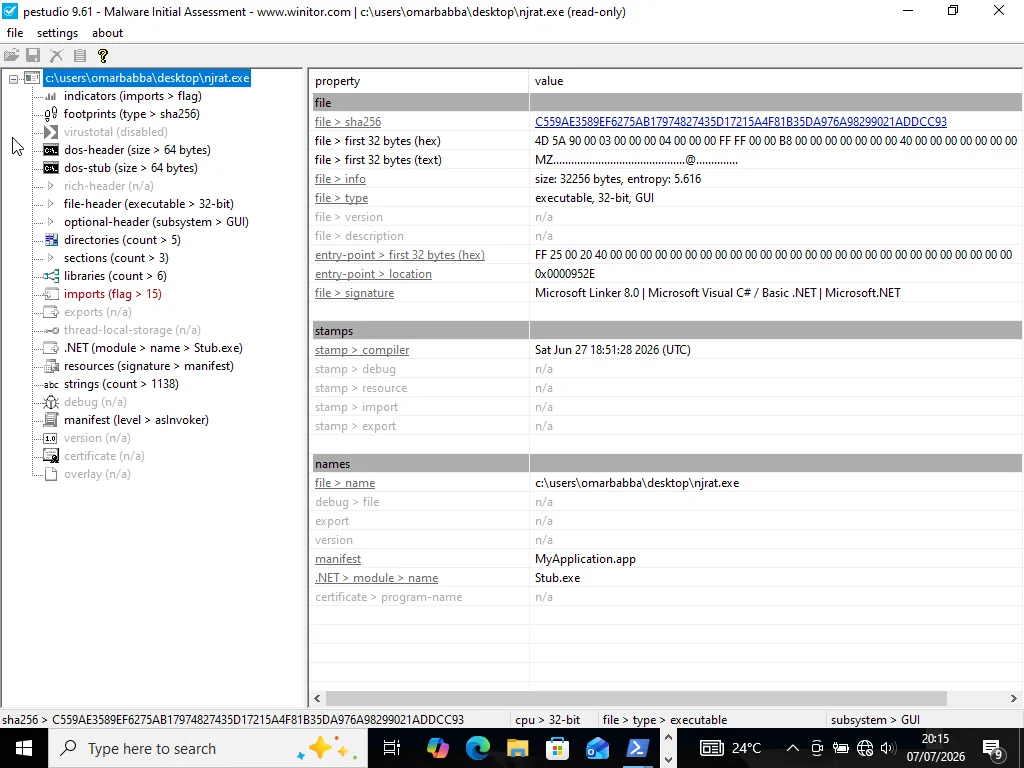
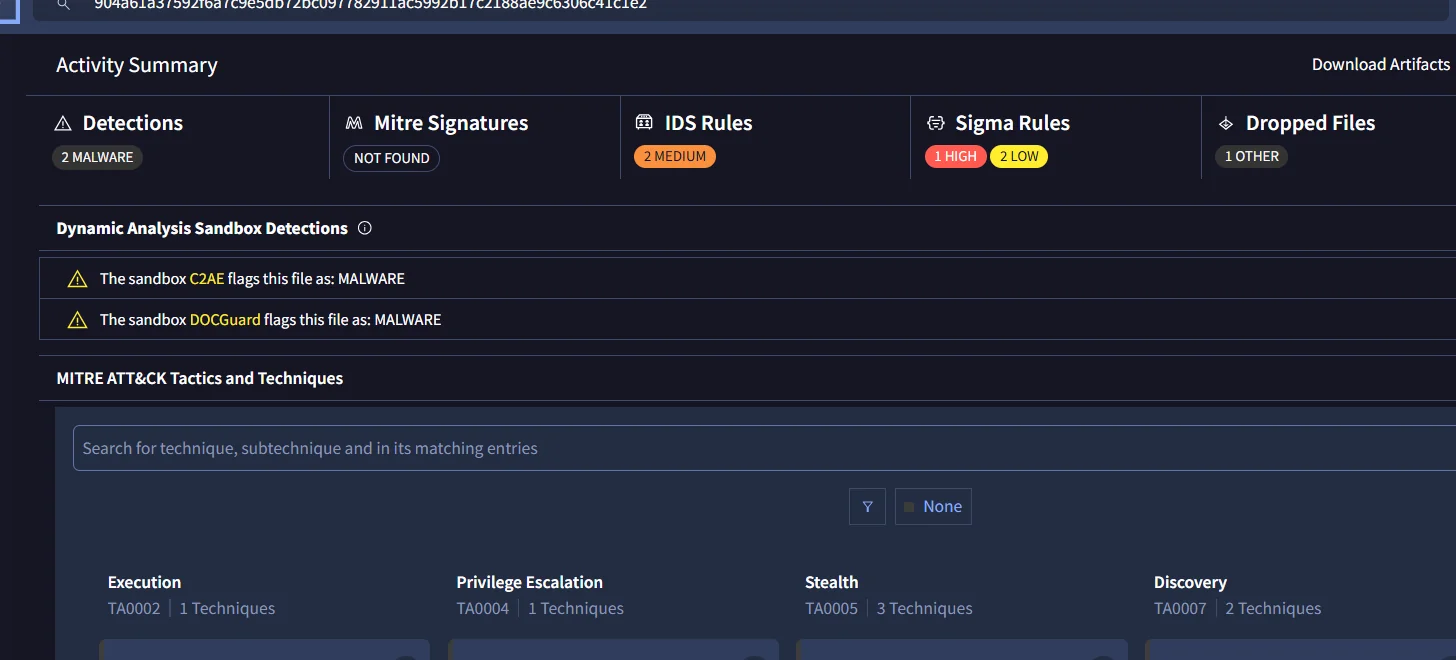
jun88.now (derrière Cloudflare) · candidat intégré fly88.krd904a61a37592f6a7c9e5db72bc097782911ac5992b17c2188ae9c6306c41c1e2Échantillon 4 — Document de livraison LokiBot (soumis sous le nom « officedocuments.doc »)
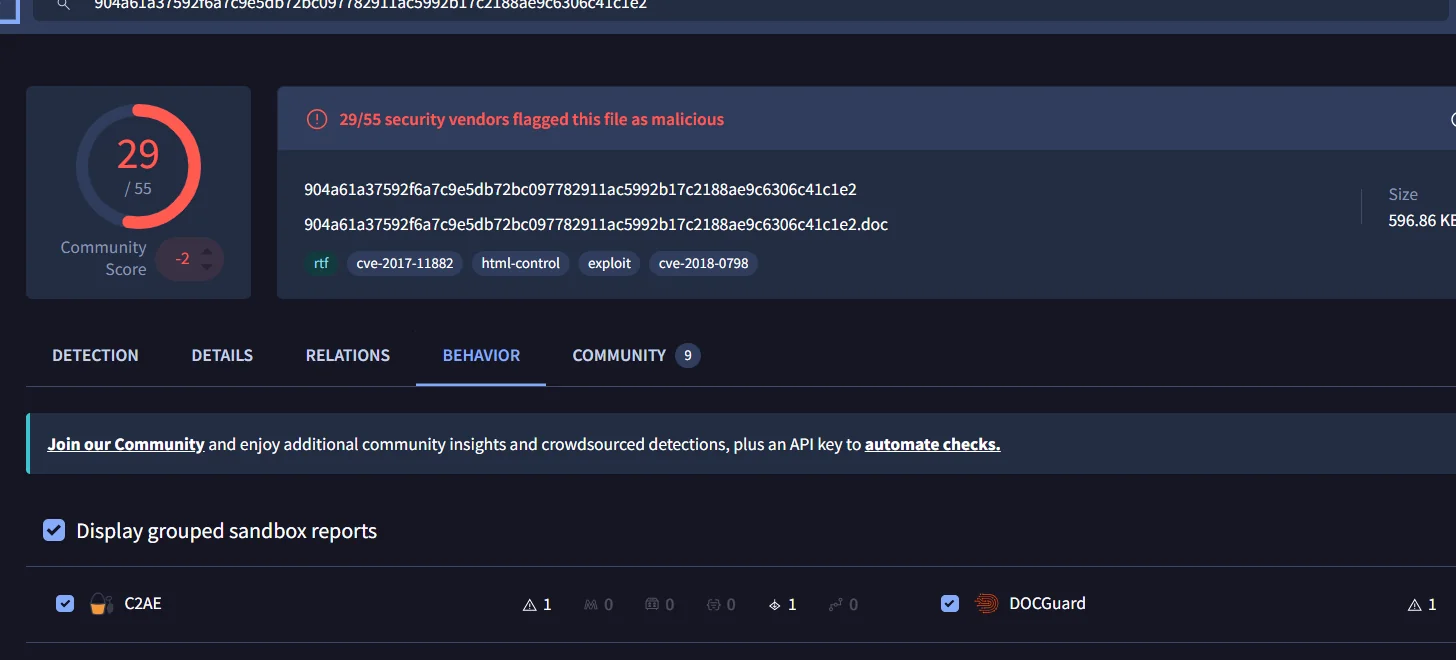
L'extension du fichier mentait : file et exiftool l'ont tous deux identifié comme un simple RTF, et non comme un document Word OLE2. Il débute par un remplissage d'obfuscation qui met en échec les signatures antivirus, tandis que le parseur RTF permissif de Word l'ouvre et l'exécute normalement. Les tags communautaires de VirusTotal confirment directement la chaîne d'exploitation : CVE-2017-11882 et CVE-2018-0798 — deux vulnérabilités de corruption mémoire de l'Éditeur d'équations de Microsoft, parmi les RCE Office les plus exploitées de l'histoire.
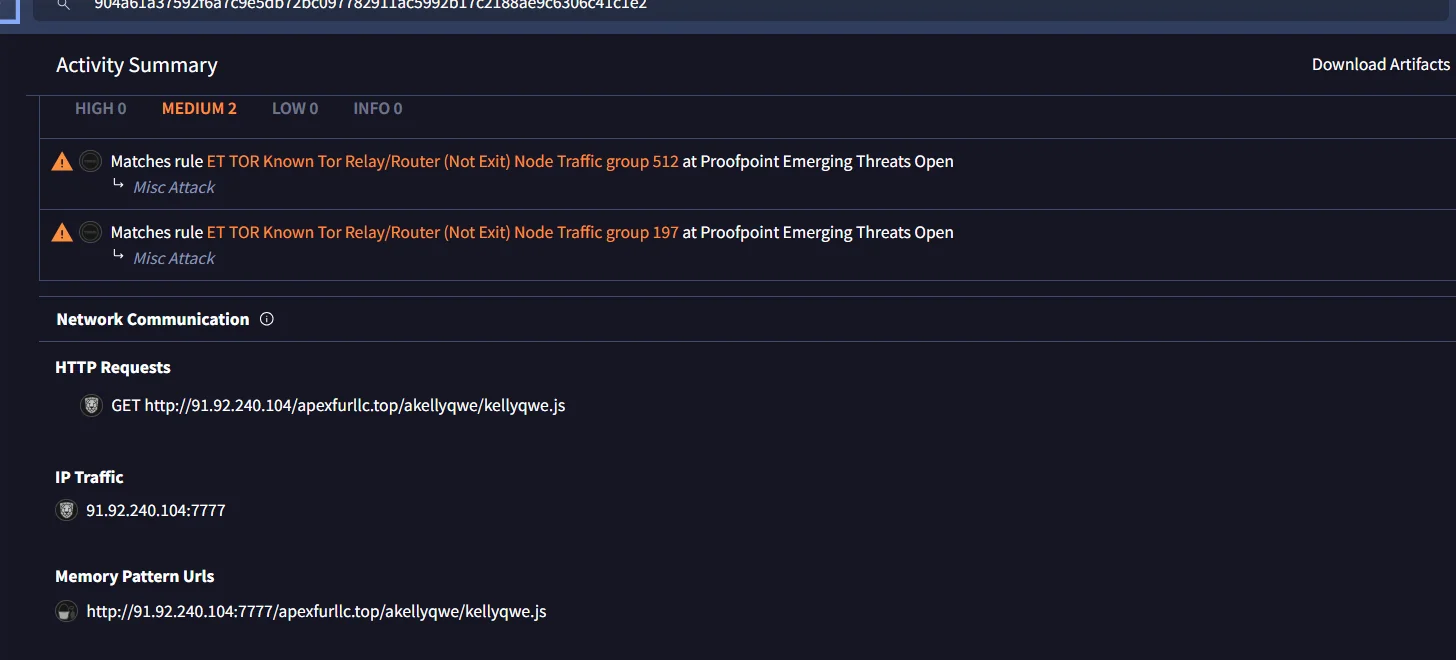
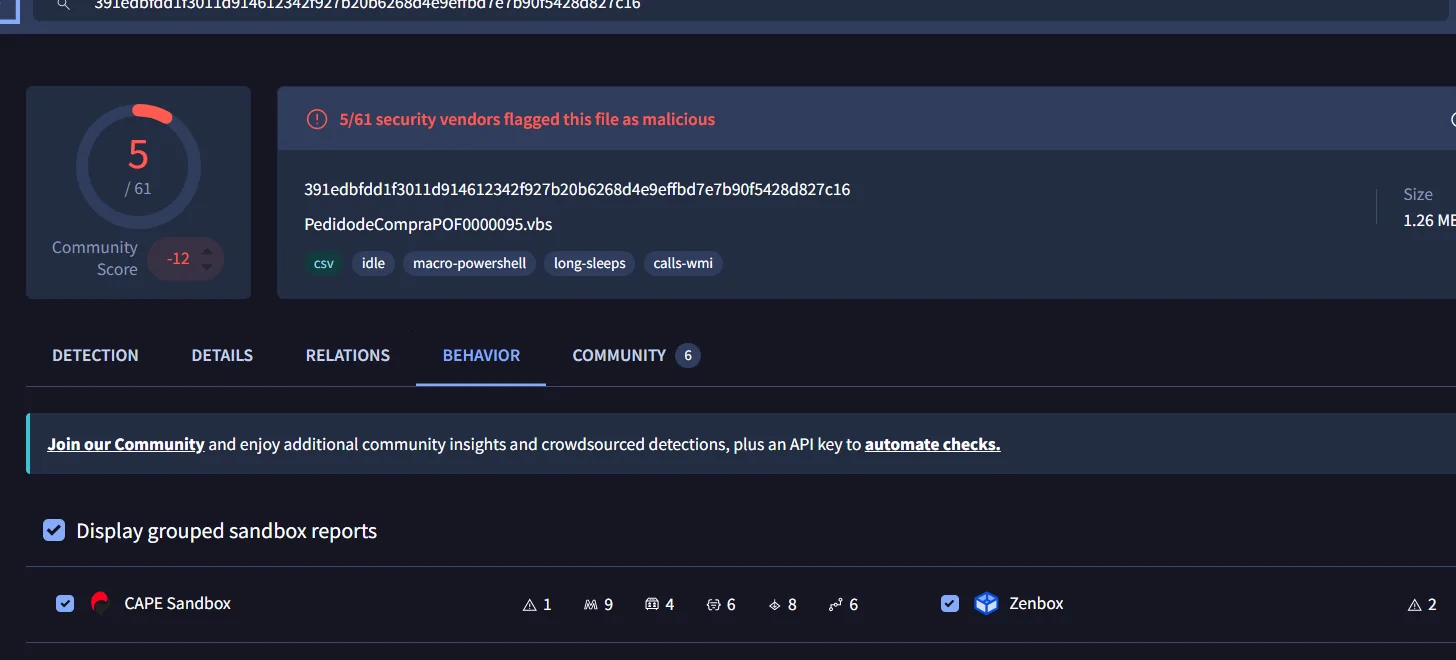
91.92.240.104:7777391edbfdd1f3011d914612342f927b20b6268d4e9effbd7e7b90f5428d827c16Échantillon 5 — AsyncRAT (signature sandbox VT : XWorm) — le résultat phare de tout cet ensemble
Soumis sous la forme d'un leurre de phishing « Purchase Order » (.vbs, 1,26 Mo, 10 965 lignes). Sur ces 10 965 lignes, l'analyse statique n'a trouvé qu'une seule ligne de logique réelle — tout le reste consiste en des milliers d'instructions mortes de concaténation de chaînes, avec des noms de variables tirés de mots du dictionnaire, dont le seul but est de gonfler le fichier au-delà des seuils de taille et de complexité des antivirus. C'est la raison directe et concrète pour laquelle le taux de détection statique n'est que de 5/61, alors que l'échantillon est sans ambiguïté malveillant dès qu'il s'exécute réellement.
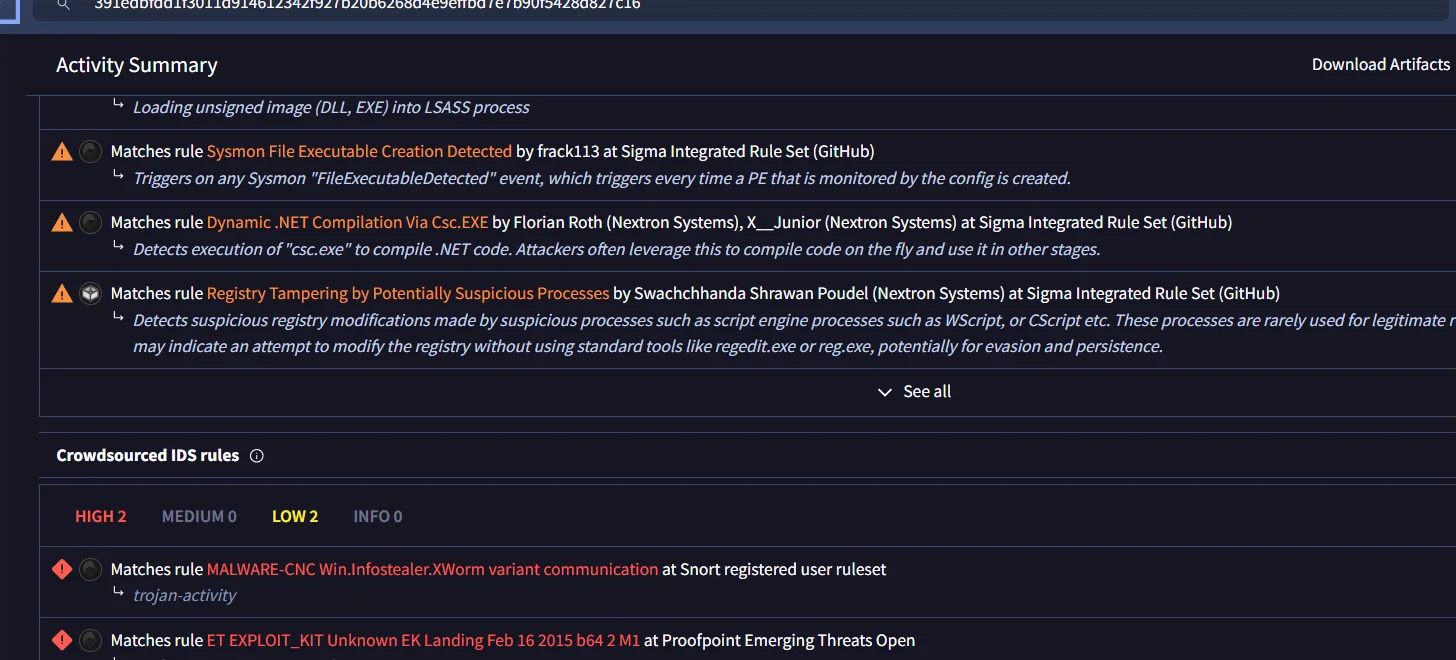
Une fois détoné, le tableau s'inverse complètement : Process Injection, credential dumping et compilation .NET à la volée via csc.exe apparaissent tous. Signature réseau : "MALWARE-CNC Win.Infostealer.XWorm variant communication" — XWorm est un fork public documenté du code source divulgué d'AsyncRAT, ce qui explique précisément pourquoi deux libellés d'éditeurs différents désignent le même arbre familial.
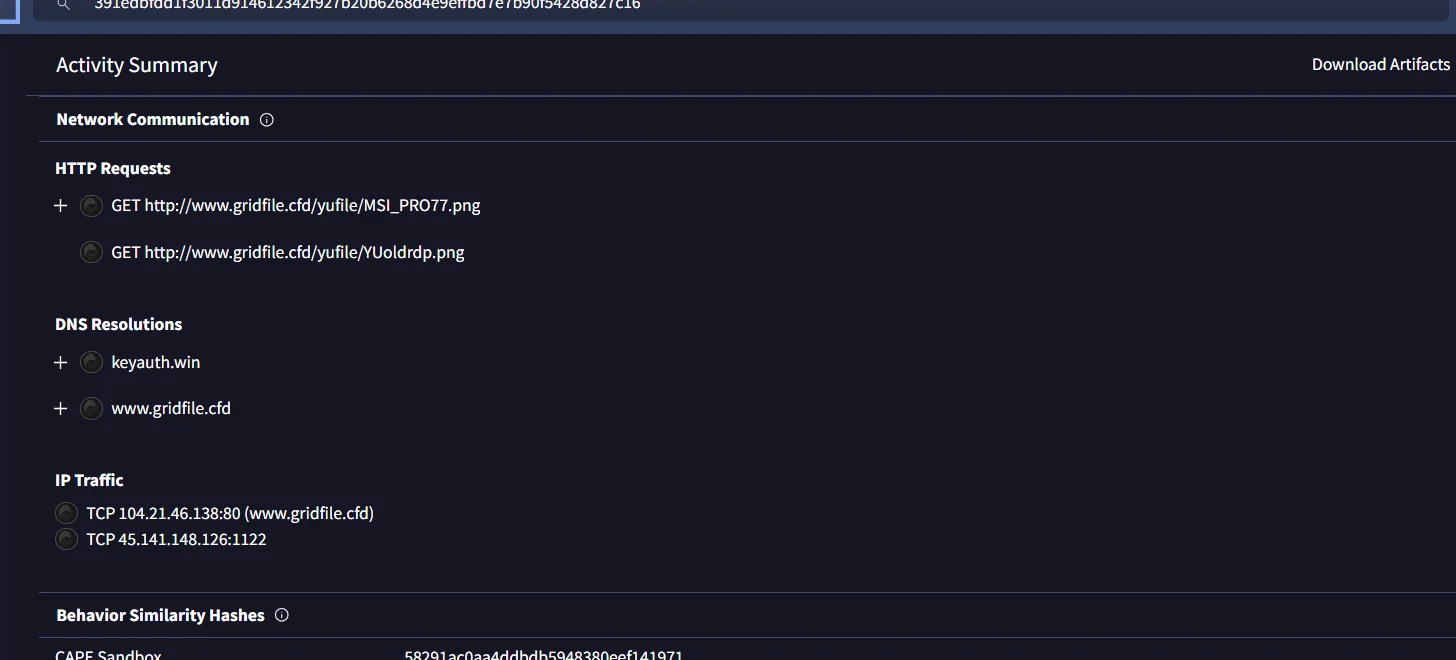
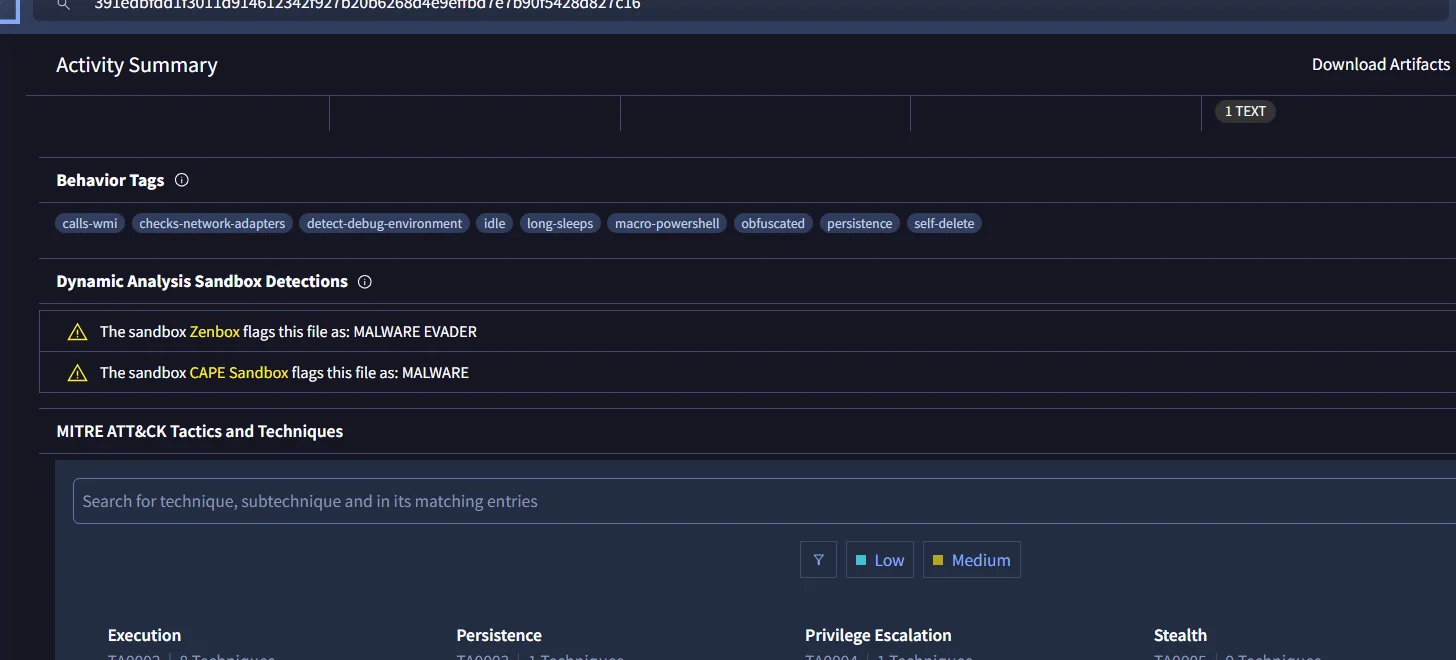
gridfile.cfd · infrastructure du builder keyauth.win · C2 45.141.148.126:1122Constats notables qui méritent un second regard
- Deux conflits d'attribution de famille distincts, tous deux résolus par des preuves et non par des suppositions — AgentTesla / FormBook et AsyncRAT / XWorm ont été tranchés en lisant la véritable signature IDS du comportement réseau, plutôt qu'en se fiant aveuglément au tag de l'émetteur ou au vote majoritaire des antivirus.
- Un dropper composé à 99 % de code mort — l'illustration la plus claire de cet ensemble de la raison pour laquelle une analyse purement statique est insuffisante à elle seule.
- Un RAT qui identifie son propre environnement d'analyse — njRAT vérifie explicitement la présence des VirtualBox Guest Additions et d'outils d'analyse connus avant de s'exécuter.
- Une extension de fichier mensongère — le «
.doc» LokiBot était un RTF en texte brut ; c'est la vérification du véritable type de fichier qui a permis de mettre au jour la chaîne d'exploitation sous-jacente.
Les rapports markdown complets par échantillon ainsi qu'un fichier CSV consolidé des IOC, exploitable par machine, sont disponibles dans le dépôt. Les 40 captures d'écran complémentaires non présentées ici (détail de la cartographie MITRE, texte des règles Sigma, arbres de capacités MBC, tags complets des verdicts sandbox) se trouvent également dans le dossier screenshots/ du dépôt.