
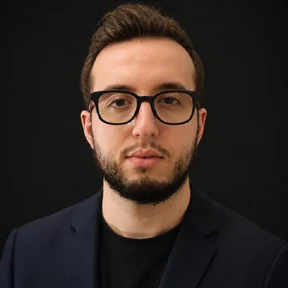
Bonjour, je suis Omar Babba.
Ingénierie de détection, renseignement sur les menaces, réponse aux incidents.
Je suis en cinquième et dernière année du cycle ingénieur en cybersécurité à l'EMSI Tanger. Je conçois des pipelines de détection, j'analyse des malwares et de la télémétrie réseau dans des laboratoires isolés, et je publie chaque mois un rapport de renseignement sur les menaces — toujours preuves à l'appui.
01À propos
Je suis en cinquième et dernière année du cycle ingénieur Informatique & Réseaux à l'EMSI Tanger, avec une spécialisation en sécurité défensive et en opérations SOC.
J'apprends en construisant : des pipelines de détection opérationnels, des échantillons de malwares réels analysés dans des laboratoires isolés, et des comptes rendus qui documentent ce qui résiste réellement à l'épreuve des tests. Mes travaux couvrent l'ingénierie SIEM, la réponse aux incidents et le renseignement sur les menaces, avec un intérêt complémentaire pour la sécurité de la blockchain et des LLM.
Je recherche un stage d'analyste SOC ou en ingénierie de détection où mettre cette approche pratique au service d'alertes réelles, et apprendre aux côtés d'une équipe expérimentée.
02Expérience & formation
 Stagiaire analyste SOC — pipeline de sécurité augmenté par l'IAAmendis Tanger · Groupe Veolia · stage (PFA)juil. — août 2026
- Conception et déploiement d'un pipeline SOC augmenté par l'IA de bout en bout : Wazuh → Shuffle → Gemma2 en local (Ollama) → TheHive → Cortex → MISP.
- Taux de complétude de la cartographie des techniques MITRE ATT&CK porté de 40 % à 100 % sur un jeu d'évaluation de 25 alertes, grâce à un LLM local contraint par un contrat JSON strict.
- Élaboration et validation de six scénarios d'attaque contrôlés : force brute SSH, téléchargement suspect, PowerShell encodé, mouvement latéral, beaconing C2 et reconnaissance réseau.
- Routage maintenu déterministe et fondé sur la sévérité — la sortie de l'IA reste consultative — avec une traçabilité complète (RUN_ID, manifestes SHA-256) et 75 tests automatisés en CI.
- Réalisation intégrale dans un laboratoire isolé (VirtualBox, Docker), sans aucun impact sur les systèmes de production.
Stagiaire en sensibilisation à la cybersécuritéAmendis Tanger · Groupe Veolia · stagejuil. — août 2025
- Première immersion pratique dans la sécurité en entreprise au sein du département cybersécurité : fondamentaux de la sécurité de l'information et référentiels du secteur (ISO 27001, CISSP).
- Analyse de l'architecture SCADA et de son exposition aux attaques visant les réseaux critiques d'eau et d'électricité.
- Étude des six modules de la plateforme de sensibilisation Riot et participation à une simulation d'hameçonnage réelle — le taux de clic est passé de 25 % à 5 % après la formation.
- Étude de la gestion du parc informatique avec GLPI dans un contexte industriel/OT sur le site d'Al Majd.
 Diplôme d'ingénieur — Informatique & RéseauxEMSI Tanger · dernière année, cybersécurité2022 — aujourd'hui
- Cinquième et dernière année du cycle ingénieur, spécialisation cybersécurité.
- Enseignements en sécurité applicative, supervision réseau, VPN et détection d'intrusion — mis en pratique dans des laboratoires documentés et reproductibles.
03Projets choisis
Les 11 projets- 01Automatisation SOC
Wazuh → n8n SOC Pipeline
Des détections Wazuh en temps réel transformées en alertes dédupliquées et routées selon leur sévérité, avec une file d'attente sur disque qui résiste aux pannes.
- 02SOC augmenté par l'IA
PFA-SOC-IA
Réalisé lors de mon stage SOC 2026 chez Amendis : un modèle Gemma2 local trie de véritables détections Wazuh et transmet à TheHive, Cortex et MISP — les décisions de sécurité ne sont jamais confiées au LLM.
- 03Détection sur les postes
Sysmon + Wazuh Endpoint Lab
Une kill chain ATT&CK causale en six phases sur un poste Windows 10 réel, avec six règles personnalisées dont le déclenchement a été vérifié sur l'indexeur en production.
- 04Analyse de malwares
Malware Sandbox Analysis Lab
Cinq échantillons actifs analysés de façon statique et dynamique dans un laboratoire REMnux isolé — ambiguïtés de famille tranchées sur preuves, IOC extraits.
- 05Forensique réseau
Network Traffic Monitoring Lab
Cinq investigations de malwares, de la capture de paquets jusqu'aux règles Sigma et aux IOC exportés, cartographiées sur MITRE ATT&CK tout au long.
- 06Sécurité des applications web
Web App Testing Playground
Les mêmes exploits OWASP Top 10 lancés, côte à côte, contre une version vulnérable et une version durcie d'une même application.
04Couverture ATT&CK
48 techniques · 12 tactiques · 6 projetsChaque technique MITRE ATT&CK que mes projets détectent, émulent ou investiguent — avec les preuves dans chaque étude de cas. Survolez ou sélectionnez une technique pour le détail ; choisissez un projet pour voir son empreinte.
Reconnaissance3
Accès initial3
Exécution6
Persistance8
Élévation de privilèges9
Furtivité7
Accès aux identifiants8
Découverte5
Mouvement latéral2
Collecte3
Commande et contrôle8
Exfiltration1
Noms des techniques et tactiques issus de MITRE ATT&CK Enterprise. Une technique peut relever de plusieurs tactiques.
05Renseignement sur les menaces
Tous les rapports (en anglais)La fenêtre d'exploitation se réduit.
Une faille vCenter exploitée cinq jours après son correctif, le modèle économique d'affiliation 90/10 de RansomHub, les attaques iraniennes contre l'électricité britannique et l'eau américaine, et la fuite de données de la CNSS au Maroc — des événements mis en contexte, des techniques cartographiées, des sources citées.
06Compétences
SOC & détection
SIEM / SOAR · Sigma · MITRE ATT&CK · OCSF · tri des alertes · analyse de journaux
Réponse aux incidents
Triage · confinement · éradication · EVTX · auditd · Zeek
Réseaux & VPN
Wireshark · NetFlow · Zabbix · IPsec / IKE · OpenVPN · WireGuard · OSPF
Sécurité applicative
OWASP Top 10 · SQLi / XSS · contrôle d'accès · analyse d'APK · sécurité des LLM
Sécurité blockchain
Solidity · ERC-20 / 721 · Slither · Semgrep · Gitleaks
Renseignement sur les menaces
Collecte OSINT · évaluation des sources · cartographie ATT&CK · rédaction de rapports CTI
