
Architecture
| Composant | Valeur |
|---|---|
| SIEM | Splunk Cloud |
| Endpoint | Hôte Windows local DESKTOP-3VSDOLU |
| Forwarder | Splunk Universal Forwarder 10.4.0 |
| Index | endpoint, cloud |
| Télémétrie | Windows Security, PowerShell, Sysmon, System, CSV de connexions Cloud IAM |
Mise en place — de zéro à l'ingestion
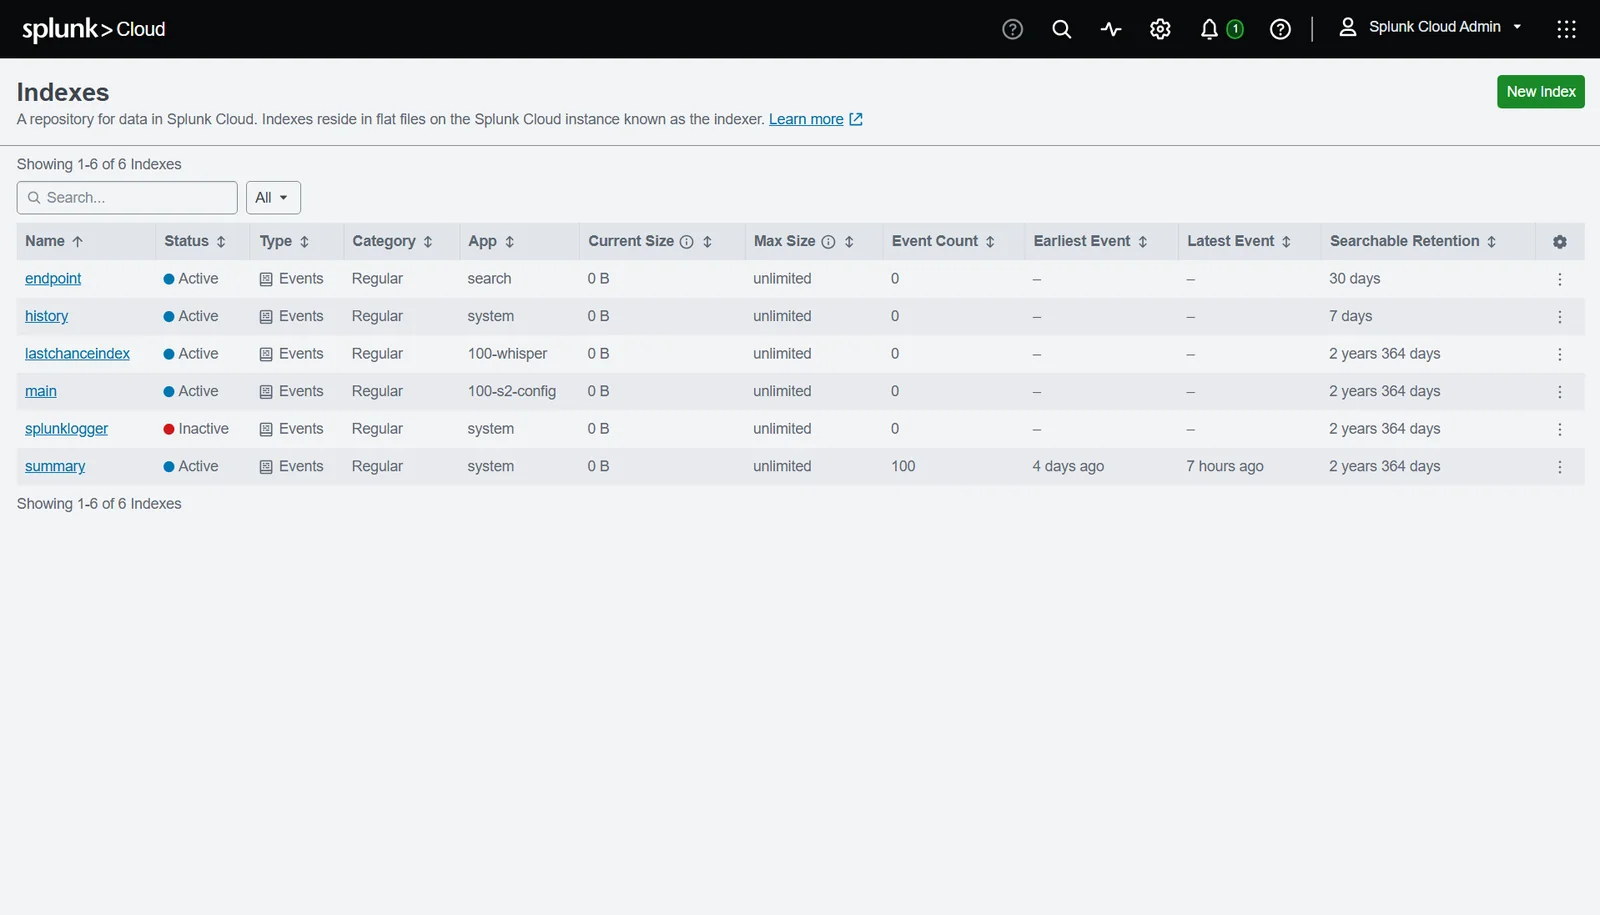
endpoint — actif, taille illimitée, rétention de 30 jours.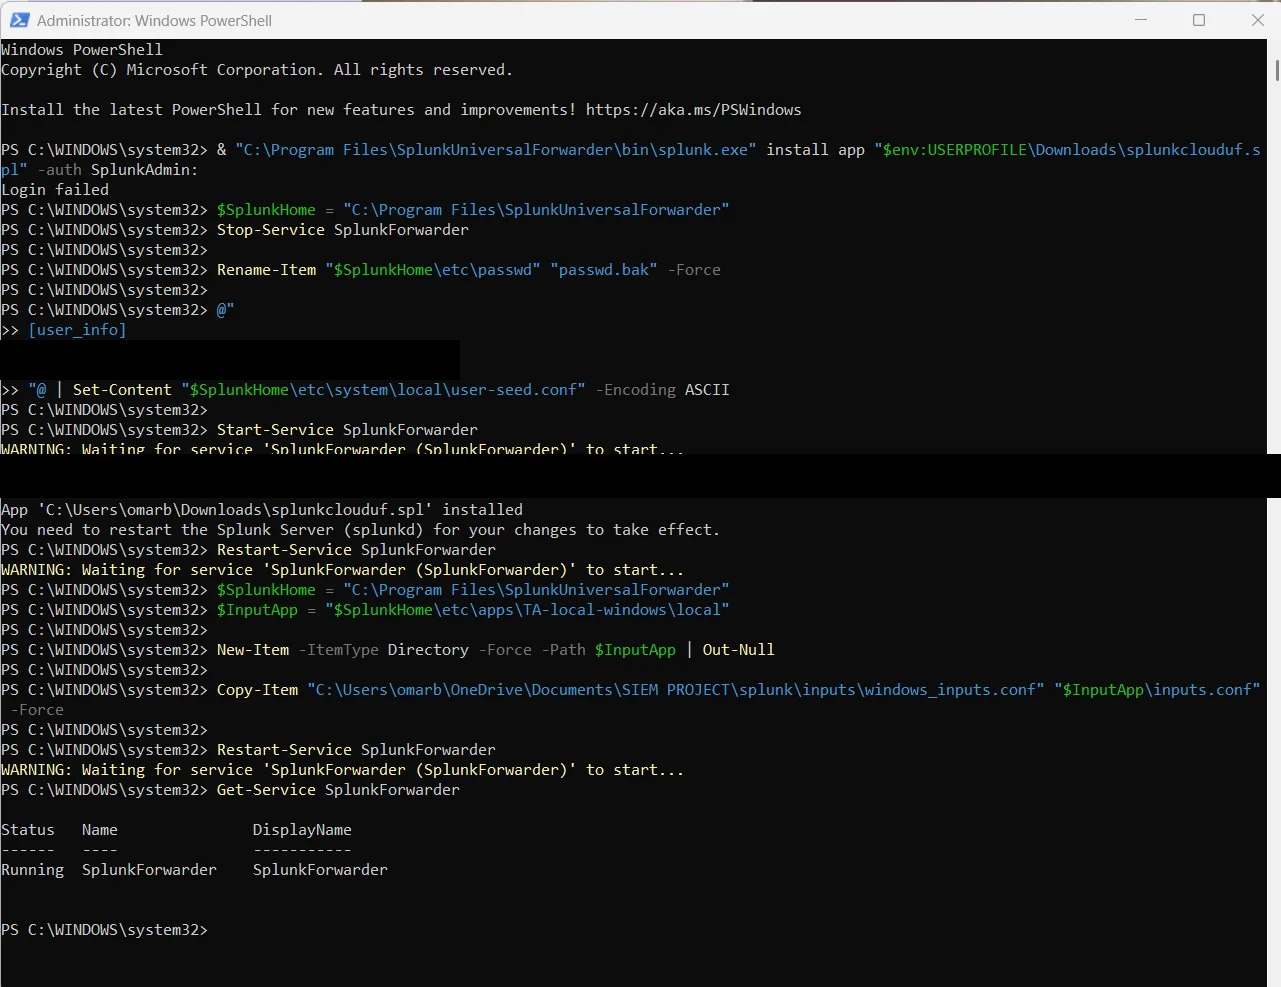
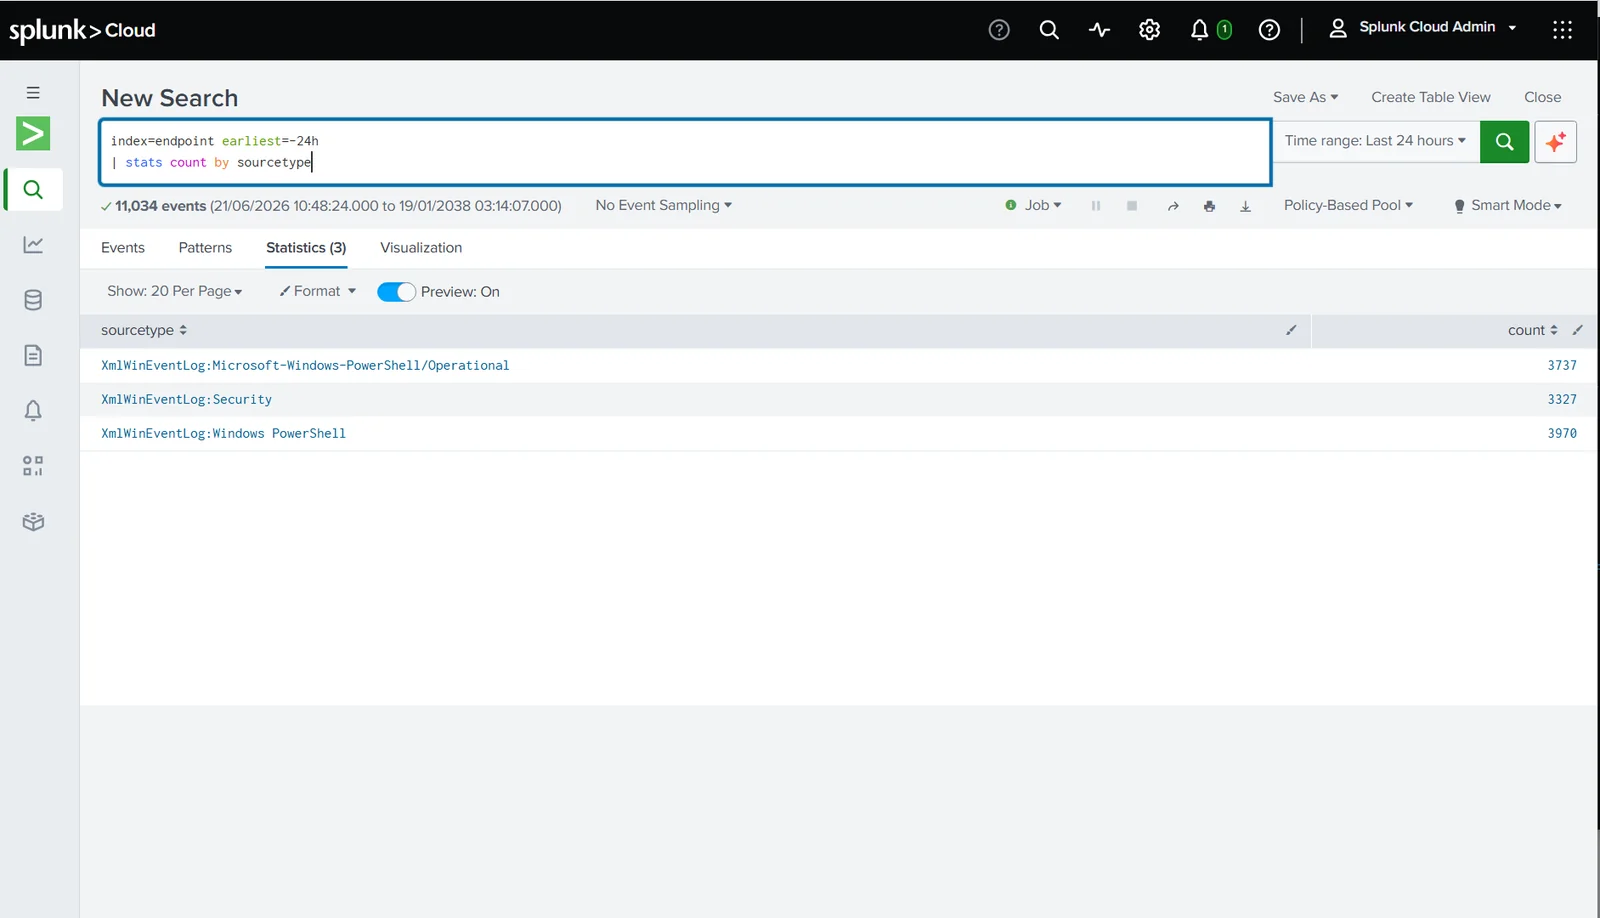
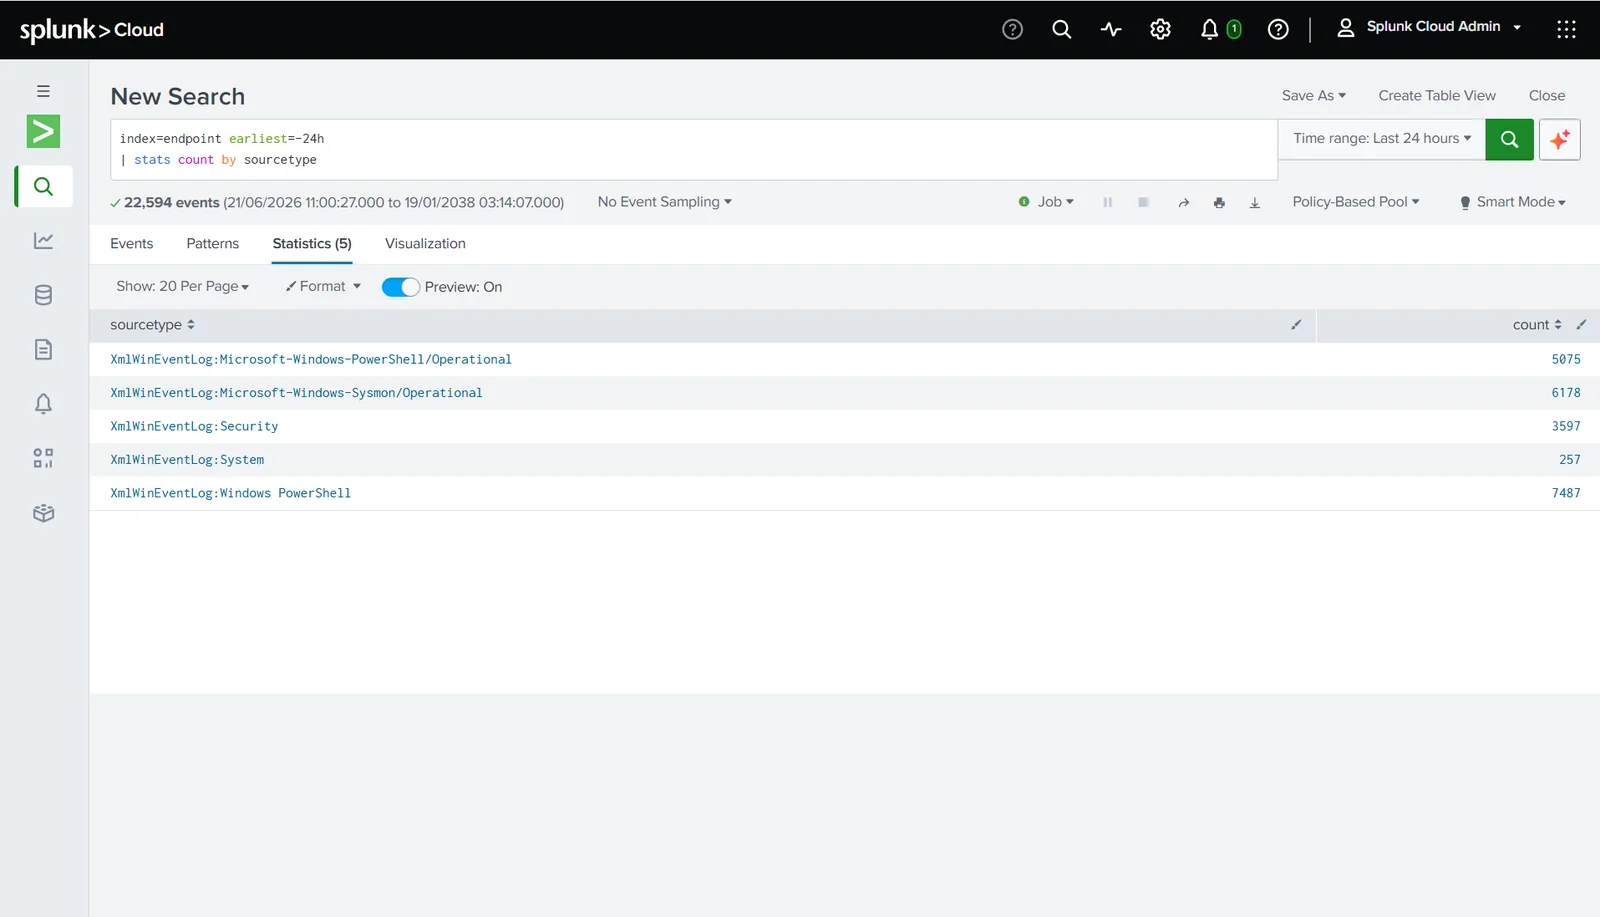
10 détections validées
Chacune des détections ci-dessous a réellement été déclenchée sur l'endpoint actif, interrogée avec de véritables requêtes SPL et capturée — et non rédigée à partir de la documentation.
1. Rafale de tentatives de connexion par force brute
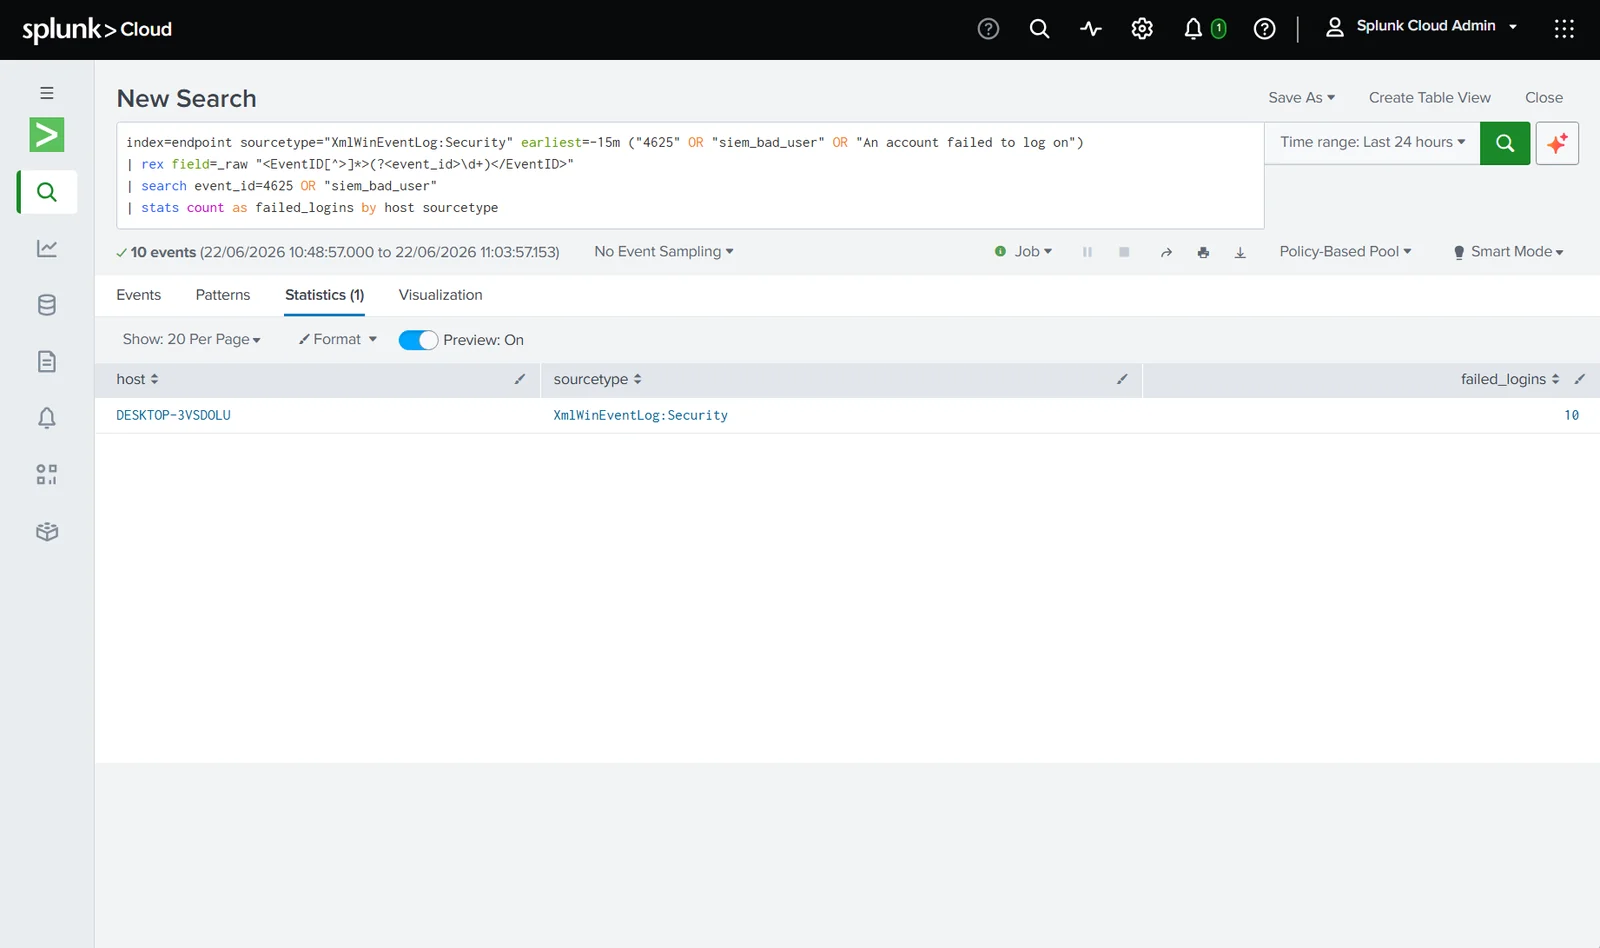
Génération de 8 tentatives d'authentification échouées contre localhost, avec un utilisateur et un mot de passe invalides via SMB.
index=endpoint sourcetype="XmlWinEventLog:Security" earliest=-15m ("4625" OR "siem_bad_user")
| stats count as failed_logins by host sourcetype
Résultat : failed_logins: 10 sur DESKTOP-3VSDOLU.
2. Exécution PowerShell suspecte
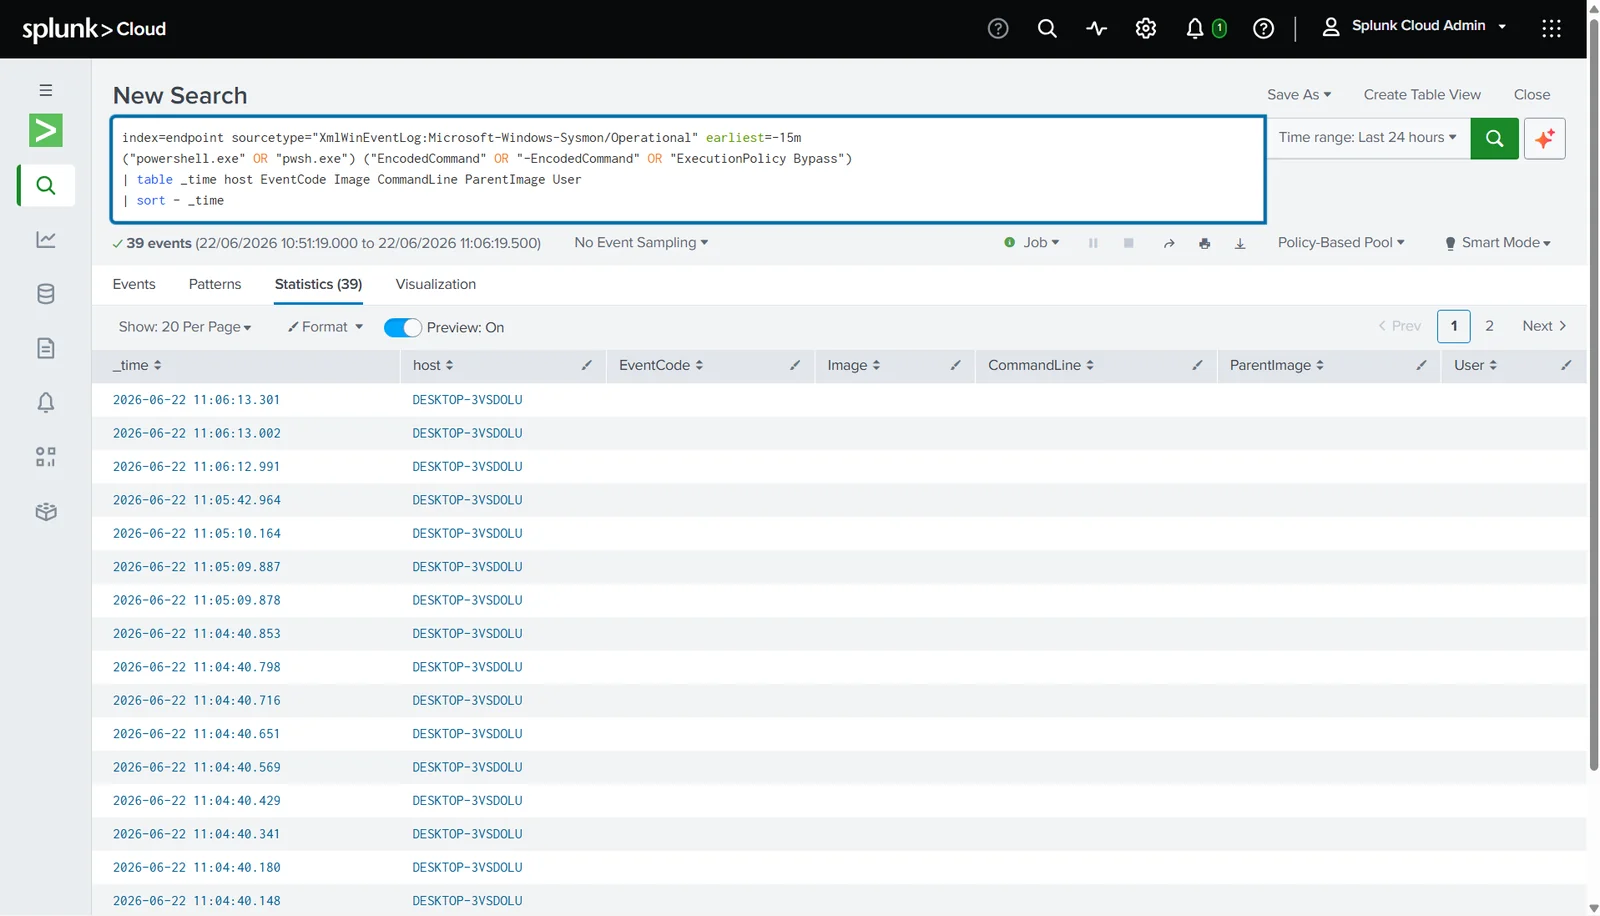
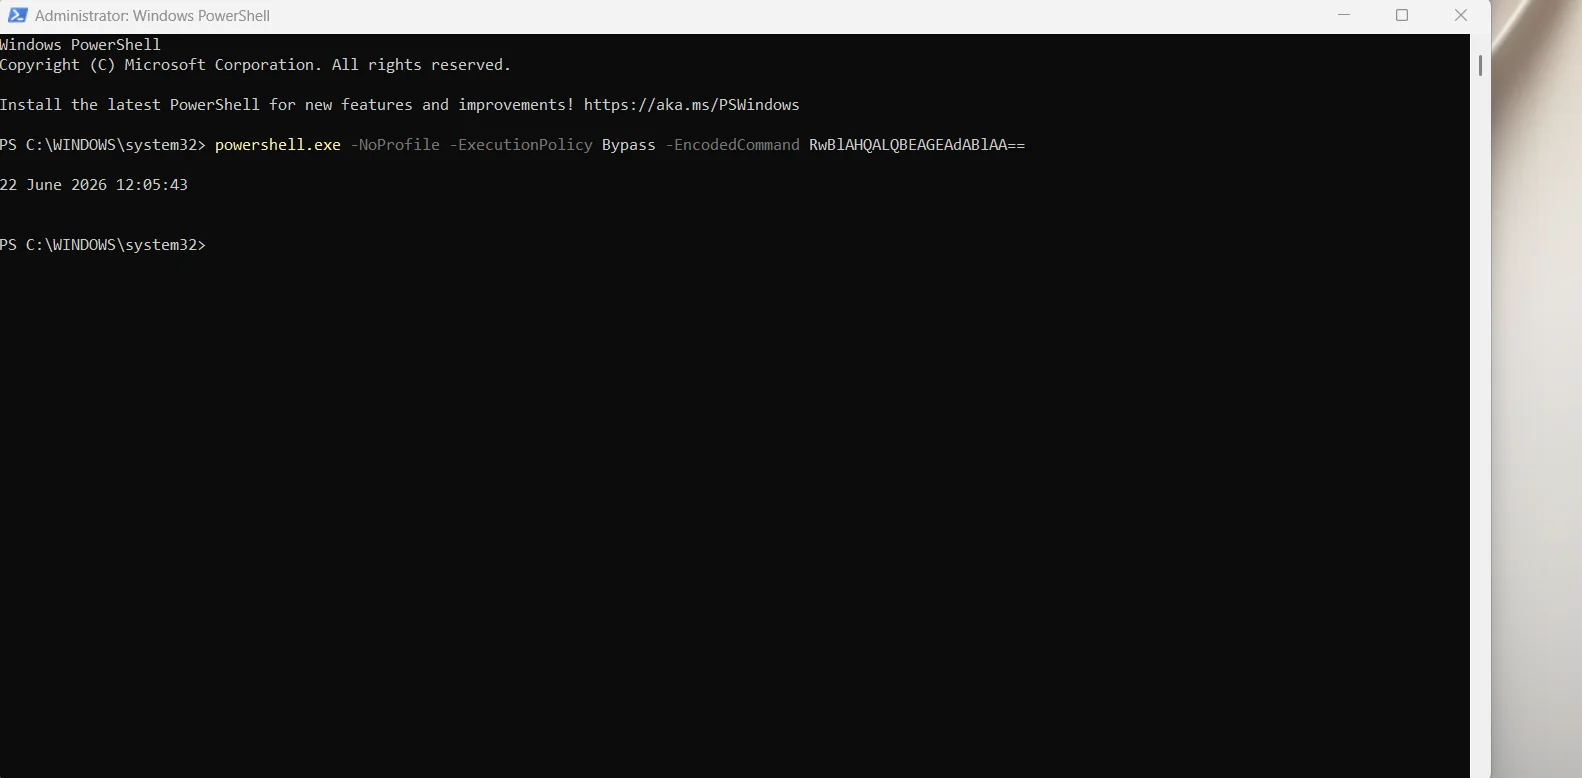
Exécution de powershell.exe -NoProfile -ExecutionPolicy Bypass -EncodedCommand ... — un schéma classique de livraison de malware.
index=endpoint sourcetype="XmlWinEventLog:Microsoft-Windows-Sysmon/Operational" earliest=-15m
("powershell.exe" OR "pwsh.exe") ("EncodedCommand" OR "ExecutionPolicy Bypass")
| table _time host EventCode Image CommandLine ParentImage User
Résultat : 39 événements Sysmon correspondants.
3. Connexion réussie après une tentative échouée
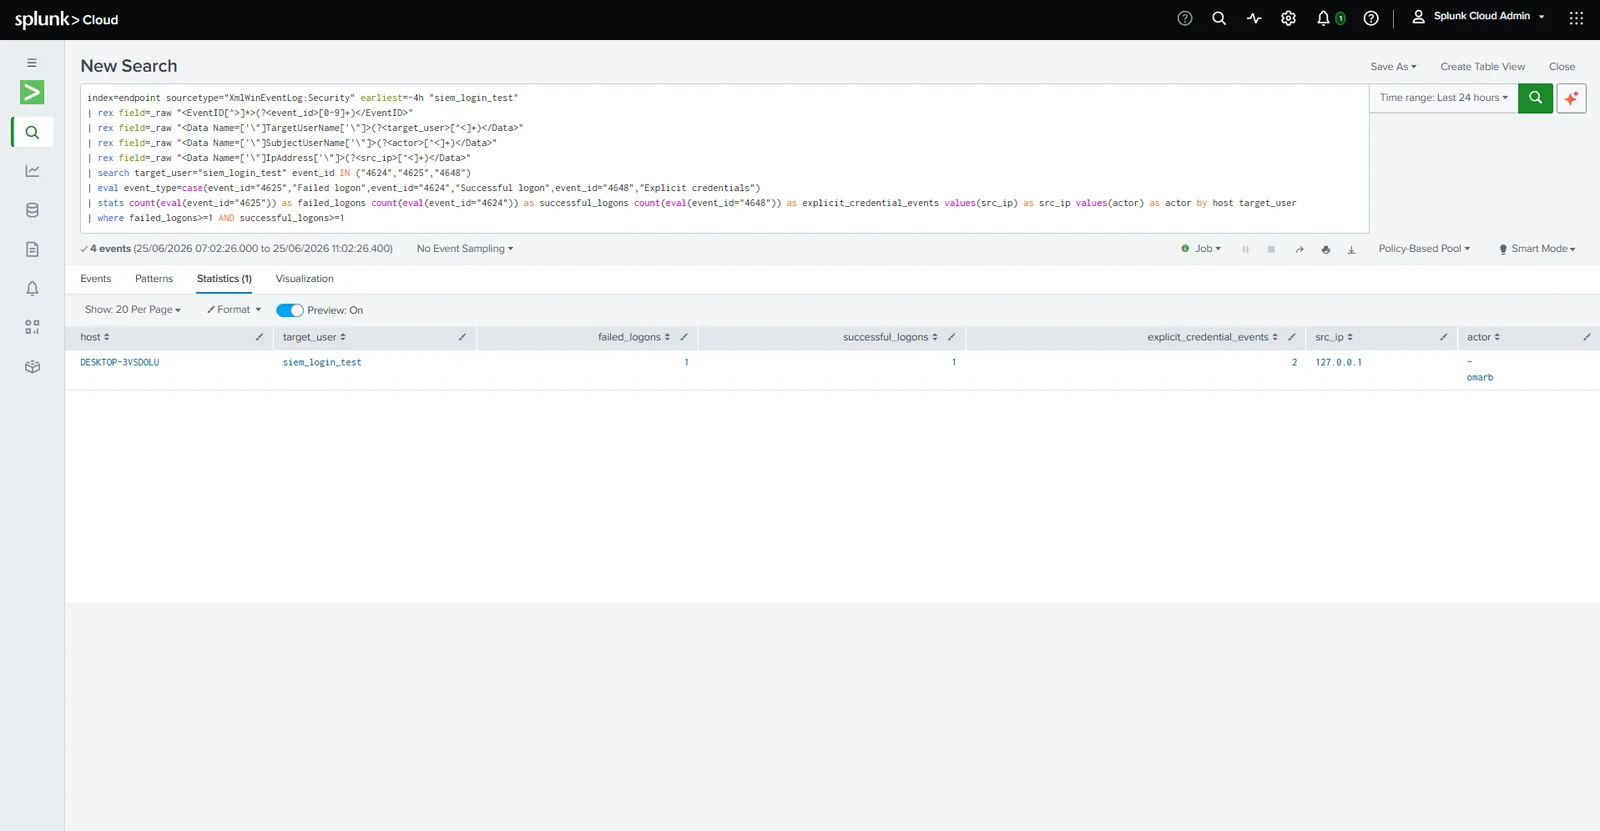
Création d'un compte de test local, génération d'une ouverture de session réseau échouée, puis authentification réussie — le schéma qui distingue un simple verrouillage d'une compromission réelle.
Résultat : failed_logons: 1, successful_logons: 1, explicit_credential_events: 2, src_ip: 127.0.0.1.
4. Élévation de privilèges locale
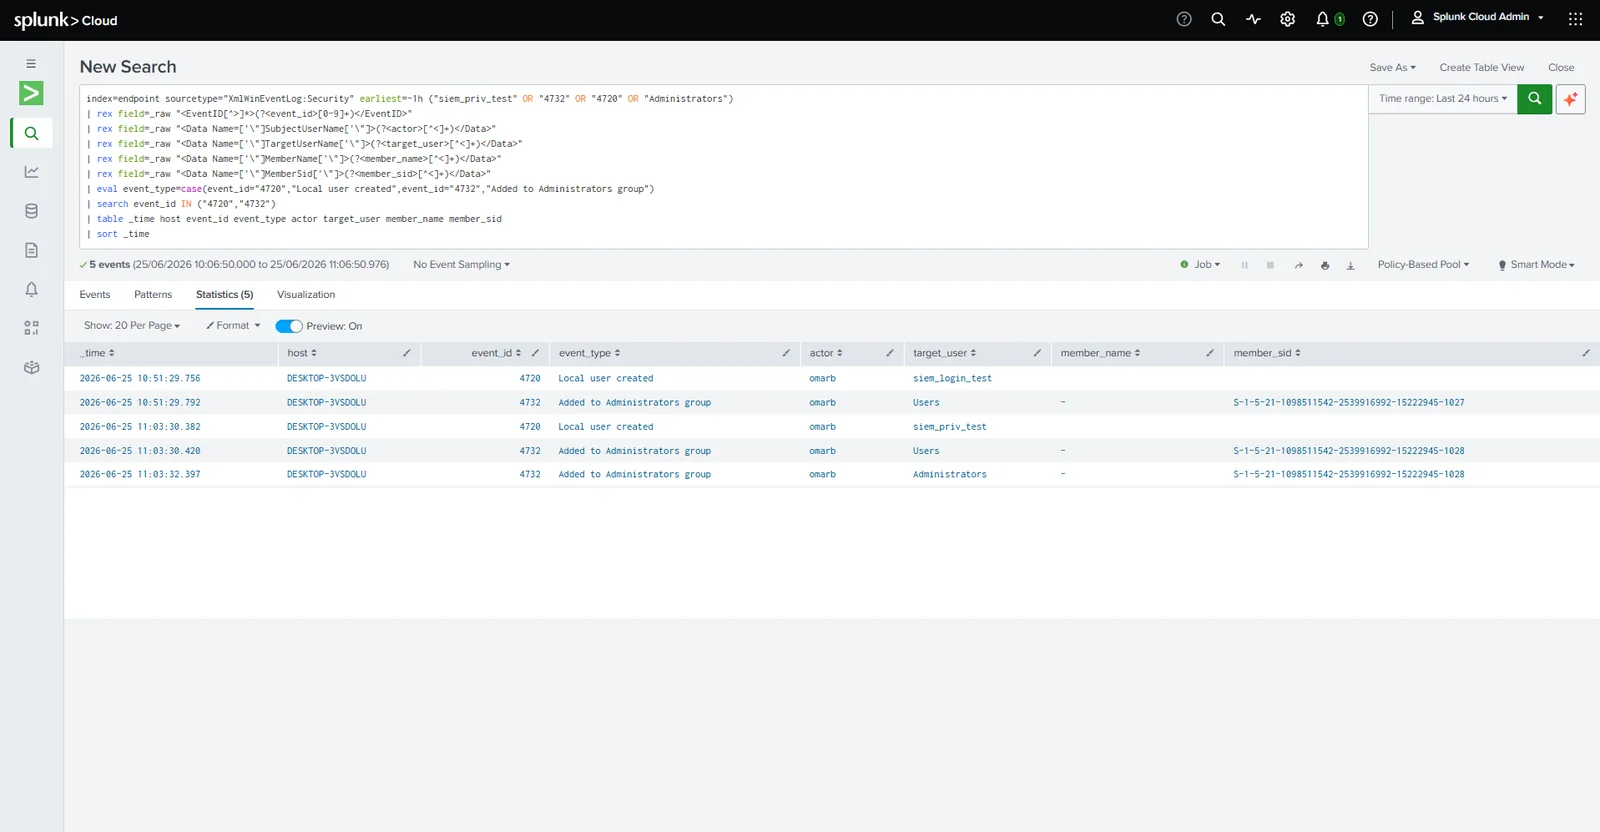
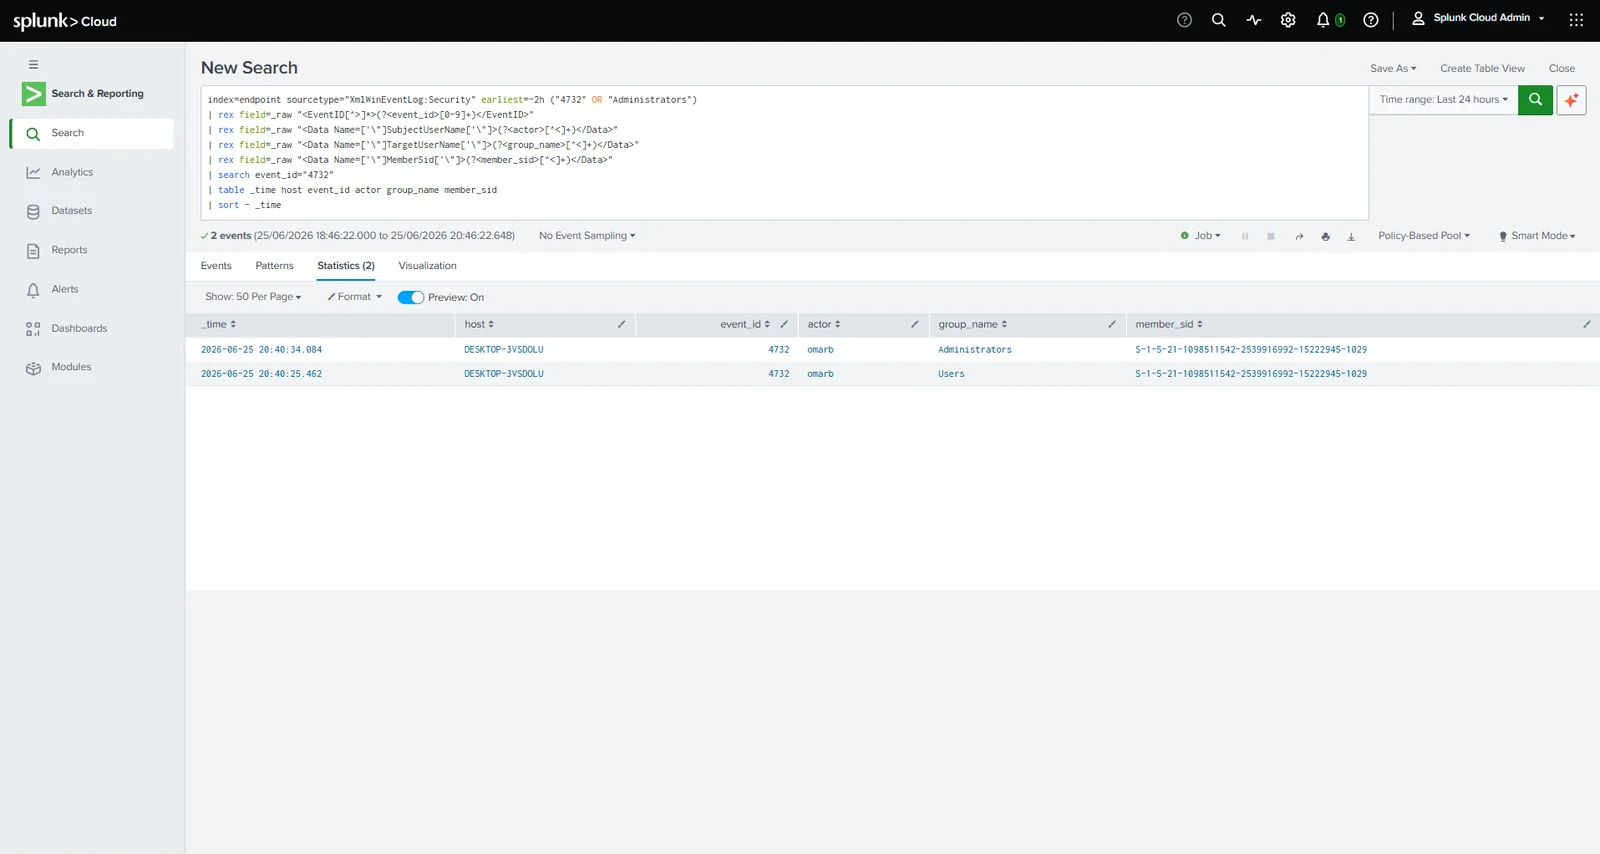
Création d'un utilisateur local puis ajout de celui-ci au groupe Administrateurs local — événements 4720 (utilisateur créé) et 4732 (ajout aux Administrateurs) corrélés par SID.
5. Connexion sortante de type beacon
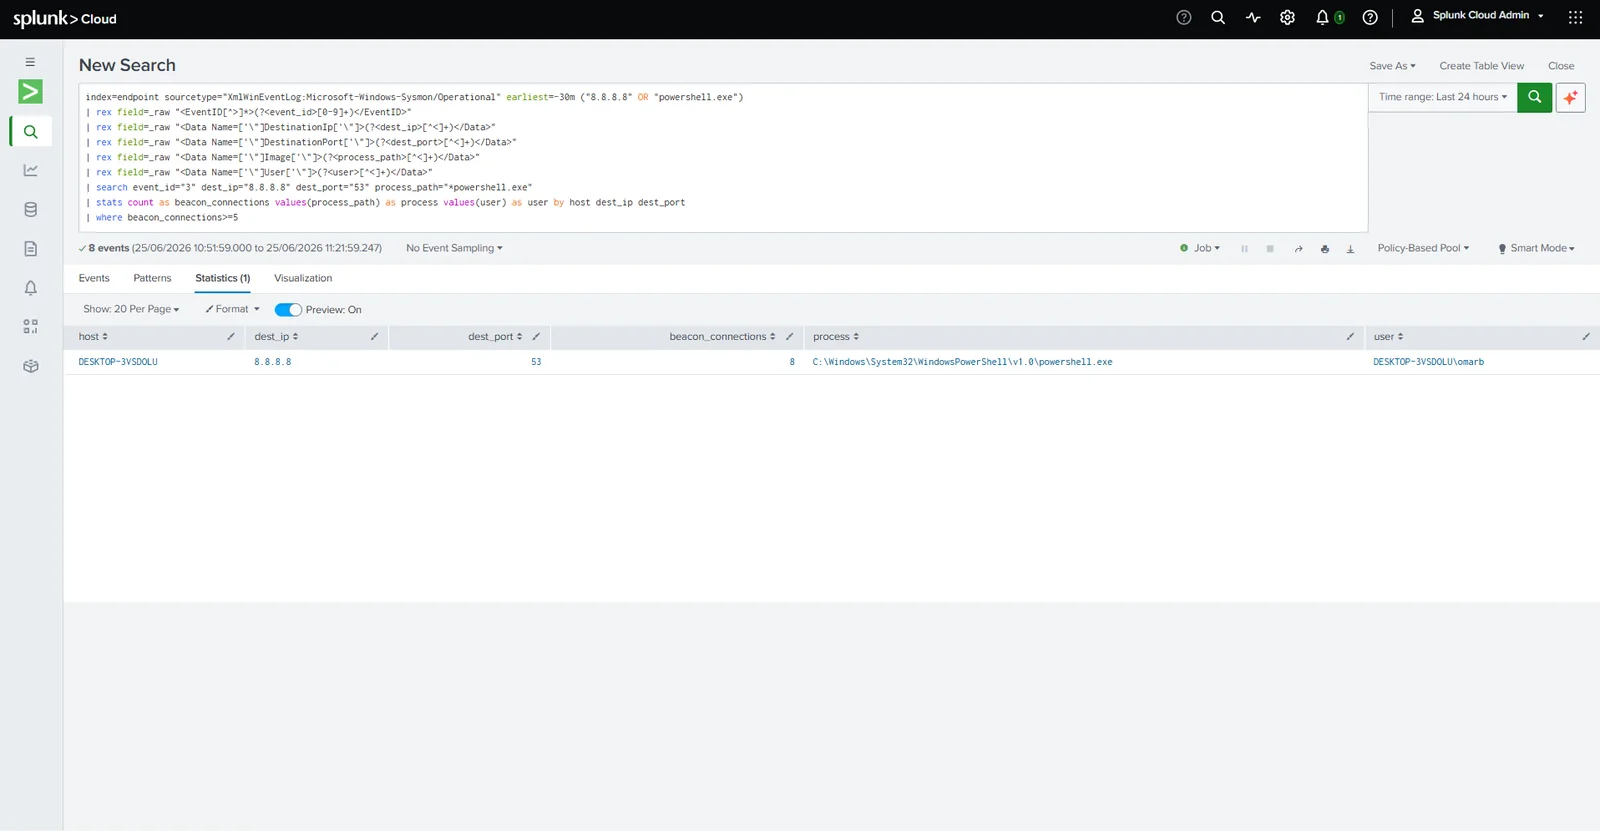
Génération de 8 connexions sortantes répétées depuis PowerShell vers 8.8.8.8:53 pour modéliser un comportement de beacon — seuil de déclenchement fixé à ≥5 connexions.
Résultat : beacon_connections: 8, processus powershell.exe, utilisateur DESKTOP-3VSDOLU\omarb.
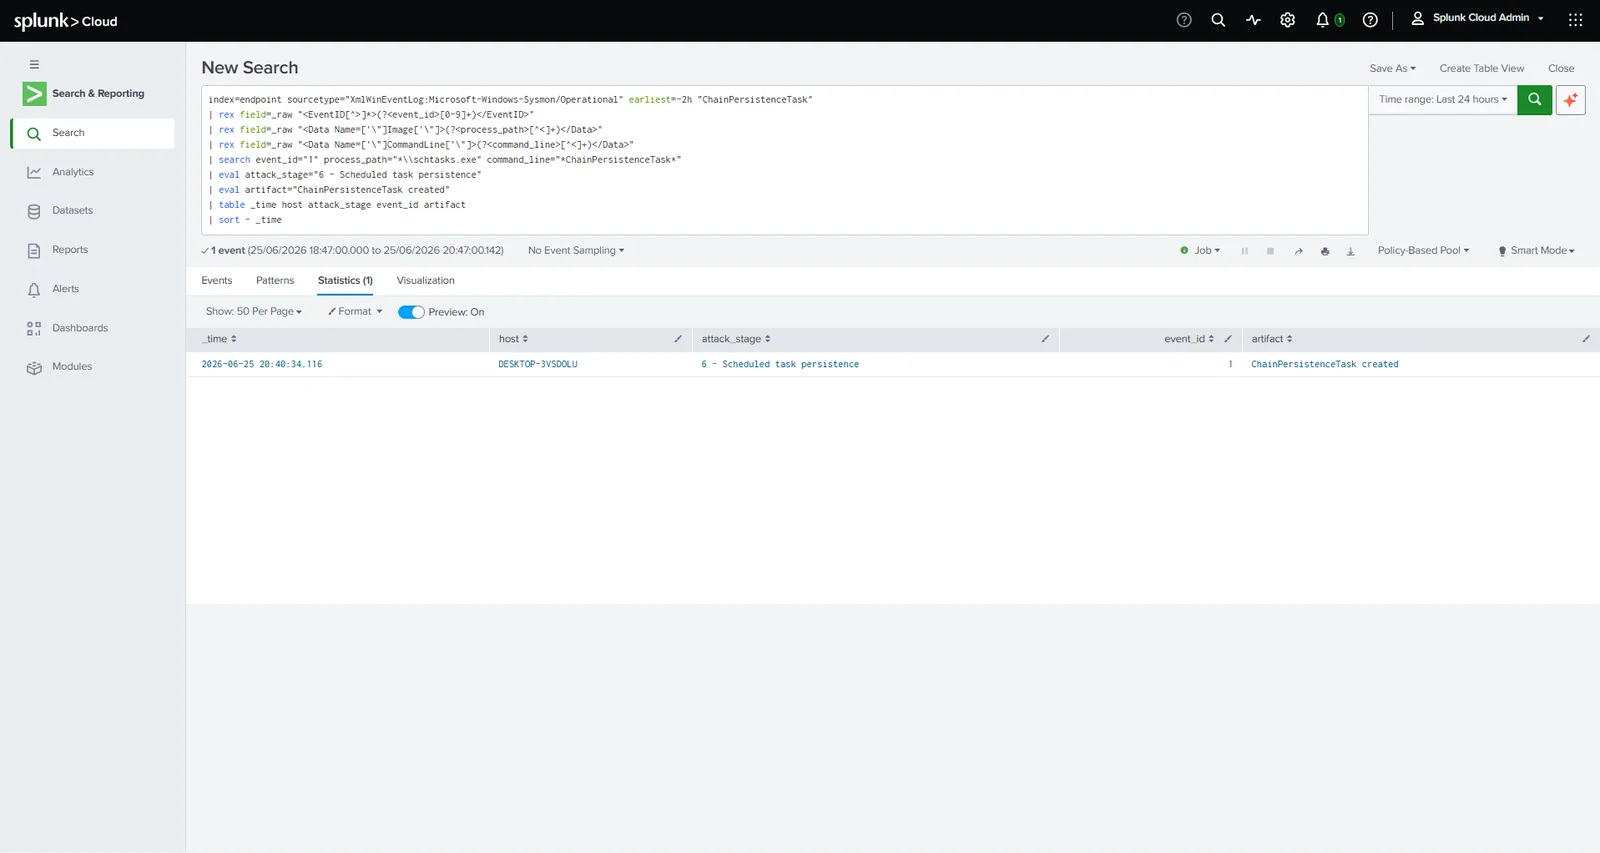
6. Persistance par tâche planifiée
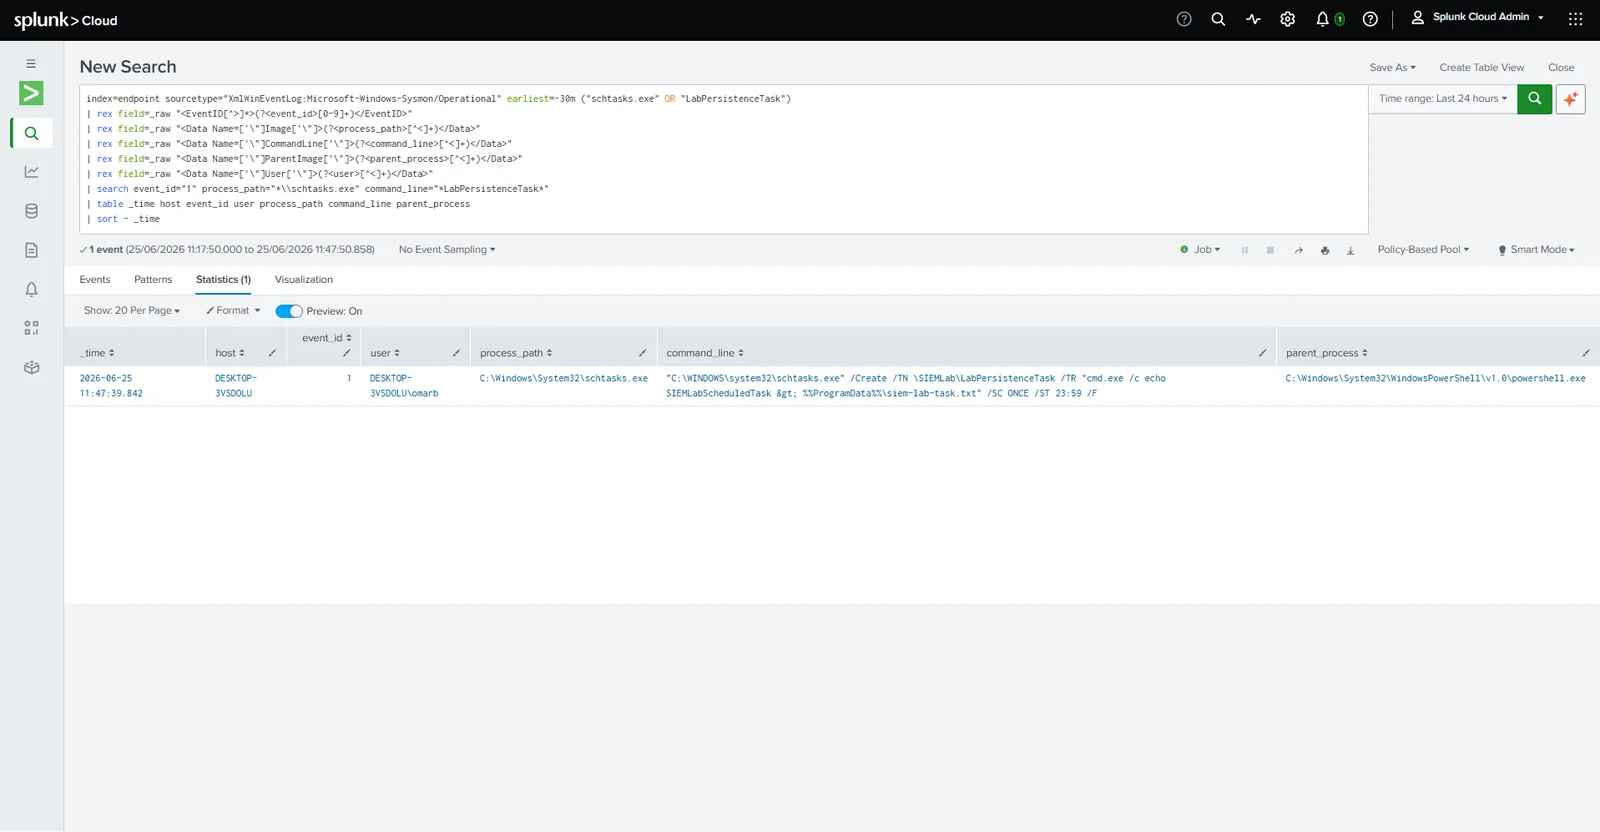
Création d'une tâche planifiée de laboratoire via schtasks.exe — un mécanisme de persistance courant.
7. Installation d'un service Windows
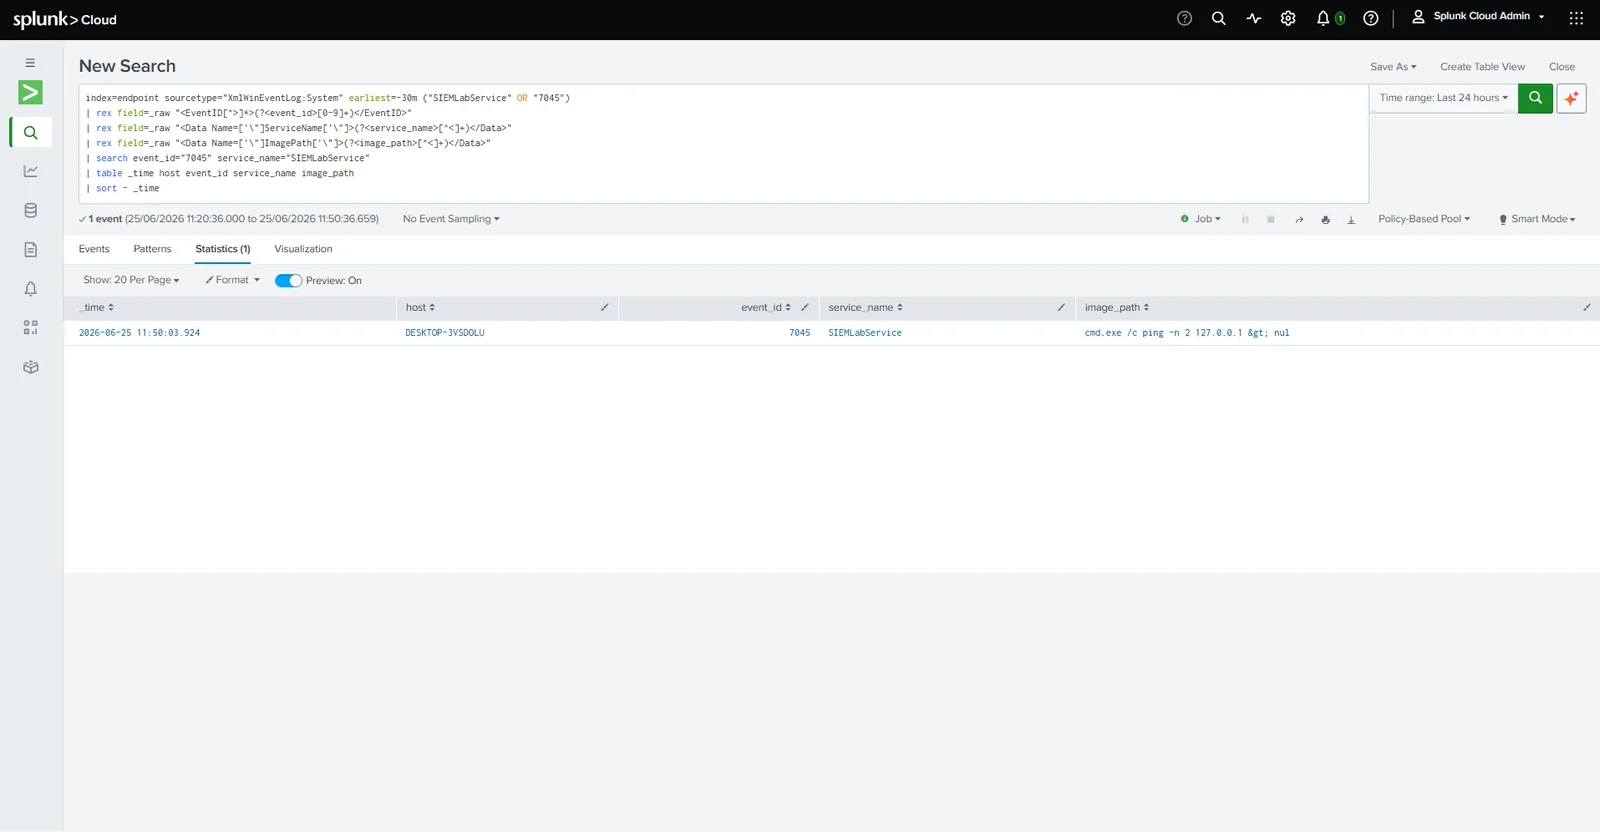
Création d'un service Windows de laboratoire (SIEMLabService) — détecté via l'événement 7045 du journal System.
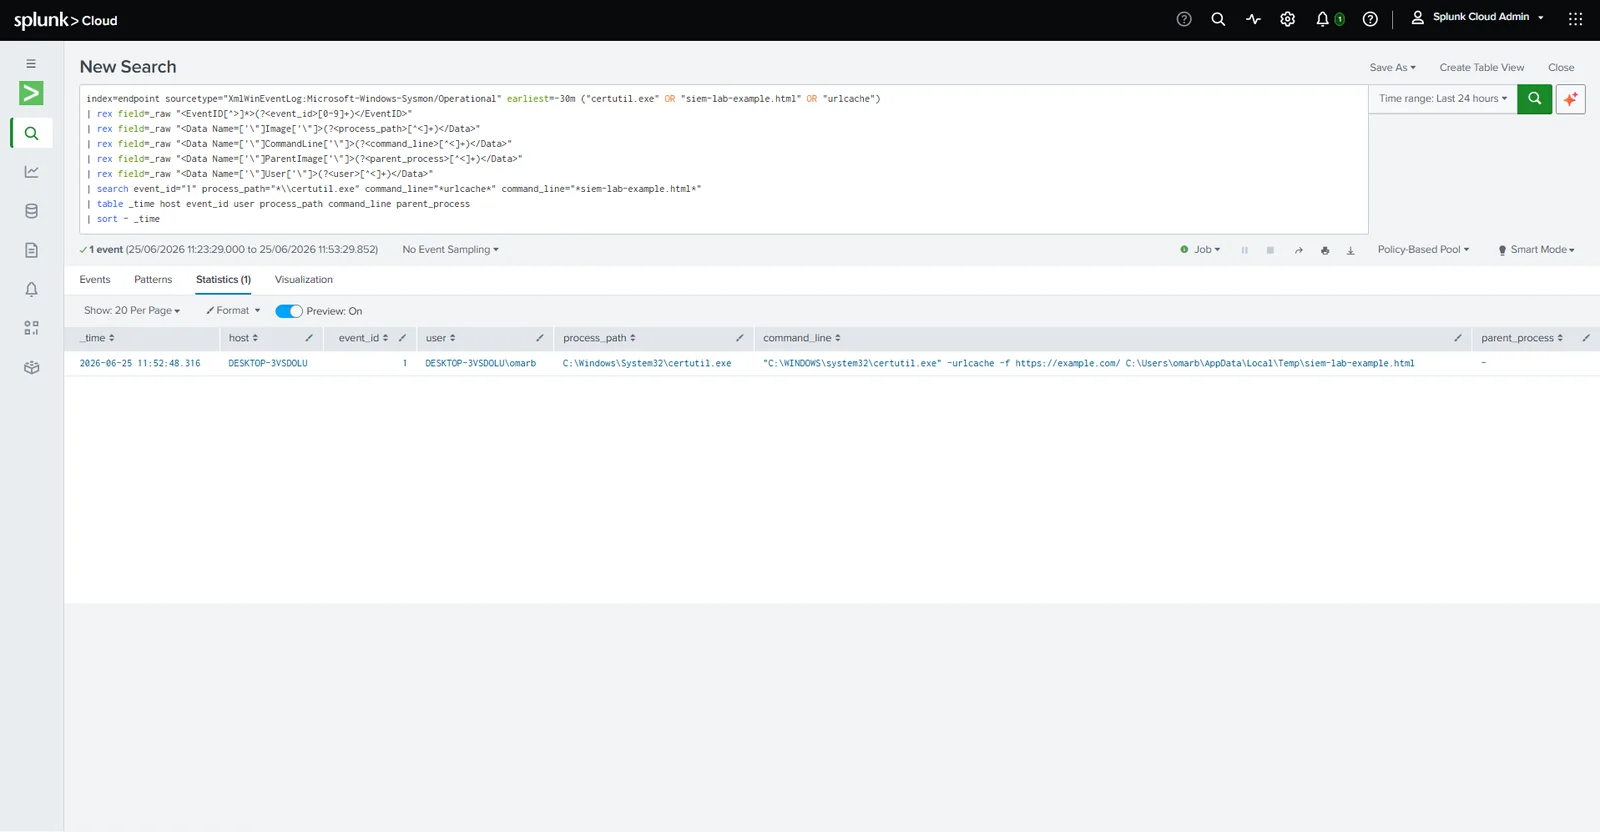
8. Téléchargement via le LOLBin Certutil
Utilisation de certutil.exe -urlcache pour récupérer une page publique bénigne — une technique bien connue de « living off the land », qui consiste à télécharger des charges utiles au moyen d'un binaire de confiance.
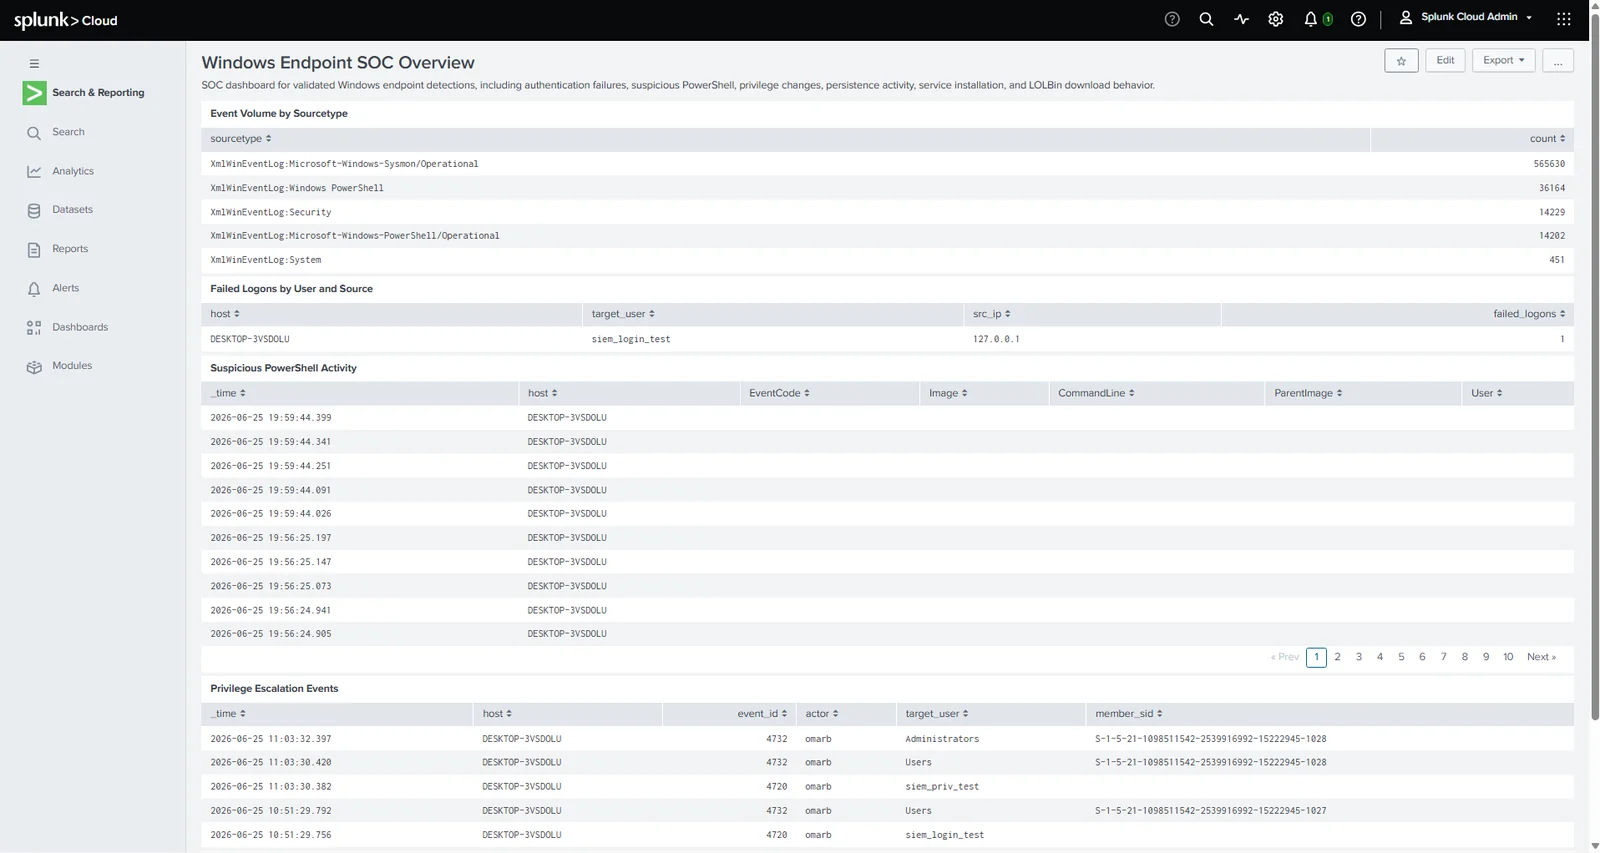
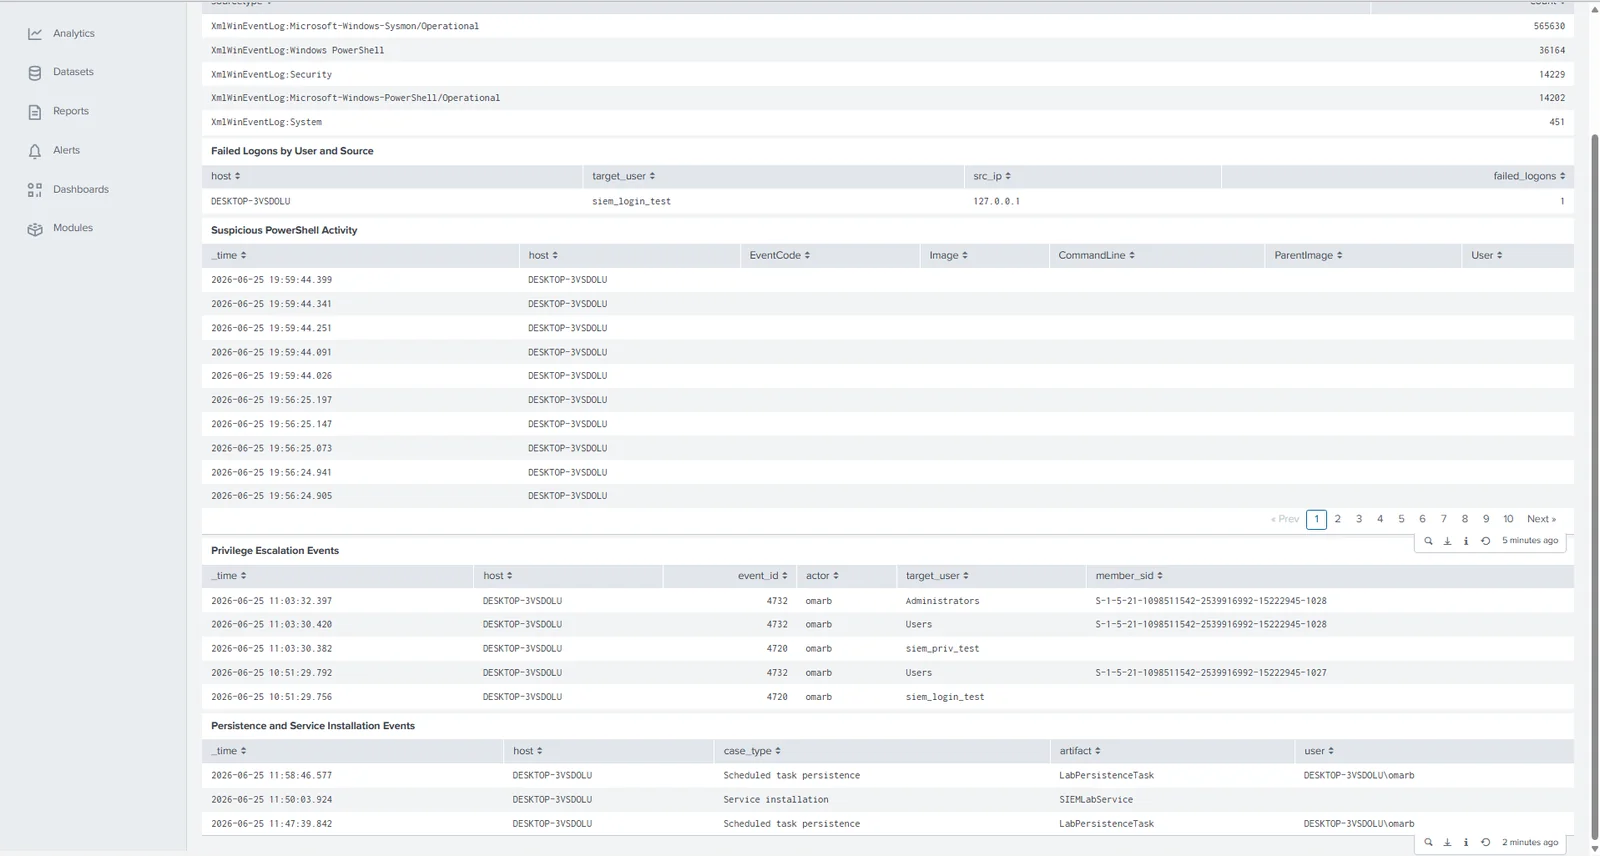
Dashboard SOC
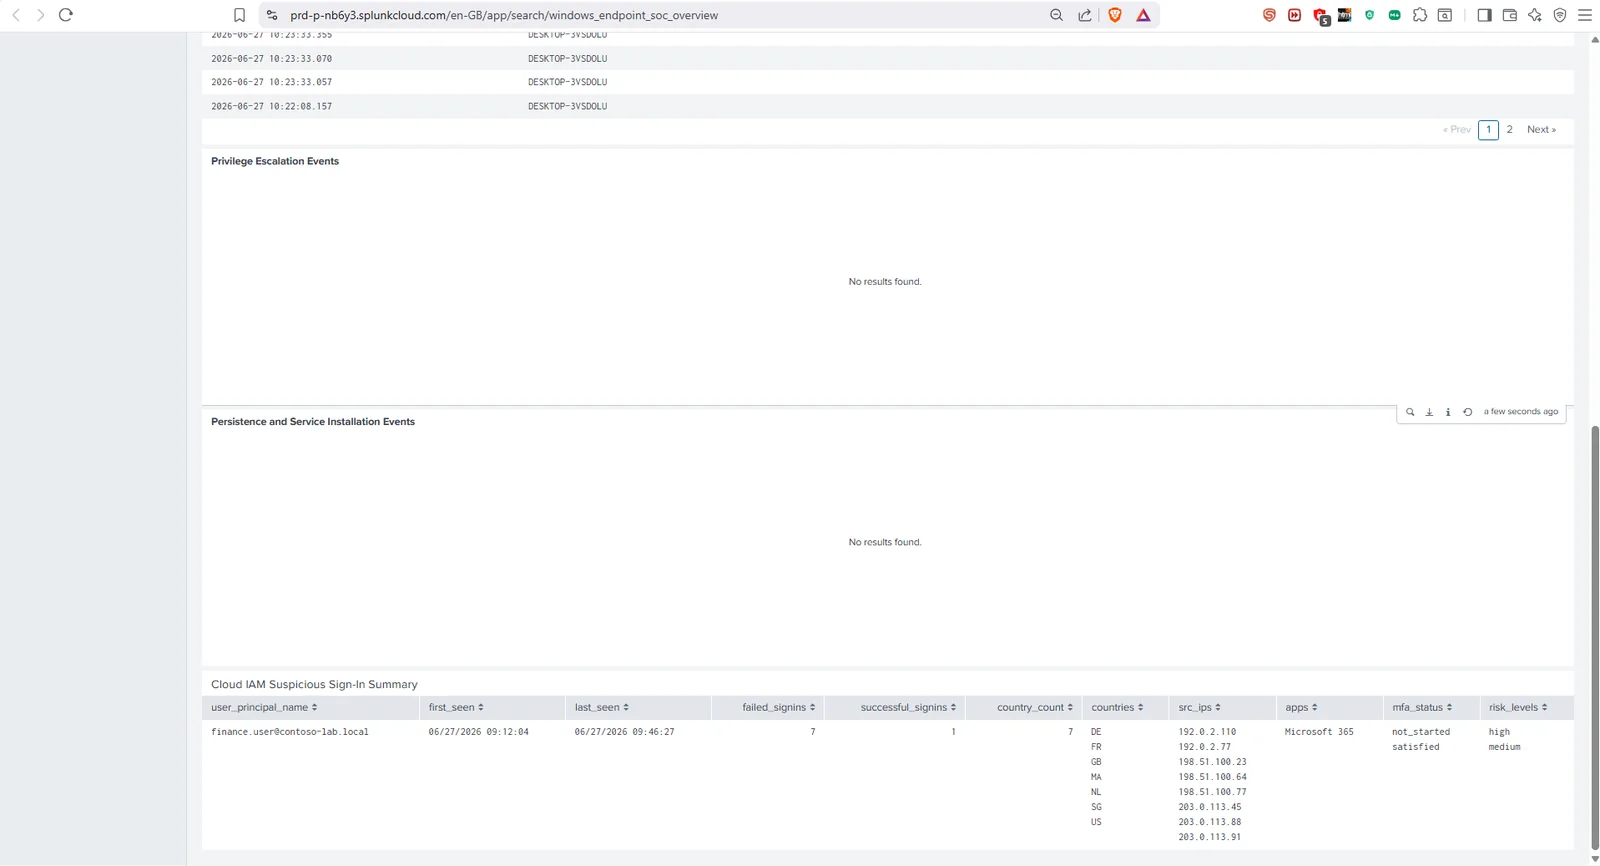
Regroupement des détections validées dans un dashboard directement exploitable par un analyste : volume d'événements par sourcetype, ouvertures de session échouées, activité PowerShell suspecte, événements d'élévation de privilèges, événements de persistance et d'installation de services.
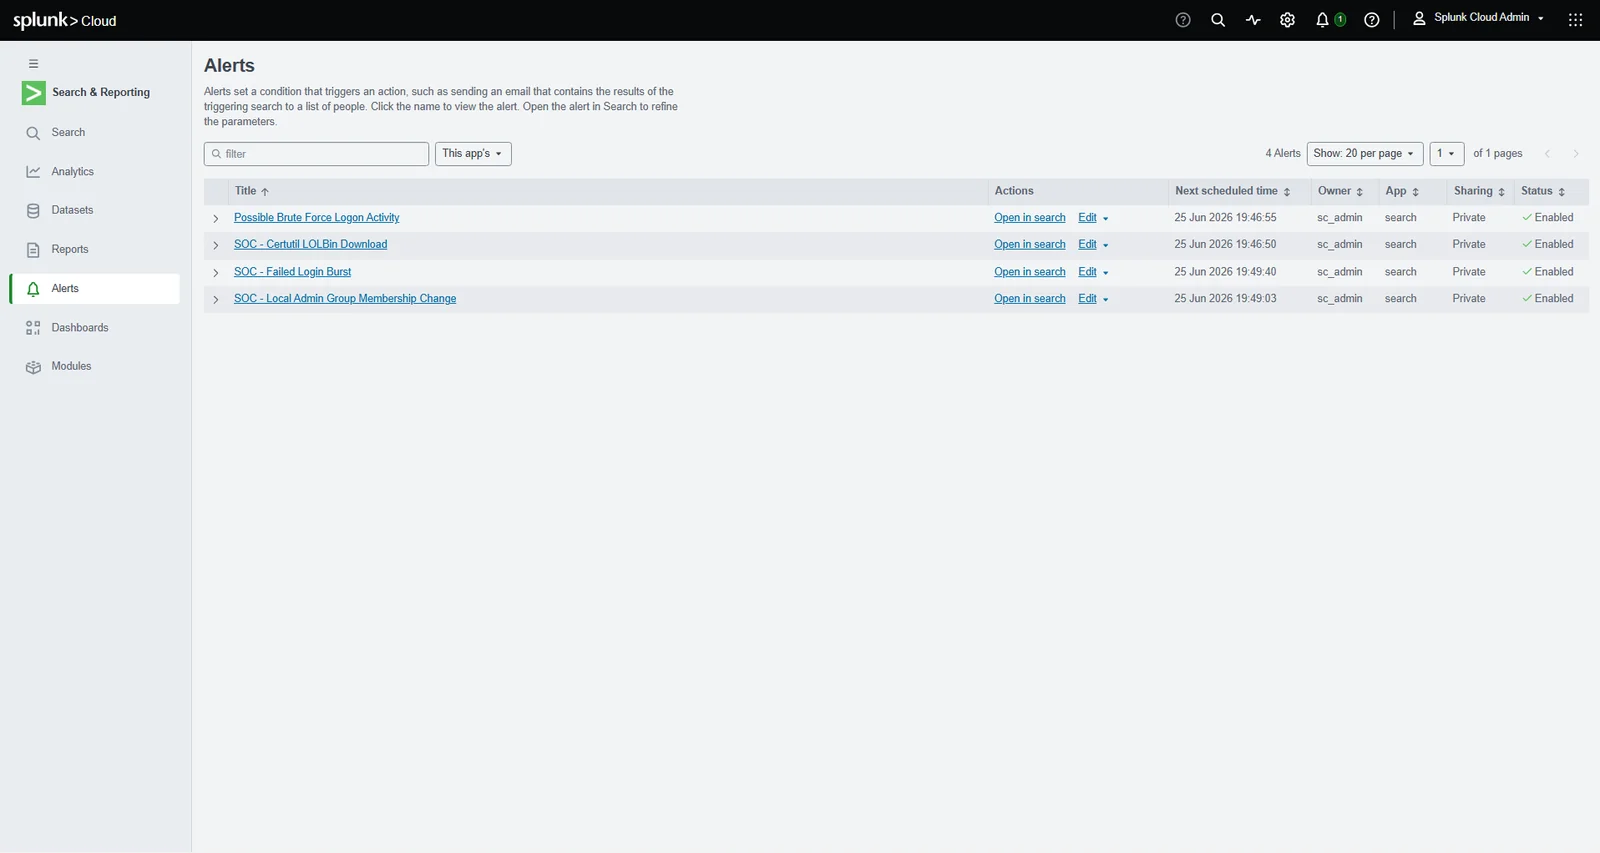
Alertes planifiées
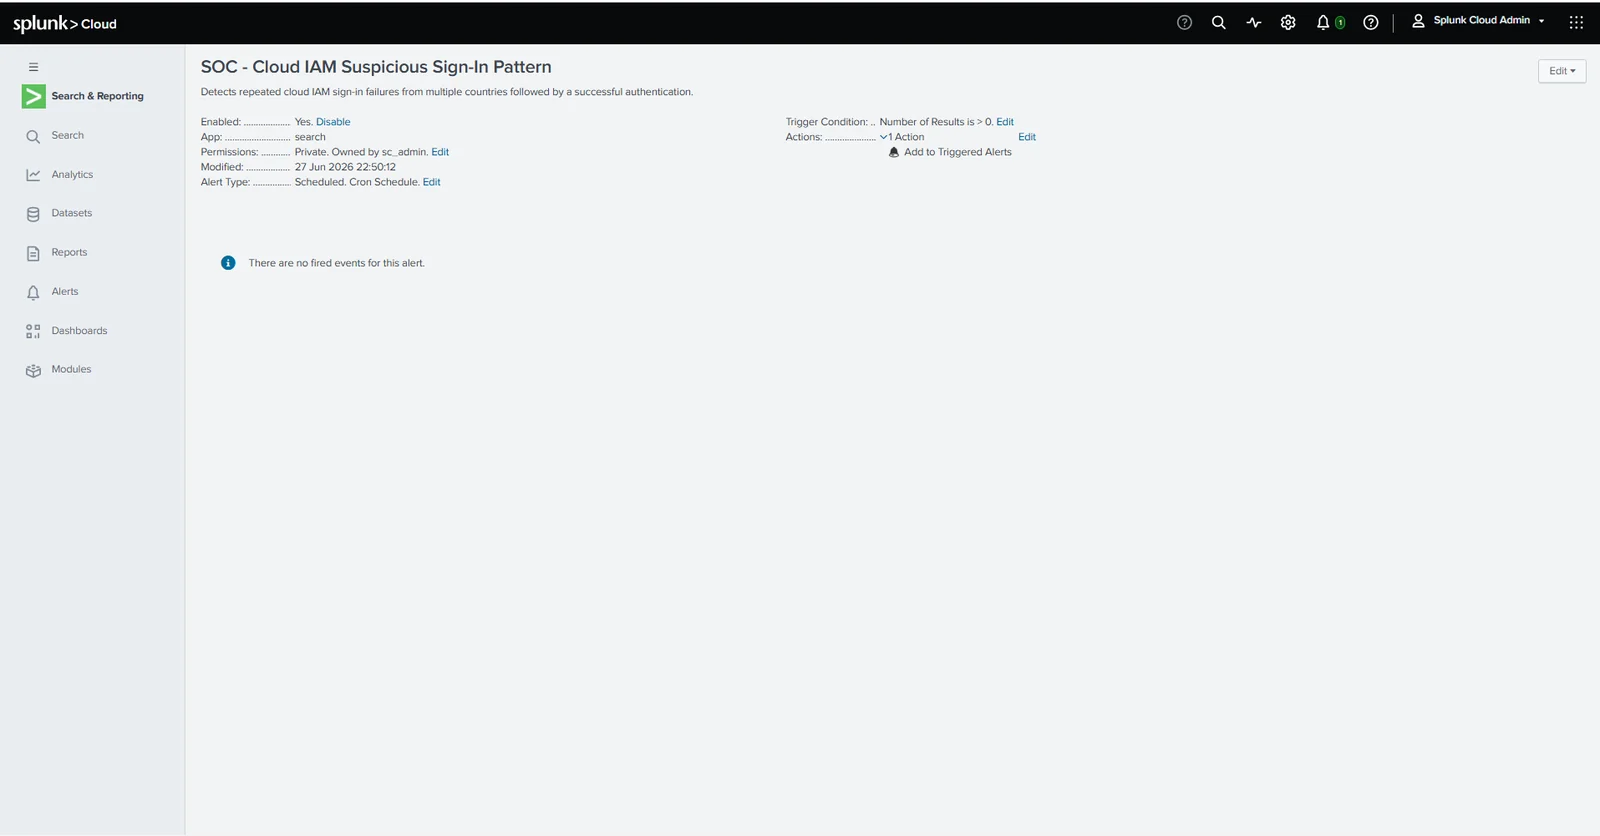
Trois alertes récurrentes configurées — fenêtre de recherche de 15 minutes, exécution toutes les 15 minutes, déclenchement lorsque le nombre de résultats est > 0 : SOC - Failed Login Burst, SOC - Local Admin Group Membership Change, SOC - Certutil LOLBin Download.
Corrélation d'une chaîne d'attaque multi-étapes
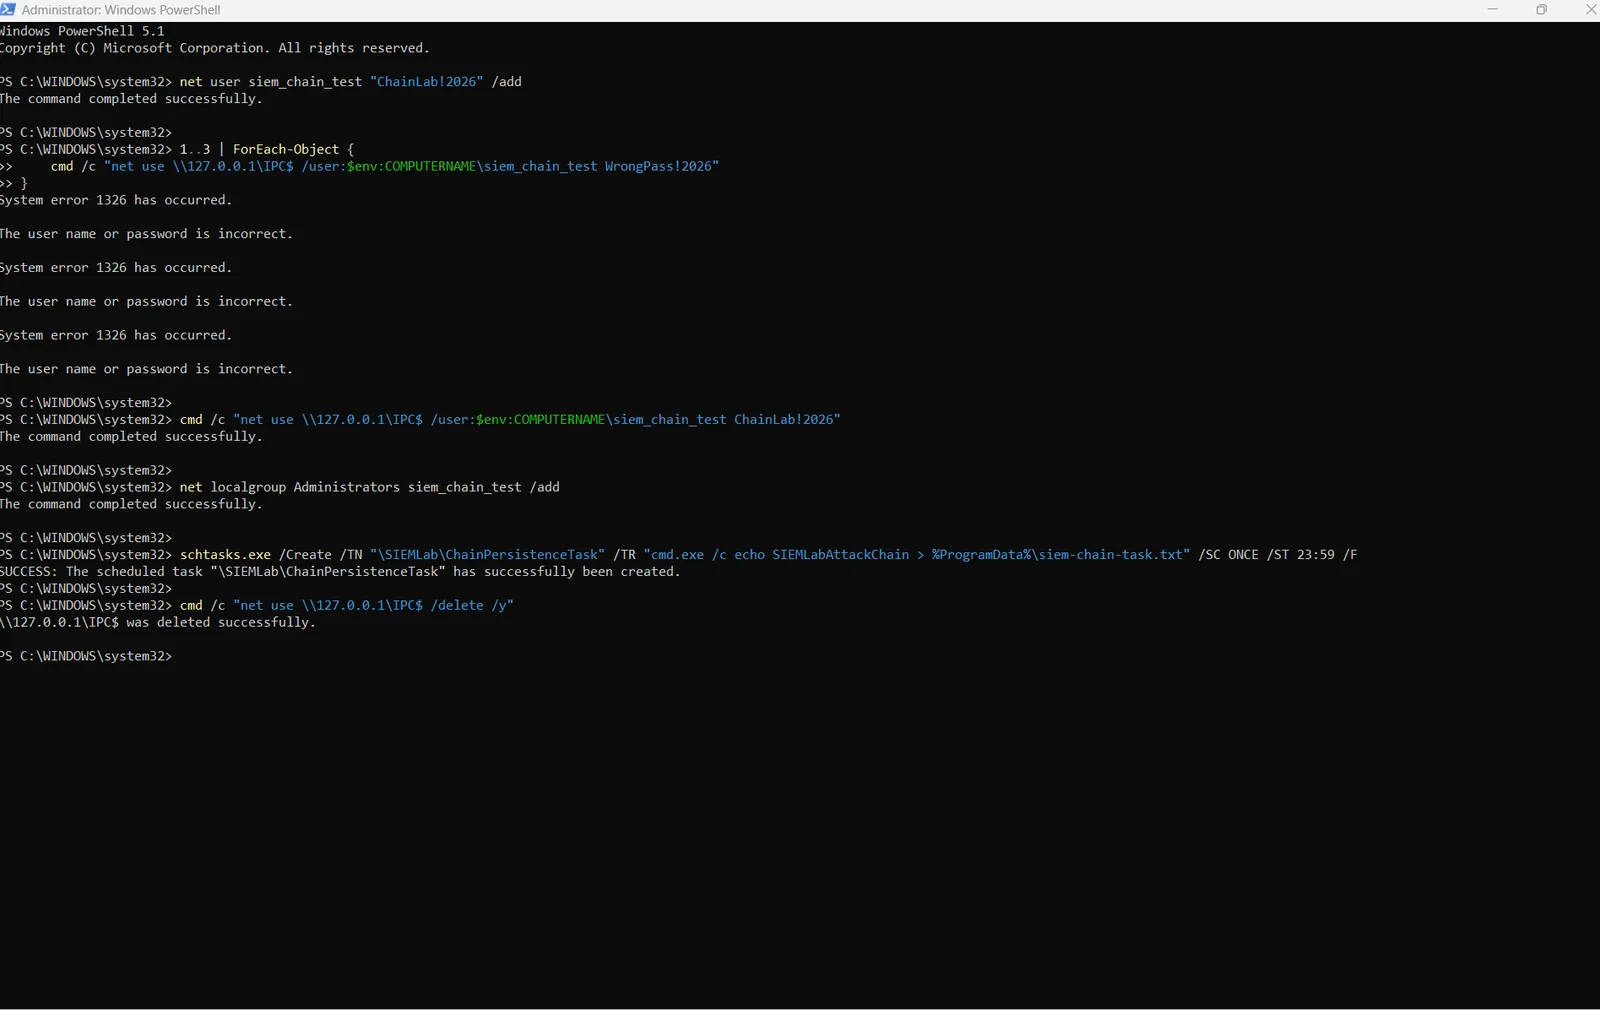
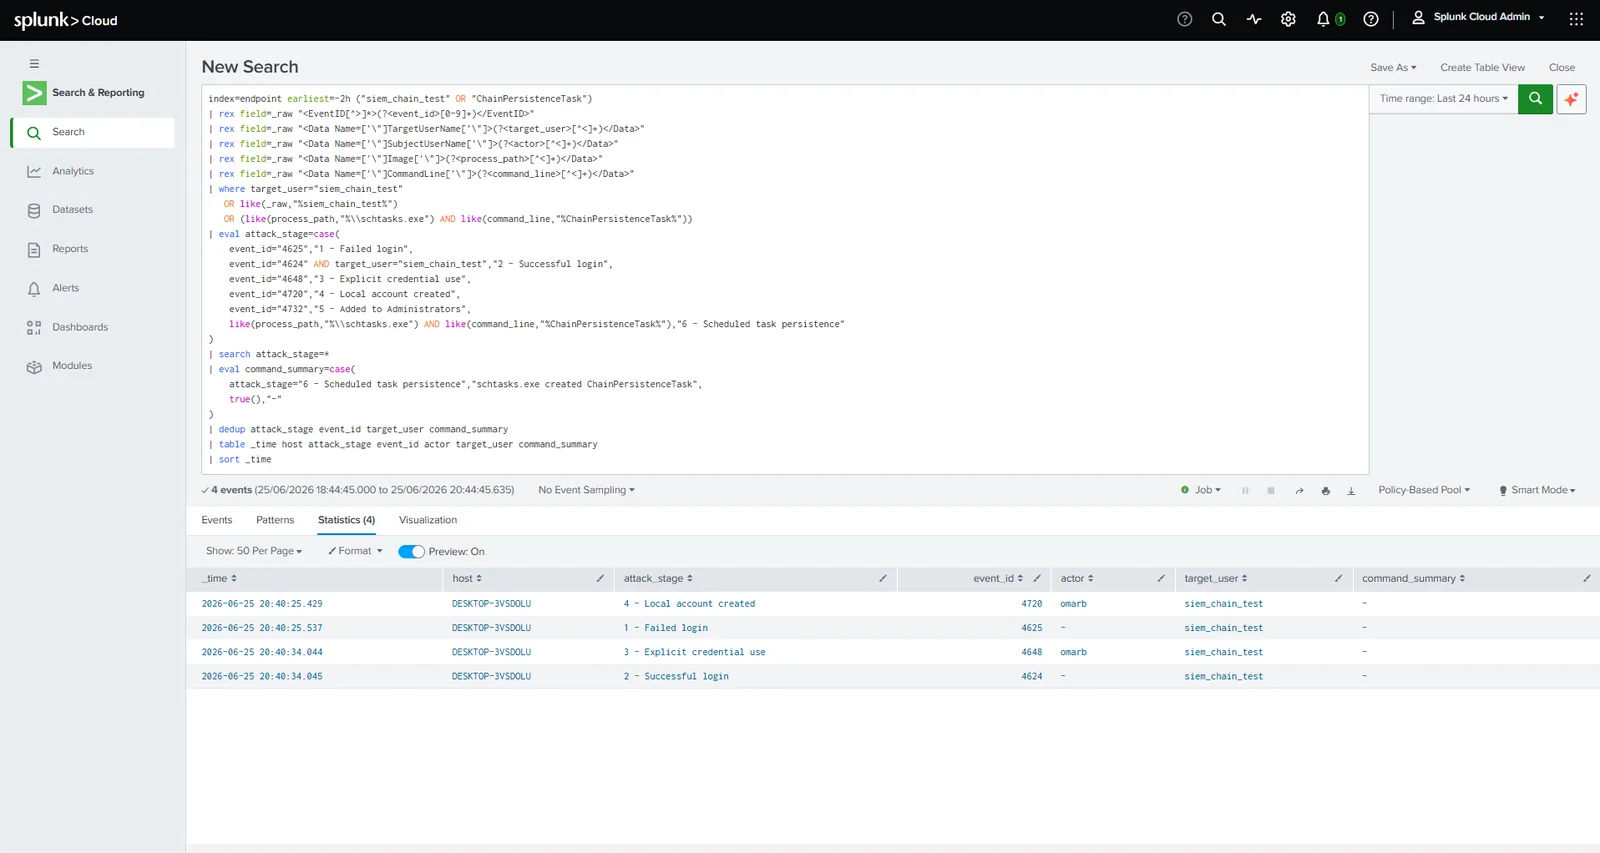
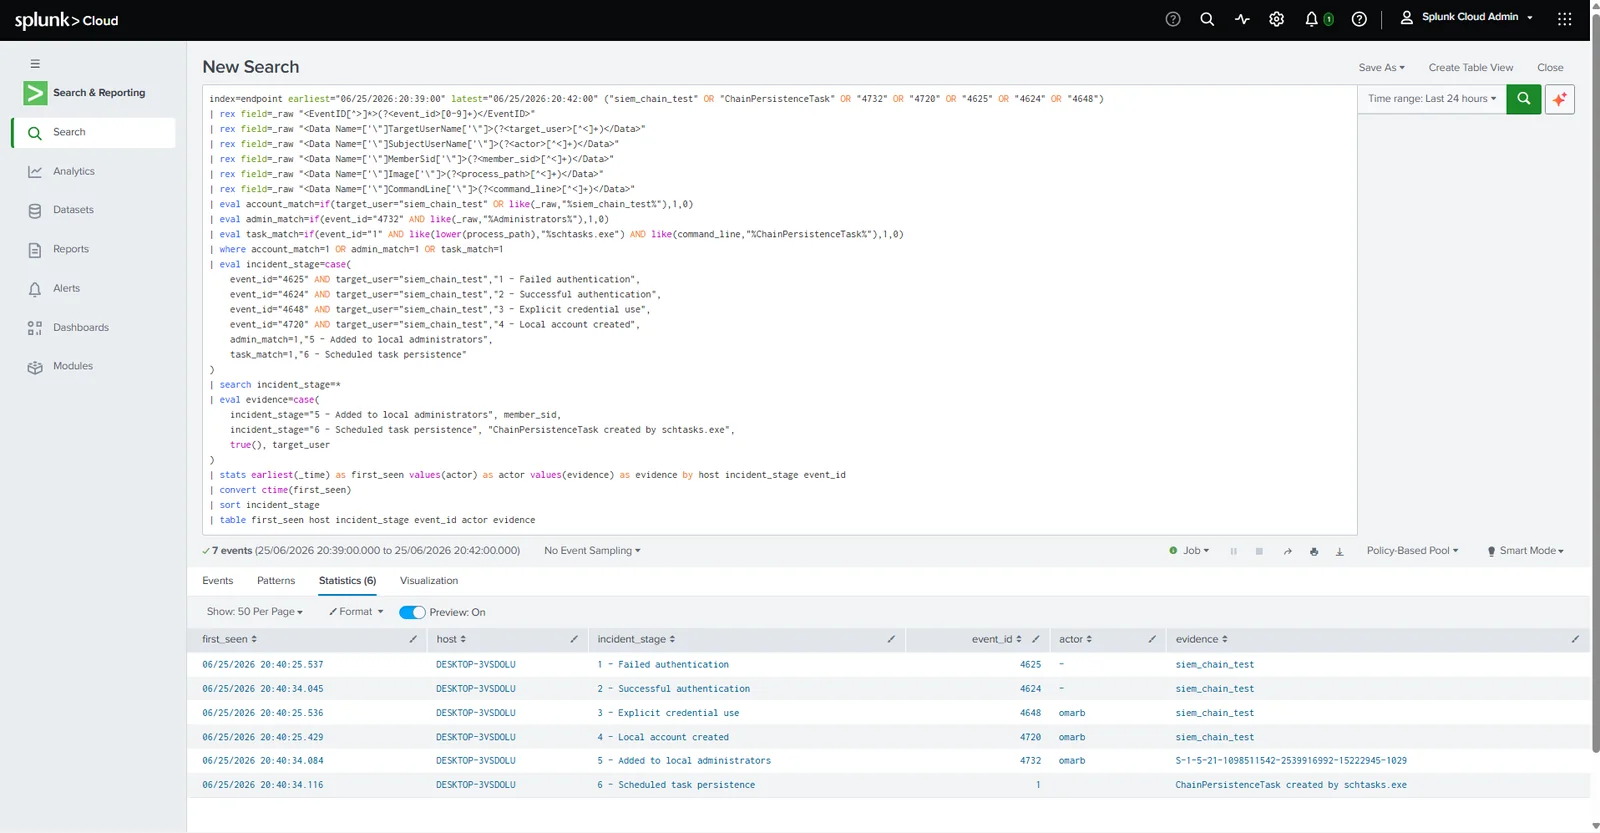
Construction d'un scénario corrélé reliant authentification, utilisation d'identifiants, création de compte, ajout au groupe administrateur et persistance par tâche planifiée au sein d'une chronologie d'incident unique — le type de corrélation qu'une détection isolée ne peut pas mettre en évidence.
Étude de cas Cloud IAM — étendre le laboratoire au-delà d'un seul hôte
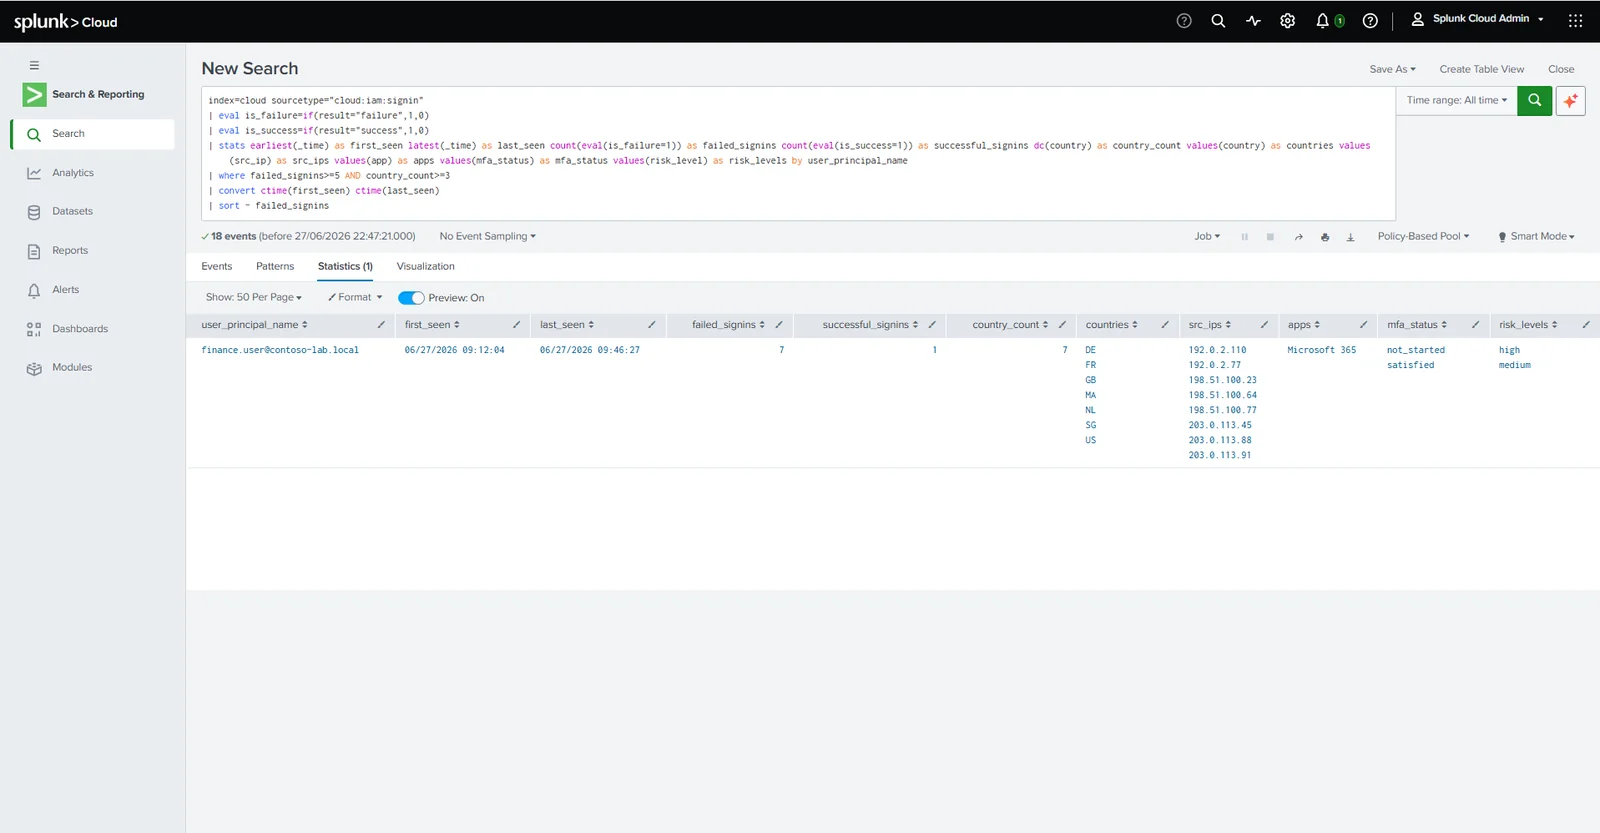
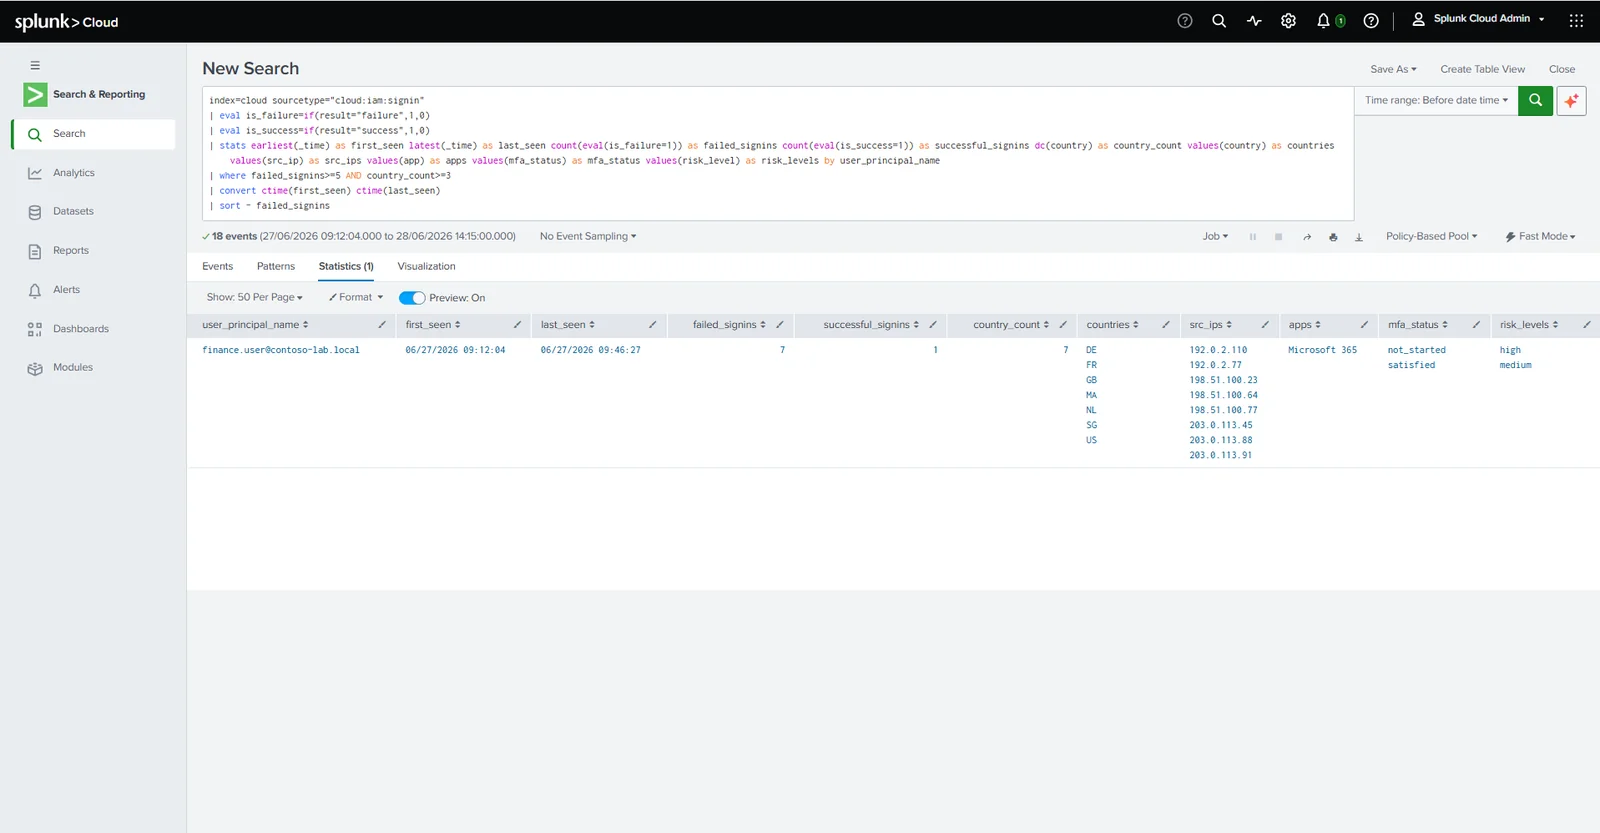
Ajout d'un cas d'identité cloud à partir d'un jeu de données CSV ingérable par Splunk : identification de connexions cloud échouées et répétées depuis plusieurs pays, suivies d'une connexion réussie.
Résultat : finance.user@contoso-lab.local — 7 connexions échouées depuis 7 pays (DE, FR, GB, MA, NL, SG, US), puis 1 connexion réussie. Statut MFA not_started/satisfied, niveaux de risque high/medium.
Enseignements clés
- Les forwarders Splunk Cloud nécessitent spécifiquement le package d'identifiants Splunk Cloud — une installation standard du forwarder ne suffit pas.
- La télémétrie Windows Security, PowerShell et Sysmon suffit à elle seule pour construire des détections concrètes, dignes d'un SOC.
- Un jeu de données d'identité au format CSV permet d'étendre un laboratoire gratuit à l'investigation cloud/IAM sans tenant payant.
- Les journaux d'événements XML nécessitent souvent une extraction SPL explicite via
rex— les champs ne sont pas toujours analysés automatiquement. - La corrélation multi-étapes apporte un véritable contexte d'investigation que des détections isolées, portant sur un seul événement, ne peuvent fournir.